Windows 11: Remote Desktop kann nach aktuellen Updates ausfallen
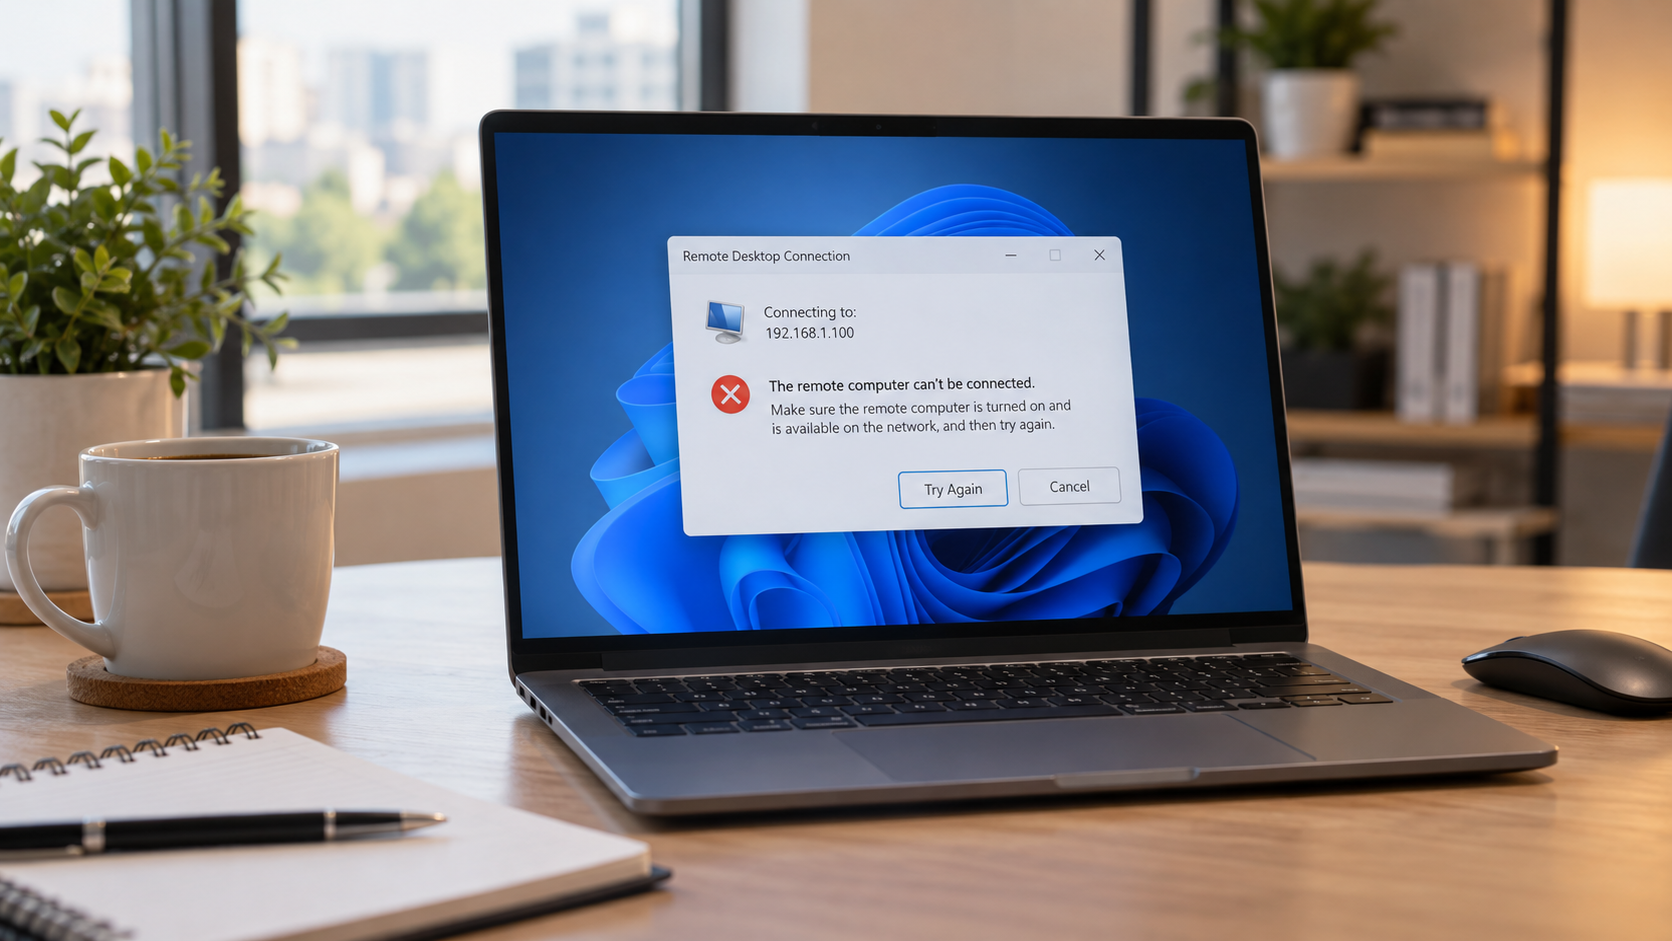
Microsoft bestätigt ein neues Problem mit Remote Desktop unter Windows 11. Nach der Installation aktueller Windows-Updates kann es passieren, dass sich normale Benutzer nicht mehr per RDP mit einem entfernten Rechner verbinden können.
Betroffen sind vor allem verwaltete Unternehmensgeräte, auf denen die neue Sicherheitsfunktion Administrator Protection aktiviert ist.
Das unangenehme daran: Die RDP-Verbindung schlägt nicht einfach kommentarlos fehl, sondern endet mit dem Fehler 0xC000000D und der Meldung:
„The token that was passed to the function is invalid.“
Gerade in Firmenumgebungen dürfte das für einige Verwirrung sorgen, weil das Problem auf den ersten Blick eher nach einem Authentifizierungs- oder Berechtigungsfehler aussieht.
Welche Windows-Versionen sind betroffen?
Laut Microsoft kann der Fehler nach Installation von KB5124010, dem nicht sicherheitsrelevanten Preview-Update vom September 2026, oder späteren Updates auftreten.
Betroffen sein können:
- Windows 11 24H2
- Windows 11 25H2
- Windows 11 26H1
- Windows 11 26H2
Entscheidend ist dabei allerdings nicht nur das installierte Update.
Die Probleme treten vor allem dann auf, wenn Administrator Protection aktiviert ist.
Administrator Protection ist der Auslöser
Administrator Protection soll Windows sicherer machen, indem angemeldete Benutzer standardmäßig nur mit normalen Benutzerrechten arbeiten.
Wenn administrative Aktionen notwendig werden, etwa bei der Installation von Programmen oder Änderungen an der Registry, muss sich der Benutzer erneut über Windows Hello, also beispielsweise PIN oder Biometrie, bestätigen.
Grundsätzlich finde ich diesen Ansatz sinnvoll.
Administrative Rechte sollten nicht dauerhaft im Hintergrund verfügbar sein, wenn sie gerade gar nicht benötigt werden.
Das Problem ist nur: Eine Sicherheitsfunktion hilft wenig, wenn sie gleichzeitig etablierte Verwaltungsfunktionen wie Remote Desktop aus dem Tritt bringt.
Besonders Unternehmen mit Windows Security Baselines betroffen
Interessant wird das Ganze vor allem für Unternehmen, die Microsofts Windows Security Baselines einsetzen.
Mit dem Oktober-2026-Sicherheitsupdate wird Administrator Protection in entsprechenden Baselines für Windows 11 24H2, 25H2 und 26H2 standardmäßig aktiviert, sofern die Organisation die Richtlinie nicht selbst anders konfiguriert hat.
Das bedeutet:
Ein Unternehmen muss Administrator Protection nicht zwingend bewusst eingeschaltet haben, um plötzlich von dem RDP-Problem betroffen zu sein.
Genau solche Fälle sind für Administratoren immer besonders unangenehm.
Gestern funktioniert Remote Desktop noch.
Heute kommen mehrere Benutzer nicht mehr auf ihre Rechner.
Und dazwischen liegt „nur“ ein ganz normales Windows-Update.
Remote Desktop schlägt mit Fehler 0xC000000D fehl
Das typische Fehlerbild ist laut Microsoft relativ eindeutig.
Beim Aufbau der Remote-Desktop-Verbindung erscheint:
Fehler 0xC000000D
mit der Meldung:
„The token that was passed to the function is invalid.“
Vor allem normale Benutzer ohne administrative Rechte scheinen davon betroffen zu sein.
Der Fehler tritt hauptsächlich auf verwalteten entfernten Geräten auf, die als Remote Desktop Host eingesetzt werden und auf denen Administrator Protection aktiv ist.
Wie die Funktion aktiviert wurde, spielt dabei offenbar keine Rolle.
Microsoft arbeitet an einer Lösung
Microsoft untersucht das Problem und arbeitet an einer dauerhaften Korrektur.
Bis dahin gibt es allerdings einen Workaround.
Administratoren sollen Administrator Protection deaktivieren.
Das kann beispielsweise über:
- Microsoft Intune
- Gruppenrichtlinien
- andere zentrale Richtlinienverwaltung
erfolgen.
Dabei muss die Richtlinie:
User Account Control Type Of Admin Approval Mode
entsprechend zurückgesetzt beziehungsweise angepasst werden.
Nach der Deaktivierung von Administrator Protection sollen Remote-Desktop-Verbindungen wieder funktionieren.
Mein Tipp: Nicht sofort RDP oder Benutzerprofile zerlegen
Wenn nach den aktuellen Windows-Updates plötzlich mehrere RDP-Verbindungen gleichzeitig ausfallen, würde ich aktuell nicht als Erstes anfangen, Benutzerprofile neu anzulegen oder Remote Desktop komplett neu zu konfigurieren.
Zunächst würde ich prüfen:
- Wurde KB5124010 oder ein neueres Update installiert?
- Ist Administrator Protection aktiv?
- Werden Windows Security Baselines verwendet?
- Tritt Fehler 0xC000000D auf?
Wenn diese Punkte zusammenpassen, ist die Wahrscheinlichkeit ziemlich hoch, dass man genau in dieses bekannte Windows-Problem gelaufen ist.
Das kann einem einiges an unnötiger Fehlersuche ersparen.
Remote Desktop hatte 2026 bereits mehrfach Probleme
Ganz neu ist das Thema leider nicht.
Microsoft musste in der Vergangenheit bereits andere Probleme mit Remote Desktop und Remote Desktop Services nach Windows-Updates beheben.
Im März 2025 wurde beispielsweise ein ähnlicher Fehler korrigiert, der ebenfalls zu Verbindungsproblemen bei RDP und RDS führte.
Erst im September 2026 veröffentlichte Microsoft außerdem außerplanmäßige Out-of-Band-Updates, um Remote Desktop Services auf Windows-Server-Systemen wieder zum Laufen zu bringen.
RDP hat damit in letzter Zeit eine erstaunlich enge Beziehung zu Windows-Updates entwickelt.
Nicht unbedingt die Art Beziehung, die Administratoren besonders schätzen.
Administrator Protection bleibt grundsätzlich sinnvoll
Trotz des aktuellen Fehlers würde ich Administrator Protection nicht grundsätzlich schlechtreden.
Das Konzept dahinter ist nachvollziehbar und aus Sicherheitssicht sinnvoll.
Benutzer sollen möglichst mit normalen Rechten arbeiten und administrative Aktionen gezielt bestätigen.
Das reduziert die Angriffsfläche.
Problematisch wird es aber dann, wenn solche Änderungen mit bestehenden Unternehmensfunktionen kollidieren.
Remote Desktop ist schließlich kein exotisches Feature, das irgendwo in einer dunklen Ecke von Windows versteckt ist.
In vielen Unternehmen gehört RDP zum normalen Arbeitsalltag.
Was Administratoren jetzt tun können
Solange Microsoft noch an einer endgültigen Lösung arbeitet, würde ich bei betroffenen Systemen folgendermaßen vorgehen:
- Installierte Windows-Updates kontrollieren.
- Prüfen, ob Administrator Protection aktiv ist.
- Fehlercode der RDP-Verbindung kontrollieren.
- Bei Fehler 0xC000000D Administrator Protection testweise deaktivieren.
- Richtlinien erneut anwenden.
- Remote-Desktop-Verbindung erneut testen.
In einer größeren Umgebung würde ich die Änderung natürlich zunächst auf einem betroffenen Testgerät ausprobieren.
Wenn RDP danach sofort wieder funktioniert, ist die Ursache ziemlich klar.
Fazit
Microsoft bestätigt Probleme mit Remote Desktop unter Windows 11 nach aktuellen Windows-Updates.
Der Fehler kann nach KB5124010 oder späteren Updates auftreten und betrifft insbesondere Unternehmenssysteme mit aktivierter Administrator Protection.
Remote-Desktop-Verbindungen können dabei mit dem Fehler 0xC000000D abbrechen.
Bis Microsoft eine endgültige Korrektur veröffentlicht, besteht der offizielle Workaround darin, Administrator Protection über die verwendete Richtlinienverwaltung zu deaktivieren.
Für Administratoren ist dabei vor allem wichtig:
Wenn nach einem Update plötzlich mehrere RDP-Verbindungen gleichzeitig ausfallen, muss das Problem nicht an Remote Desktop selbst liegen.
Manchmal schützt Windows den Administrator eben so gründlich, dass am Ende auch der Benutzer nicht mehr auf den Rechner kommt.