Cyberangriff auf Blutlager: Hacker manipulieren Kühlung auf 110 Grad
Cyberangriffe können längst nicht mehr nur Computer, Webseiten oder Unternehmensnetzwerke lahmlegen. Dass auch ganz normale Kühlanlagen zum Ziel werden können, zeigt ein ungewöhnlicher Vorfall aus Frankreich.
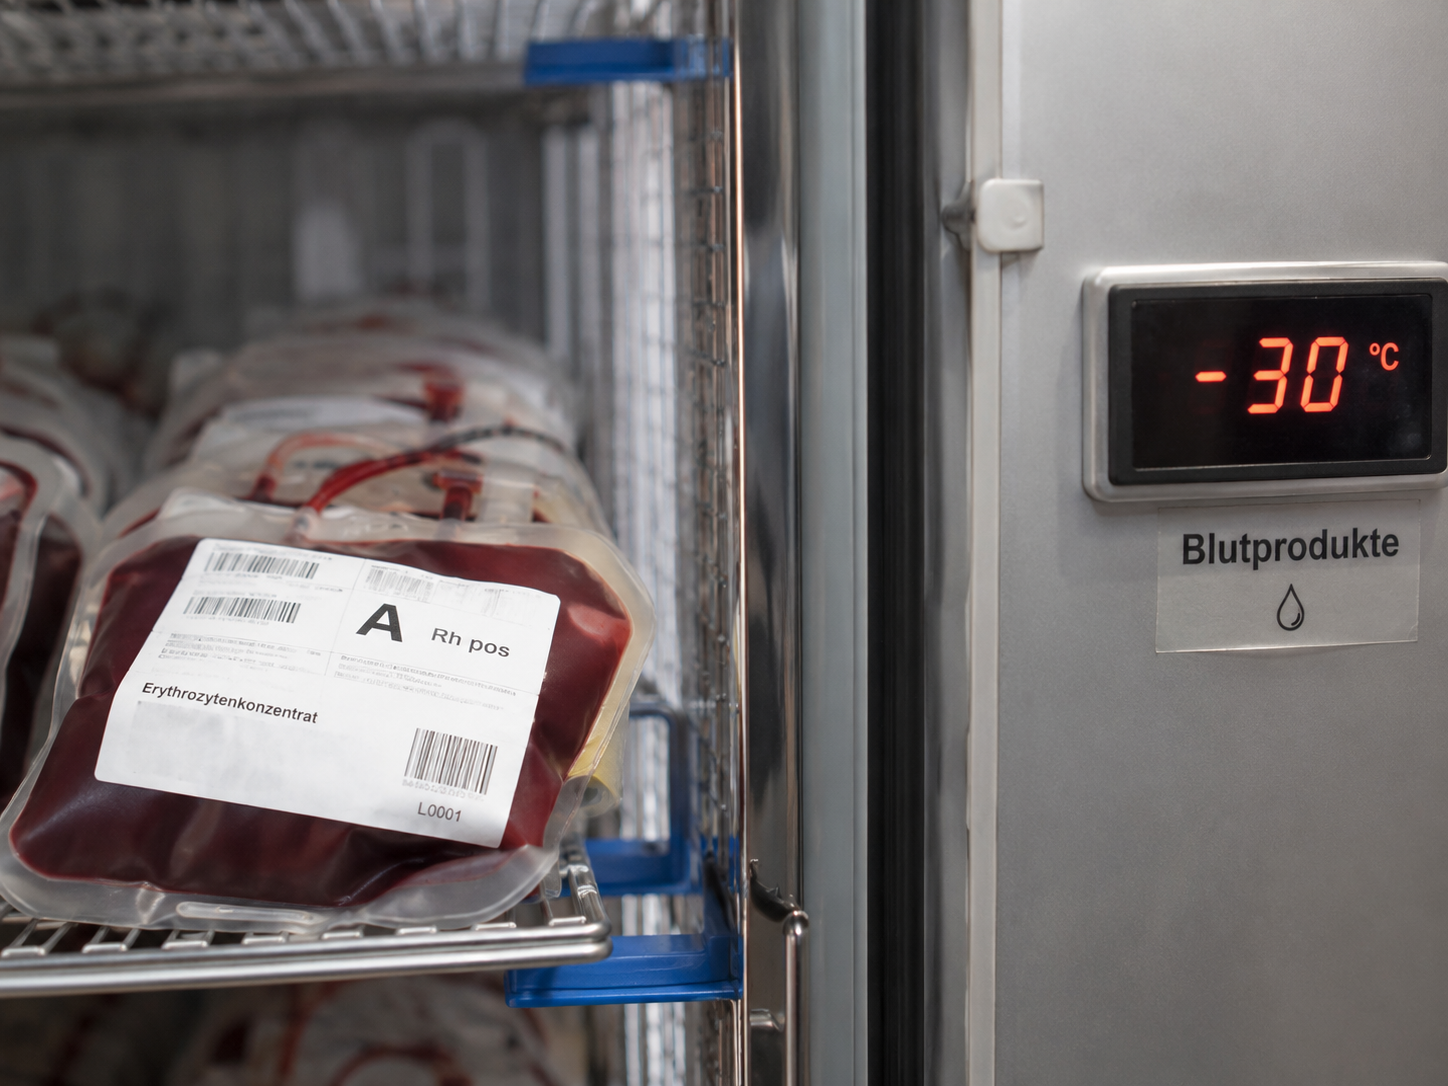
In der Nacht vom 1. auf den 2. November 2026 haben Angreifer die Steuerung mehrerer Kühlanlagen manipuliert, die vom französischen Blutspendedienst genutzt werden. Die Geräte sollten eigentlich Blutproben und gefrorenes Plasma bei ungefähr minus 30 Grad Celsius aufbewahren.
Stattdessen wurden die Temperaturvorgaben auf unglaubliche 110 Grad Celsius verändert.
Besonders brisant: In den betroffenen Anlagen lagerte auch Blutplasma, das für medizinische Behandlungen vorgesehen war.
Glücklicherweise wurde der Angriff rechtzeitig entdeckt. Nach Angaben des französischen Blutspendedienstes sind keine Blutprodukte verloren gegangen und es gab keine gesundheitlichen Folgen.
Trotzdem zeigt der Vorfall ziemlich deutlich, welche Gefahren entstehen können, wenn wichtige technische Anlagen aus der Ferne gesteuert werden.
Hacker greifen Kühlanlagen eines Blutspendedienstes an
Über den Vorfall berichtete zunächst die französische Investigativzeitung Le Canard enchaîné am 3. November 2026.
Demnach wurde das Unternehmen Coolworld Opfer eines Cyberangriffs.
Coolworld ist auf industrielle Kühl- und Klimatechnik spezialisiert und betreut unter anderem Anlagen des französischen Blutspendedienstes Établissement français du sang, kurz EFS.
Die betroffenen Kühlsysteme dienen dazu, empfindliche Blutprodukte und medizinische Proben über längere Zeit bei kontrollierten Temperaturen aufzubewahren.
Besonders in der Region Bourgogne-Franche-Comté waren entsprechende Einrichtungen betroffen.
Nach einer späteren Mitteilung des EFS wurden die Steuerungs- und Überwachungssysteme von Kühlanlagen an insgesamt drei Standorten beeinträchtigt.
Die Angreifer konnten dabei offenbar aus der Ferne wichtige Einstellungen verändern.
Das Problem lag also nicht direkt bei den Blutprodukten, sondern bei der Technik, die für deren sichere Lagerung verantwortlich ist.
Von minus 30 auf plus 110 Grad
Das auffälligste Detail des Angriffs sind die manipulierten Temperatureinstellungen.
Die betroffenen Kühlanlagen waren normalerweise auf ungefähr minus 30 Grad Celsius eingestellt.
Dieser Temperaturbereich ist notwendig, um bestimmte Blutproben und gefrorene Plasmaprodukte sicher zu lagern.
Die Angreifer veränderten die Steuerung jedoch so, dass die Anlagen eine Temperatur von bis zu 110 Grad Celsius erreichen sollten.
Das entspricht einer Veränderung des Sollwerts um ganze 140 Grad.
Wichtig ist dabei allerdings eine Unterscheidung, die in manchen Berichten etwas untergeht:
Die 110 Grad waren eine manipulierte Temperatureinstellung. Es gibt keinen Nachweis dafür, dass die gelagerten Blutprodukte tatsächlich so heiß wurden.
Trotzdem ist der Vorfall ernst.
Schon eine deutlich geringere Temperaturerhöhung kann problematisch werden, wenn empfindliche medizinische Produkte über längere Zeit außerhalb ihrer vorgeschriebenen Lagerbedingungen aufbewahrt werden.
Die Kühlung solcher Produkte ist schließlich kein Komfortmerkmal, sondern Teil ihrer medizinischen Sicherheit.
Ein Techniker bemerkte die ungewöhnlichen Temperaturen
Dass der Angriff keine schwerwiegenden Folgen hatte, lag offenbar an den vorhandenen Überwachungs- und Alarmsystemen.
In der Nacht bemerkte ein Bereitschaftstechniker, dass die Temperaturen in den betroffenen Kühlanlagen ungewöhnlich anstiegen.
Die technischen Systeme hatten entsprechende Abweichungen erkannt und ermöglichten eine schnelle Reaktion.
Daraufhin wurden die betroffenen Anlagen gesichert beziehungsweise außer Betrieb genommen.
Die darin gelagerten Produkte konnten vorsorglich in andere Kühleinrichtungen gebracht oder anderweitig geschützt werden.
Der französische Blutspendedienst bestätigte inzwischen, dass keine Blutprodukte verloren gegangen sind.
Auch die Blutspende und die Verteilung von Blutprodukten an medizinische Einrichtungen sollen ohne Unterbrechung weitergelaufen sein.
Das ist die wichtigste Nachricht bei diesem Vorfall.
Denn der Angriff hätte theoretisch deutlich größere Auswirkungen haben können, wenn die Temperaturveränderungen über längere Zeit unbemerkt geblieben wären.
Auch Blutplasma für Transfusionen war betroffen
Ursprünglich war vor allem von Blutproben die Rede, die im Rahmen der medizinischen Überwachung aufbewahrt werden.
Später stellte der EFS klar, dass sich in den betroffenen Einrichtungen auch gefrorenes Blutplasma befand.
Dabei ging es um Plasma, das direkt für Transfusionen vorgesehen war, sowie um Plasma, aus dem später Medikamente hergestellt werden.
Das macht die Dimension des Angriffs deutlich.
Blutplasma wird beispielsweise bei der Behandlung schwerer Blutungen und bestimmter Gerinnungsstörungen benötigt.
Andere Plasmaprodukte dienen als Grundlage für wichtige Arzneimittel.
Wenn solche Bestände durch falsche Lagerbedingungen unbrauchbar werden, lassen sie sich nicht einfach ersetzen wie gewöhnliche Lebensmittel.
Hinter jedem Blutprodukt steht schließlich eine Spende, eine aufwendige Verarbeitung und eine genau überwachte Lagerung.
Entsprechend wichtig ist es, dass die technischen Einrichtungen zuverlässig funktionieren.
Wie können Hacker überhaupt eine Kühlanlage manipulieren?
Auf den ersten Blick klingt es vielleicht ungewöhnlich, dass Cyberkriminelle ausgerechnet die Temperatur eines Kühlraums verändern können.
Technisch ist das allerdings durchaus nachvollziehbar.
Viele moderne Kühlanlagen werden nicht mehr ausschließlich über einfache mechanische Thermostate gesteuert.
Stattdessen kommen digitale Steuerungen zum Einsatz, die verschiedene Betriebsdaten erfassen und teilweise aus der Ferne verwaltet werden können.
Dazu gehören beispielsweise die aktuelle Temperatur, eingestellte Grenzwerte, Abtauprogramme und Alarmmeldungen.
Gerade bei größeren Anlagen ist das praktisch.
Ein Wartungsunternehmen kann die Technik überwachen, Probleme erkennen und bestimmte Einstellungen anpassen, ohne jedes Mal persönlich vor Ort sein zu müssen.
Allerdings entsteht dadurch eine zusätzliche Angriffsfläche.
Wenn Unbefugte Zugriff auf eine solche Steuerung bekommen, können sie unter Umständen auch sicherheitsrelevante Einstellungen verändern.
Wie die Täter im konkreten Fall in die Systeme von Coolworld gelangten, ist bisher nicht öffentlich geklärt.
Ob gestohlene Zugangsdaten, eine Sicherheitslücke oder eine andere Angriffsmethode verwendet wurden, bleibt deshalb offen.
Der eigentliche Angriffspunkt war ein externer Dienstleister
Besonders interessant finde ich, dass der Angriff offenbar nicht direkt gegen die IT-Systeme des Blutspendedienstes gerichtet war.
Stattdessen wurde ein externer Dienstleister kompromittiert, der für die technische Betreuung der Kühlanlagen verantwortlich ist.
Das ist ein bekanntes Problem der IT-Sicherheit.
Unternehmen können ihre eigenen Systeme noch so sorgfältig absichern. Wenn ein externer Partner Zugriff auf wichtige technische Anlagen besitzt, muss auch dessen Infrastruktur ausreichend geschützt sein.
Im aktuellen Fall führte die Verbindung zu einem Dienstleister offenbar dazu, dass Angreifer Einfluss auf die Temperaturregelung medizinischer Lagerstätten nehmen konnten.
Solche Abhängigkeiten werden häufig als Lieferkettenrisiko bezeichnet.
Dabei geht es nicht nur um Softwarelieferanten, sondern auch um Wartungsfirmen, Dienstleister und Betreiber gemeinsam genutzter technischer Systeme.
Der Vorfall zeigt, dass die Sicherheit solcher Verbindungen genauso wichtig sein kann wie der Schutz der eigentlichen Unternehmensserver.
Ähnliche Angriffe gab es bereits auf Supermarkt-Kühlanlagen
Ganz neu ist die Angriffsmethode nicht.
Bereits im Oktober 2026 wurden in Frankreich zahlreiche Kühlanlagen von Supermärkten manipuliert.
Damals gelang es Angreifern, Einstellungen von Kühlsystemen aus der Ferne zu verändern.
Teilweise wurden Kühlanlagen auf deutlich zu hohe Temperaturen eingestellt, wodurch Lebensmittel verdarben.
Auch in anderen europäischen Ländern gab es vergleichbare Vorfälle.
Die französische Cybersicherheitsbehörde ANSSI hatte bereits auf entsprechende Risiken bei vernetzten Kühlsystemen hingewiesen.
Die Parallelen zum aktuellen Angriff sind auffällig.
Allerdings gibt es bislang keinen bestätigten Zusammenhang zwischen den Angriffen auf Supermärkte und dem Vorfall beim Blutspendedienst.
Ob dieselben Täter oder dieselben technischen Schwachstellen dahinterstecken, ist nicht bekannt.
Es wäre deshalb falsch, beide Ereignisse ohne weitere Belege derselben Angreifergruppe zuzuschreiben.
Warum solche Angriffe besonders gefährlich sind
Bei einem klassischen Cyberangriff denkt man meistens an gestohlene Passwörter, verschlüsselte Dateien oder ausgefallene Webseiten.
Die Folgen bleiben dabei zunächst häufig auf digitale Systeme beschränkt.
Bei vernetzten Industrieanlagen sieht die Sache anders aus.
Hier können Manipulationen unmittelbar Auswirkungen auf die physische Umgebung haben.
Wenn beispielsweise eine Kühlanlage nicht mehr richtig arbeitet, können Lebensmittel, Medikamente oder biologische Proben beschädigt werden.
Bei anderen technischen Systemen könnten Produktionsanlagen, Wasseraufbereitung oder Gebäudeinfrastruktur betroffen sein.
Das bedeutet nicht, dass jedes vernetzte Gerät automatisch gefährlich ist.
Es zeigt aber, warum besonders wichtige Anlagen mehrere voneinander unabhängige Sicherheitsmechanismen benötigen.
Im aktuellen Fall haben die Temperaturüberwachung und die schnelle Reaktion des Personals offenbar verhindert, dass aus dem Cyberangriff ein größerer medizinischer Zwischenfall wurde.
Was Betreiber kritischer Kühlanlagen daraus lernen können
Für Einrichtungen, die empfindliche Produkte lagern, ist der Vorfall ein wichtiger Anlass, die eigene technische Absicherung zu überprüfen.
Besonders relevant sind meiner Meinung nach folgende Maßnahmen:
Fernzugriffe absichern: Wartungszugänge sollten nur für berechtigte Personen erreichbar sein und möglichst mit einer starken Mehrfaktor-Authentifizierung geschützt werden.
Netzwerke trennen: Industrielle Steuerungssysteme sollten nicht unnötig direkt aus dem Internet erreichbar sein.
Änderungen protokollieren: Manipulationen an Temperaturvorgaben und anderen kritischen Einstellungen müssen nachvollziehbar bleiben.
Unabhängige Alarmsysteme einsetzen: Gefährliche Temperaturabweichungen sollten auch dann erkannt werden, wenn die eigentliche Steuerung kompromittiert wurde.
Notfallverfahren testen: Personal muss wissen, wie Anlagen isoliert und empfindliche Produkte kurzfristig gesichert werden können.
Dienstleister überprüfen: Externe Wartungsunternehmen sollten klar definierte Sicherheitsanforderungen erfüllen.
Besonders wichtig finde ich die unabhängige Überwachung.
Wenn dieselbe kompromittierte Steuerung sowohl die Temperatur regelt als auch deren Einhaltung überwacht, kann ein Angreifer möglicherweise beide Funktionen beeinflussen.
Getrennte Überwachungssysteme reduzieren dieses Risiko.
Im Idealfall fällt ein ungewöhnlicher Betriebszustand auf, bevor er tatsächlich zu einem Schaden führt.
Frankreich untersucht den Vorfall
Nach dem Angriff arbeitet der französische Blutspendedienst mit dem Gesundheitsministerium und der nationalen Cybersicherheitsbehörde ANSSI zusammen.
Die betroffenen Anlagen wurden gesichert und die Überwachung weiterer Kühlsysteme verstärkt.
Bislang gibt es keine öffentlich bestätigten Angaben darüber, wer den Angriff durchgeführt hat.
Ebenso wenig liegen belastbare Hinweise auf einen Diebstahl persönlicher Spenderdaten vor.
Bei dem bisher dokumentierten Vorfall steht die Manipulation technischer Steuerungssysteme im Mittelpunkt.
Nach den aktuellen Mitteilungen des EFS wurden weder Blutprodukte vernichtet noch medizinische Behandlungen beeinträchtigt.
Die weiteren Untersuchungen müssen nun zeigen, wie die Angreifer vorgehen konnten und welche zusätzlichen Schutzmaßnahmen notwendig sind.
Fazit: Ein Cyberangriff mit potenziell ernsten Folgen
Der Angriff auf die Kühlanlagen des französischen Blutspendedienstes ist ein gutes Beispiel dafür, wie weitreichend die Folgen moderner Cyberkriminalität inzwischen sein können.
Hier ging es nicht um eine manipulierte Webseite oder ein gestohlenes Benutzerkonto.
Angreifer konnten Einstellungen von Anlagen verändern, in denen empfindliche medizinische Produkte aufbewahrt wurden.
Die Tatsache, dass die Temperaturvorgaben von minus 30 auf plus 110 Grad verändert wurden, zeigt, wie drastisch solche Eingriffe ausfallen können.
Glücklicherweise wurden die Unregelmäßigkeiten rechtzeitig erkannt. Nach Angaben des EFS gingen keine Blutprodukte verloren und Patienten wurden nicht gefährdet.
Mein Fazit: Besonders nachdenklich macht mich, dass der Angriff über einen externen Wartungsdienstleister erfolgte.
Das zeigt, dass nicht nur Krankenhäuser und medizinische Einrichtungen selbst auf ihre IT-Sicherheit achten müssen. Auch die Unternehmen, die ihre Kühlanlagen, Gebäudetechnik und andere wichtige Systeme betreuen, tragen eine erhebliche Verantwortung.
Vernetzte Technik macht Wartung und Überwachung einfacher. Sie darf aber nicht dazu führen, dass fremde Personen aus der Ferne sicherheitskritische Anlagen manipulieren können.
In Frankreich haben die Überwachungssysteme und das schnelle Eingreifen des Personals offenbar genau das verhindert, was im schlimmsten Fall hätte passieren können.
Beim nächsten Angriff muss das nicht zwangsläufig wieder so glimpflich ausgehen.
Quellen
Le Canard enchaîné – Cyberattaque d'un prestataire de l'EFS: Les hackers ont du sang sur les mains (3. November 2026)
https://www.lecanardenchaine.fr/police-justice/55332-les-hackers-ont-du-sang-sur-les-mains
La Dépêche du Midi – Cyberattaque de l'Établissement français du sang (4. November 2026)
Clubic – Des hackers ont réglé des chambres de l'Établissement français du sang sur 110 °C (4. November 2026)
Le Progrès – Cyberangriff auf Kühlanlagen des französischen Blutspendedienstes (4. November 2026)