BundID: Nutzer melden verdächtige E-Mails und fremde Anmeldeversuche
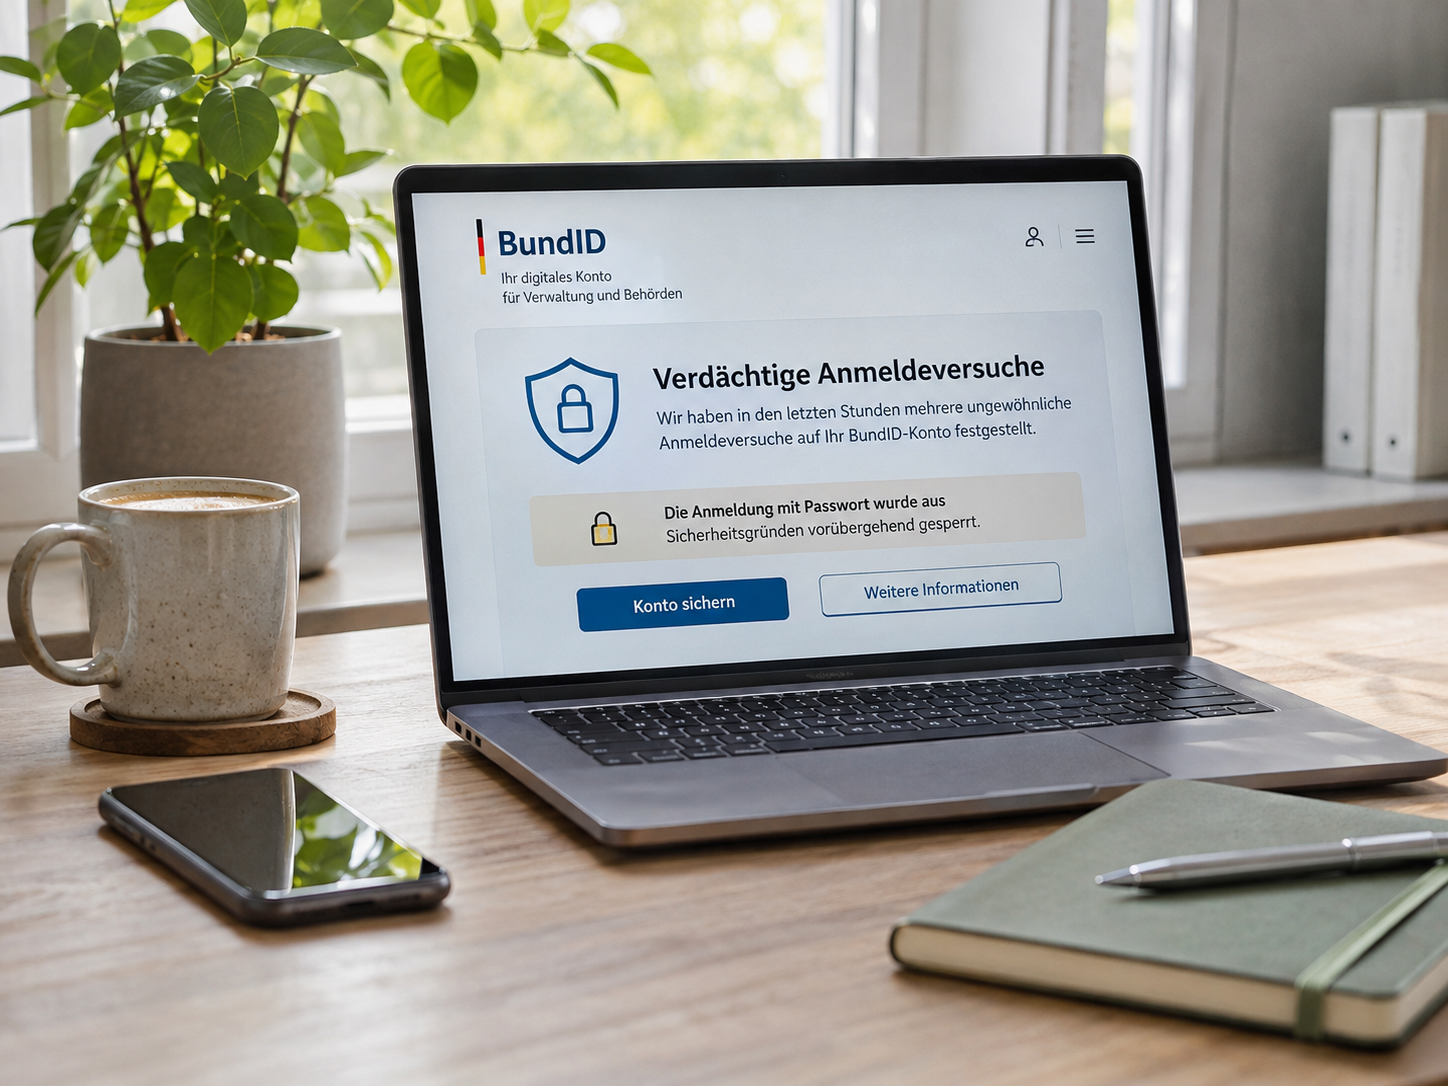
Bei der BundID häufen sich offenbar ungewöhnliche Anmeldeversuche. Seit dem 14. November 2026 berichten mehrere Nutzer auf Reddit von E-Mails, in denen sie über eine Sperrung ihres Kontozugangs informiert werden. Das Merkwürdige daran: Viele Betroffene haben sich nach eigenen Angaben überhaupt nicht bei der BundID angemeldet.
Was zunächst wie ein gewöhnlicher Phishing-Versuch aussieht, könnte tatsächlich einen anderen Hintergrund haben. Einige Nutzer haben sich unabhängig von den E-Mails auf der offiziellen BundID-Webseite angemeldet und dort mehrere fehlgeschlagene Anmeldeversuche entdeckt.
Die bisherigen Hinweise sprechen für unberechtigte Zugriffsversuche auf verschiedene BundID-Konten. Ob dahinter eine größere automatisierte Angriffswelle steckt, ist allerdings noch nicht bestätigt.
Verdächtige BundID-E-Mail sorgt für Verunsicherung
Ausgangspunkt ist ein Beitrag in der Reddit-Community r/de_EDV. Ein Nutzer berichtet dort, dass er unerwartet eine Nachricht vom vermeintlichen BundID-Absender noreply-bundid@itzbund.de erhalten habe.
In der E-Mail wird erklärt, dass die Anmeldung mit Benutzername und Passwort vorübergehend deaktiviert wurde, nachdem zu oft falsche Zugangsdaten eingegeben worden seien.
Um den Zugang wiederherzustellen, soll das Passwort zurückgesetzt werden. Alternativ könne eine andere bereits eingerichtete Anmeldemethode verwendet werden.
Für den Nutzer kam diese Nachricht völlig überraschend. Nach eigenen Angaben hatte er seinen BundID-Zugang seit mehreren Wochen nicht mehr verwendet.
Zusätzliche Zweifel entstanden durch den vollständig großgeschriebenen Namen und den Verweis auf ein Kontaktformular.
Die Frage war deshalb naheliegend: Handelt es sich um eine gefälschte Sicherheitsmeldung oder ist tatsächlich etwas mit dem Konto passiert?
Mehrere Nutzer berichten von denselben Problemen
Interessant wurde die Diskussion vor allem durch die zahlreichen Rückmeldungen.
Innerhalb kurzer Zeit meldeten sich weitere Nutzer, die ähnliche E-Mails erhalten hatten. Einige berichteten, dass auch bei ihnen der Passwortzugang gesperrt worden sei.
Andere kontrollierten anschließend die Aktivitäten ihres BundID-Kontos.
Dabei tauchten offenbar mehrere Anmeldeversuche auf, die nicht von den Kontoinhabern selbst stammten.
Ein Nutzer berichtete beispielsweise von neun fehlgeschlagenen Anmeldungen seit dem 13. November. Andere entdeckten zahlreiche Versuche innerhalb weniger Stunden.
Besonders auffällig ist die Schilderung eines weiteren Betroffenen: Nachdem er sein Passwort geändert und die Zwei-Faktor-Authentifizierung aktiviert hatte, wurde der Zugang am folgenden Tag erneut gesperrt.
Die Berichte lassen vermuten, dass die Versuche nicht auf einen einzigen Nutzer beschränkt waren.
Allerdings handelt es sich bislang um Angaben aus einer öffentlichen Diskussion. Eine unabhängige technische Untersuchung der betroffenen Konten liegt nicht vor.
BundID sperrt den Passwortzugang nach neun Fehlversuchen
Ein wichtiger Teil der Meldungen lässt sich durch die offizielle BundID-Dokumentation erklären.
Die BundID besitzt einen Schutzmechanismus, der nach neun falschen Anmeldeversuchen greift.
Wird diese Grenze erreicht, deaktiviert das System vorübergehend die Anmeldung mit Benutzername und Passwort.
Der Nutzer muss anschließend sein Passwort zurücksetzen, um diesen Zugangsweg wieder verwenden zu können.
Wer bereits eine andere Anmeldemöglichkeit eingerichtet hat, beispielsweise den Online-Ausweis, kann diese weiterhin nutzen.
Das erklärt auch, warum sich einige Betroffene trotz der Sperrmeldung noch erfolgreich bei der BundID anmelden konnten.
Wichtig ist deshalb die Unterscheidung: Gesperrt wird zunächst der Passwortzugang und nicht zwangsläufig das gesamte BundID-Konto.
Dass mehrere Reddit-Nutzer genau diesen Zustand beschreiben, passt zum offiziell dokumentierten Verhalten.
Phishing oder echte Sicherheitswarnung?
Die bisher bekannten Informationen sprechen durchaus dafür, dass zumindest einige der E-Mails echte Sicherheitsbenachrichtigungen sein könnten.
Die genannte Absenderdomain itzbund.de gehört zu den offiziellen Versanddomains der BundID.
Auch die beschriebenen Kontosperren passen zum dokumentierten Sicherheitsmechanismus.
Allerdings bedeutet das noch nicht, dass jede entsprechend aussehende Nachricht tatsächlich von der BundID stammt.
E-Mail-Absender können unter bestimmten Umständen gefälscht werden. Eine seriös wirkende Absenderadresse ist deshalb allein kein ausreichender Echtheitsnachweis.
Außerdem könnte eine tatsächliche Angriffswelle von Betrügern ausgenutzt werden, um zusätzliche Phishing-Mails zu verschicken.
Wer eine entsprechende Nachricht erhält, sollte deshalb keine darin enthaltenen Links ungeprüft öffnen.
Am sichersten ist es, die offizielle BundID-Webseite selbst im Browser aufzurufen und den Kontostatus dort zu kontrollieren.
Stecken automatisierte Angriffe dahinter?
Die zeitliche Häufung der Meldungen deutet auf ein mögliches automatisiertes Vorgehen hin.
Dabei kommen verschiedene Szenarien infrage.
Eine Möglichkeit wäre sogenanntes Credential Stuffing. Dabei versuchen Angreifer, bereits bekannte Kombinationen aus E-Mail-Adressen und Passwörtern bei anderen Onlinediensten zu verwenden.
Solche Zugangsdaten stammen häufig aus älteren Datenlecks.
Eine weitere Möglichkeit ist Password Spraying. Bei dieser Methode werden wenige häufig verwendete Passwörter gegen zahlreiche Benutzerkonten ausprobiert.
Auch gezielte Kontosperrungen wären theoretisch denkbar.
Dafür müsste ein Angreifer nicht einmal das richtige Passwort kennen. Wenn die zugehörige Kontokennung bekannt ist, könnten wiederholte falsche Eingaben ausreichen, um den Passwortzugang vorübergehend lahmzulegen.
Welche dieser Methoden bei den gemeldeten BundID-Vorfällen tatsächlich eine Rolle spielt, lässt sich bislang nicht feststellen.
Es gibt derzeit auch keinen belastbaren Beleg dafür, dass die BundID selbst gehackt wurde oder persönliche Daten aus ihren Systemen abgeflossen sind.
Die Beobachtungen aus Reddit reichen dafür nicht aus.
Ein Sicherheitsmechanismus wird selbst zum Problem
Was ich an dem Vorfall besonders interessant finde, ist die Funktionsweise der Kontosperre.
Grundsätzlich ist es sinnvoll, wiederholte falsche Passworteingaben zu begrenzen.
Schließlich soll dadurch verhindert werden, dass Angreifer beliebig viele Kennwörter ausprobieren können.
Das Problem entsteht allerdings dann, wenn Fremde diesen Mechanismus absichtlich auslösen können.
Kennt jemand die E-Mail-Adresse oder den Benutzernamen eines BundID-Kontos, könnte er durch wiederholte Fehlversuche möglicherweise erreichen, dass der eigentliche Kontoinhaber seinen Passwortzugang nicht mehr verwenden kann.
Besonders ärgerlich wird es, wenn der Zugang nach einer Passwortänderung erneut gesperrt wird.
Genau dieses Verhalten beschreibt zumindest einer der Betroffenen auf Reddit.
Hinzu kommt eine Besonderheit der BundID: Laut offizieller Dokumentation wird der Zugang mit Benutzername und Passwort grundsätzlich bei der Kontoerstellung angelegt und kann später nicht vollständig entfernt werden.
Das gilt selbst dann, wenn man hauptsächlich den sichereren Online-Ausweis verwendet.
Aus meiner Sicht ist das zumindest eine unglückliche Kombination. Ein Schutzmechanismus sollte Angreifer bremsen, ohne gleichzeitig die berechtigten Nutzer unnötig auszusperren.
Warum hilft die Zwei-Faktor-Authentifizierung nicht gegen die Sperrung?
In der Reddit-Diskussion berichten auch Nutzer mit aktivierter Zwei-Faktor-Authentifizierung von fehlgeschlagenen Anmeldeversuchen.
Einige wunderten sich darüber, dass sie trotz der fremden Zugriffe keine zusätzlichen Sicherheitscodes per E-Mail erhalten hatten.
Das lässt sich technisch relativ einfach erklären.
Bei der Anmeldung mit Benutzername und Passwort wird zunächst geprüft, ob die eingegebenen Zugangsdaten korrekt sind.
Erst nach einer erfolgreichen Passwortprüfung wird bei aktivierter Zwei-Faktor-Authentifizierung ein zusätzlicher Sicherheitscode angefordert.
Wird bereits ein falsches Passwort eingegeben, kommt es normalerweise gar nicht bis zu diesem Schritt.
Deshalb kann ein Angreifer zahlreiche falsche Passwörter ausprobieren, ohne dass der Kontoinhaber für jeden Versuch einen Sicherheitscode erhält.
Die Zwei-Faktor-Authentifizierung bleibt trotzdem wichtig.
Sie erschwert einen erfolgreichen Fremdzugriff erheblich, wenn jemand das richtige Passwort kennt, aber keinen Zugriff auf den zweiten Faktor besitzt.
Vor einer Kontosperre durch wiederholte falsche Passwörter schützt sie allerdings nicht automatisch.
Was sollten betroffene BundID-Nutzer jetzt tun?
Wer eine entsprechende E-Mail erhalten hat, sollte zunächst überprüfen, ob tatsächlich ungewöhnliche Anmeldeversuche stattgefunden haben.
Wichtig ist, dabei nicht über Links aus der verdächtigen Nachricht auf die Webseite zu wechseln.
Stattdessen empfiehlt sich folgendes Vorgehen:
BundID direkt öffnen: Die offizielle Adresse
id.bund.deselbst im Browser eingeben.Kontoaktivitäten kontrollieren: Prüfen, ob fremde Anmeldeversuche oder unbekannte erfolgreiche Zugriffe angezeigt werden.
Passwort ändern: Ein neues, einzigartiges und ausreichend langes Passwort verwenden, insbesondere wenn das bisherige Kennwort auch bei anderen Diensten genutzt wurde.
Zwei-Faktor-Authentifizierung aktivieren: In den Kontoeinstellungen unter „Zugänge & Daten“ lässt sich der Passwortzugang zusätzlich absichern.
E-Mail-Konto schützen: Da Sicherheitscodes und Nachrichten über die hinterlegte E-Mail-Adresse verschickt werden, sollte auch dieses Postfach mit einem starken Passwort und möglichst eigener Zwei-Faktor-Authentifizierung geschützt sein.
Verdächtige Aktivitäten melden: Unbekannte Zugriffe dokumentieren und über das offizielle Kontaktformular an den BundID-Support weitergeben.
Wer bereits einen Online-Ausweis als alternative Anmeldemethode hinterlegt hat, kann diesen bei einem gesperrten Passwortzugang weiterhin verwenden.
Sollten im Konto unbekannte erfolgreiche Anmeldungen auftauchen, ist besondere Vorsicht geboten. Dann sollten auch mögliche Änderungen an Kontodaten und Zugangsarten überprüft werden.
Muss ich mir Sorgen um meine persönlichen Daten machen?
Eine verdächtige Sicherheitsmeldung bedeutet zunächst nicht, dass ein Konto erfolgreich übernommen wurde.
Wenn in der Anmeldehistorie ausschließlich fehlgeschlagene Zugriffe auftauchen, gibt es dadurch noch keinen Hinweis darauf, dass jemand tatsächlich Zugang zu den persönlichen Daten erhalten hat.
Das ist eine wichtige Unterscheidung.
Die BundID wird für verschiedene digitale Verwaltungsleistungen verwendet und kann persönliche Informationen sowie behördliche Nachrichten enthalten.
Entsprechend ernst sollte man ungewöhnliche Anmeldeaktivitäten nehmen.
Allerdings wäre es falsch, aufgrund der bisherigen Reddit-Berichte bereits von einem Datenleck oder einem erfolgreichen Angriff auf die BundID-Infrastruktur zu sprechen.
Dafür fehlen belastbare Informationen.
Offizielle Stellungnahme steht bislang aus
Bis zum Vormittag des 15. November 2026 konnte ich keine offizielle Stellungnahme der BundID speziell zu den aktuell gemeldeten Anmeldeversuchen finden.
Auch das genaue Ausmaß ist bislang unbekannt.
Die Reddit-Kommentare zeigen zwar, dass mehrere Personen vergleichbare Erfahrungen gemacht haben. Daraus lässt sich aber nicht ableiten, wie viele Konten insgesamt betroffen sind.
Ebenso bleibt offen, ob die ungewöhnlichen Anmeldungen von einer gemeinsamen Quelle ausgehen oder durch unterschiedliche Aktivitäten verursacht wurden.
Eine technische Einordnung durch die Verantwortlichen wäre deshalb hilfreich.
Insbesondere wäre interessant, ob die BundID tatsächlich eine erhöhte Zahl fehlgeschlagener Anmeldungen festgestellt hat und welche zusätzlichen Schutzmaßnahmen gegebenenfalls ergriffen werden.
Fazit: Verdächtige BundID-Mails ernst nehmen, aber nicht in Panik geraten
Die aktuellen Berichte über ungewöhnliche BundID-E-Mails sollten nicht einfach als gewöhnlicher Spam abgetan werden.
Mehrere Nutzer schildern unabhängig voneinander vergleichbare Sicherheitsmeldungen und haben nach eigenen Angaben tatsächlich fremde Anmeldeversuche in ihren Konten entdeckt.
Dass die BundID nach neun fehlerhaften Passworteingaben den entsprechenden Zugangsweg sperrt, ist offiziell dokumentiert.
Damit erscheint es durchaus möglich, dass zumindest ein Teil der Nachrichten auf tatsächliche Anmeldeversuche zurückgeht.
Was dahintersteckt, bleibt allerdings offen. Weder ein groß angelegter Cyberangriff noch ein Datenleck bei der BundID sind bislang nachgewiesen.
Persönlich finde ich vor allem die Möglichkeit wiederholter Kontosperren problematisch. Wer ein sicheres Passwort verwendet und die Zwei-Faktor-Authentifizierung aktiviert hat, sollte möglichst nicht durch fremde Fehlversuche dauerhaft bei der Nutzung seines Kontos behindert werden.
Wer eine entsprechende E-Mail erhalten hat, sollte deshalb seinen Zugang direkt über die offizielle BundID-Webseite überprüfen und verdächtige Aktivitäten melden.
Entscheidend wird jetzt sein, ob die Verantwortlichen die ungewöhnlichen Anmeldeversuche bestätigen und gegebenenfalls zusätzliche Schutzmaßnahmen einführen.
Quellen
Reddit – r/de_EDV: Phishing-Versuch von BundID?
Ausgangsdiskussion vom 14. und 15. November 2026 mit Erfahrungsberichten zu verdächtigen Sicherheitsmails, fremden Anmeldeversuchen und gesperrten Passwortzugängen.
https://www.reddit.com/r/de_EDV/comments/1xwegnp/phishingversuch_von_bundid/
BundID – Offizielle Hilfe und häufig gestellte Fragen
Informationen zur Sperrung nach neun fehlgeschlagenen Anmeldungen, zu alternativen Zugangsarten und zur Zwei-Faktor-Authentifizierung.
BundID – Hinweise zum Schutz vor Phishing
Offizielle Informationen zu zulässigen Absenderdomains und zur sicheren Anmeldung.