ALL-INKL bestätigt: Ausfälle waren Schutzmaßnahme wegen php2shell
Rund um die kritischen PHP-Sicherheitslücken CVE-2026-109618 und CVE-2026-109619, besser bekannt als php2shell, gab es in den vergangenen Tagen einige offene Fragen.
Eine davon betraf ALL-INKL.COM.
Am 21. Oktober waren zeitweise die Webseite des Hosters, die Kundenverwaltung, das KAS und später auch Webmail nicht oder nur eingeschränkt erreichbar. Ich hatte die Störung hier im Blog von Anfang an begleitet.
Damals war zwar die zeitliche Nähe zu den PHP-Sicherheitsupdates auffällig, eine offizielle Bestätigung für einen Zusammenhang gab es zunächst aber nicht.
Inzwischen hat ALL-INKL selbst Stellung genommen.
Und damit ist klar:
Die Ausfälle waren tatsächlich eine vorsorgliche Sicherheitsmaßnahme im Zusammenhang mit php2shell.
Parallel tauchen inzwischen auch erste Phishing-Mails auf, die genau diese Unsicherheit ausnutzen.
ALL-INKL schaltete eigene Dienste vorsorglich ab
ALL-INKL erklärt inzwischen, dass Teile der eigenen Infrastruktur am 21. Oktober bewusst vorübergehend abgeschaltet wurden.
Betroffen waren unter anderem:
die Members Area
das KAS
Webmail
WebFTP
die Webseite von ALL-INKL selbst
Der Grund war nicht ein bestätigter erfolgreicher Angriff.
Stattdessen wollte der Hoster seine zentralen Systeme und die darüber verwalteten Kundendaten während der kritischen Phase schützen.
Gleichzeitig konnten sich die Techniker auf die Absicherung der eigentlichen Hosting-Infrastruktur konzentrieren.
Damit bestätigt sich im Nachhinein ziemlich genau das Bild, das sich während der Störung bereits abgezeichnet hatte.
Meine erste Einschätzung war bewusst vorsichtig
In meinem ersten Beitrag vom 21. Oktober hatte ich bereits über die größere ALL-INKL-Störung berichtet.
Zu diesem Zeitpunkt passte das Timing auffällig gut zu den gerade veröffentlichten PHP-Sicherheitslücken.
Trotzdem hatte ich bewusst darauf hingewiesen, dass ein Zusammenhang nicht bestätigt war.
Das war wichtig.
Nur weil zwei Ereignisse gleichzeitig auftreten, bedeutet das schließlich noch nicht automatisch, dass sie auch miteinander zu tun haben.
Jetzt wissen wir mehr.
ALL-INKL hat die Abschaltungen tatsächlich wegen der außergewöhnlichen Sicherheitslage vorgenommen.
Kundenwebseiten blieben erreichbar
Ein besonders wichtiger Punkt:
Die bei ALL-INKL gehosteten Kundenwebseiten waren von den vorsorglichen Abschaltungen laut Anbieter nicht betroffen.
Das deckt sich auch mit meinen damaligen Beobachtungen.
Während zentrale Verwaltungsdienste teilweise nicht erreichbar waren, liefen viele gehostete Webseiten weiter.
Das erklärt auch, warum die Situation zunächst etwas merkwürdig wirkte.
Von außen sah es so aus, als sei ALL-INKL selbst teilweise verschwunden, während zahlreiche Kundenprojekte noch problemlos erreichbar waren.
Heute wissen wir:
Das war offenbar genau so beabsichtigt.
PHP wurde innerhalb weniger Stunden gepatcht
ALL-INKL gibt an, unmittelbar nach Bekanntwerden der Sicherheitsprobleme reagiert zu haben.
Bereits vor Veröffentlichung der eigentlichen PHP-Sicherheitsupdates seien zusätzliche Schutzmaßnahmen vorbereitet und aktiviert worden.
Nach Veröffentlichung der Patches begann der Anbieter damit, eigene Aktualisierungen zu erstellen, zu testen und auf die Kundenserver zu verteilen.
Nach Angaben von ALL-INKL waren die notwendigen Sicherheitskorrekturen innerhalb von etwa acht Stunden auf der Hosting-Infrastruktur verteilt.
Für einen großen Shared-Hosting-Anbieter mit zahlreichen unterschiedlichen PHP-Versionen ist das durchaus eine beachtliche Aufgabe.
Auch alte PHP-Versionen wurden abgesichert
Interessant ist außerdem, dass ALL-INKL nicht nur die aktuell vom PHP-Projekt unterstützten Versionen gepatcht hat.
Der Anbieter gibt an, sämtliche angebotenen PHP-Versionen gegen CVE-2026-109618 und CVE-2026-109619 abgesichert zu haben.
Dazu gehören ausdrücklich auch ältere Versionen wie:
PHP 5.6
verschiedene PHP-7.x-Versionen
Diese Versionen bekommen vom eigentlichen PHP-Projekt schon lange keine regulären Sicherheitsupdates mehr.
ALL-INKL hat für die beiden aktuellen Schwachstellen offenbar trotzdem eigene Sicherheitskorrekturen eingespielt.
Das bedeutet allerdings nicht, dass solche alten PHP-Versionen plötzlich wieder generell sicher oder unterstützt wären.
Auch ALL-INKL empfiehlt weiterhin den Einsatz möglichst aktueller PHP-Versionen.
Kunden mussten die PHP-Patches nicht selbst installieren
Für normale Webhosting-Kunden war dabei kein eigener Eingriff erforderlich.
Die Sicherheitskorrekturen wurden von ALL-INKL auf der Serverebene eingespielt.
Das ist einer der Vorteile eines Managed- beziehungsweise Shared-Hosting-Angebots.
Bei einem eigenen Root- oder selbstverwalteten Server wäre der Administrator dagegen selbst dafür verantwortlich gewesen, PHP rechtzeitig zu aktualisieren.
Gerade bei php2shell war Geschwindigkeit besonders wichtig.
Angriffsversuche wurden bereits sehr früh beobachtet und nahmen nach der öffentlichen Bekanntgabe massiv zu.
Webmail war länger eingeschränkt
In meinem zweiten und dritten Beitrag hatte ich den weiteren Verlauf dokumentiert.
Nachdem große Teile der Infrastruktur wieder erreichbar waren, blieb unter anderem Webmail noch länger gestört.
Am Donnerstagvormittag, dem 22. Oktober, war der Dienst teilweise weiterhin nicht erreichbar.
Auch WebFTP gehörte zu den Diensten, die länger eingeschränkt waren.
Das passte bereits zu der Vermutung, dass ALL-INKL seine internen Systeme schrittweise wieder freigab.
Mit der jetzigen Stellungnahme wissen wir:
Genau solche Dienste waren Teil der vorsorglich abgeschalteten eigenen Infrastruktur.
E-Mail selbst funktionierte trotzdem weiter
Ein Punkt war mir während der Webmail-Störung besonders wichtig:
Webmail ist nicht gleich E-Mail.
Nur weil die Weboberfläche nicht erreichbar ist, bedeutet das nicht automatisch, dass das eigentliche Postfach ausgefallen ist.
ALL-INKL bestätigt inzwischen ausdrücklich, dass während der Einschränkungen von Webmail das reguläre Senden und Empfangen über entsprechend eingerichtete E-Mail-Programme weiterhin möglich war.
Damit passt auch mein zwischenzeitlich veröffentlichter Beitrag zur Einrichtung von ALL-INKL-Postfächern in:
Thunderbird
Outlook
Apple Mail
Smartphone-Mailprogrammen
anderen IMAP-Clients
sehr gut in die damalige Situation.
Wer sein Konto bereits per IMAP und SMTP eingerichtet hatte, war nicht zwingend auf die Webmail-Oberfläche angewiesen.
Keine Hinweise auf erfolgreiche Ausnutzung bei ALL-INKL
Die wahrscheinlich wichtigste Aussage betrifft die Kundendaten.
Nach dem bisherigen Kenntnisstand von ALL-INKL gibt es keine konkreten Hinweise darauf, dass die beiden PHP-Schwachstellen auf den Systemen des Hosters erfolgreich ausgenutzt wurden.
Eine absolute Entwarnung gibt der Anbieter allerdings nicht.
ALL-INKL weist darauf hin, dass sich eine mögliche Ausnutzung in der Zeit vor der Installation der Sicherheitsupdates nicht vollständig ausschließen lässt.
Die Systeme werden deshalb weiterhin auf auffällige Aktivitäten überwacht.
Das ist aus meiner Sicht die richtige Formulierung.
„Wir haben nichts gefunden“ ist eben etwas anderes als „es war technisch unmöglich“.
Kunden sollten ihre Webseiten trotzdem kontrollieren
ALL-INKL empfiehlt Kunden, ihre eigenen Webseiten und Anwendungen ebenfalls auf ungewöhnliche Veränderungen zu prüfen.
Dazu gehören beispielsweise:
unbekannte Dateien
unerwartete Änderungen
neu angelegte Benutzerkonten
ungewöhnliche Konfigurationsänderungen
Gerade bei CMS-Systemen würde ich zusätzlich einen Blick auf Administratorenkonten, Plugins und kürzlich veränderte Dateien werfen.
Nicht weil ALL-INKL einen erfolgreichen Angriff bestätigt hätte.
Sondern weil die Schwachstellen kritisch waren und weltweit aktiv nach verwundbaren Systemen gesucht wurde.
Supportaufkommen zeitweise rund 20-mal höher
Die Störung hatte noch eine weitere Folge.
ALL-INKL berichtet von einem außergewöhnlich hohen Supportaufkommen.
Innerhalb kurzer Zeit seien etwa 20-mal so viele Anfragen wie üblich eingegangen.
Das erklärt zumindest teilweise, warum Antworten des Supports länger dauerten.
Der Anbieter gibt an, zunächst die technische Absicherung der Server priorisiert zu haben.
Aus Kundensicht ist eine fehlende oder verzögerte Kommunikation natürlich trotzdem unangenehm.
Gerade während einer Sicherheitslage möchte man wissen, was passiert.
Im Nachhinein ist die Entscheidung, zuerst die Systeme abzusichern und danach ausführlicher zu informieren, allerdings nachvollziehbar.
Die Kommunikation hätte trotzdem früher kommen dürfen
Das ist auch mein einziger größerer Kritikpunkt an der Situation.
Die technischen Maßnahmen erscheinen rückblickend sinnvoll.
Von außen war am 21. Oktober aber lange nicht klar, was eigentlich passiert.
Kunden sahen:
KAS nicht erreichbar.
ALL-INKL-Webseite nicht erreichbar.
Webmail funktioniert nicht.
Teilweise keine aktuellen Informationen.
Das erzeugt zwangsläufig Spekulationen.
Eine kurze Statusmeldung hätte wahrscheinlich viele Supportanfragen bereits im Ansatz verhindert.
Andererseits war genau die öffentliche Webseite zeitweise ebenfalls Teil der abgeschalteten Infrastruktur.
Perfekt lässt sich so eine Situation also nicht lösen.
Inzwischen nutzen Phisher php2shell aus
Während die Hoster ihre Systeme absichern, haben Kriminelle bereits ein anderes Geschäftsmodell entdeckt:
php2shell eignet sich hervorragend für Phishing.
Die Masche ist ziemlich vorhersehbar.
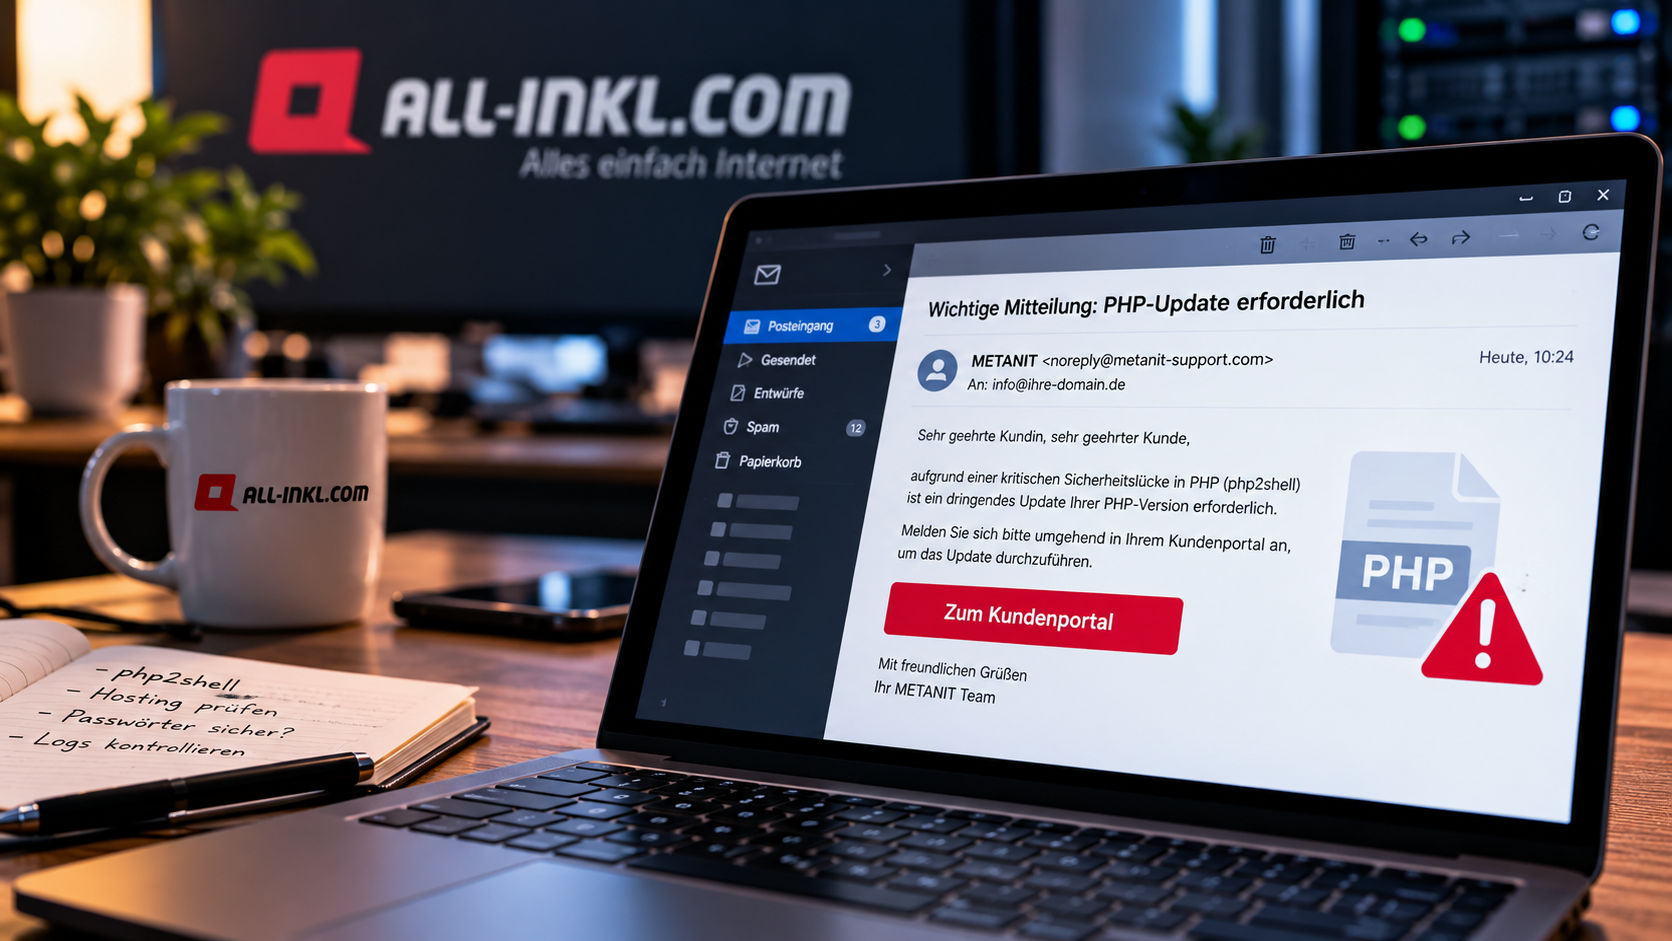
Website-Betreiber erhalten eine angebliche Nachricht ihres Hosters.
Darin steht sinngemäß:
Kritische PHP-Sicherheitslücke entdeckt – melden Sie sich sofort an und aktualisieren Sie Ihre PHP-Version.
Der enthaltene Link führt dann natürlich nicht zum echten Kundenportal.
Stattdessen landet man auf einer gefälschten Login-Seite.
Gefälschtes Kundenportal statt Sicherheitsupdate
Borncity berichtet beispielsweise über eine Phishing-Mail, die sich als Nachricht eines Schweizer Hosting-Anbieters ausgibt.
Der Betreff weist auf ein angeblich notwendiges PHP-Update hin.
Der Empfänger soll sich anschließend über einen Link am vermeintlichen Kundenportal anmelden.
Genau hier liegt die eigentliche Falle.
Die Betrüger brauchen die PHP-Sicherheitslücke überhaupt nicht selbst auszunutzen.
Sie nutzen lediglich die Angst davor.
Das ist deutlich einfacher.
Auch deutsche Hoster warnen bereits
Auch STRATO warnt inzwischen vor entsprechenden Phishing-Versuchen.
Die Empfehlung ist eindeutig:
Wer eine Nachricht zu php2shell oder einem angeblich notwendigen PHP-Update erhält, sollte nicht einfach den darin enthaltenen Login-Link verwenden.
Stattdessen:
Browser selbst öffnen.
Adresse des Hosters direkt aufrufen.
Dort im Kundenbereich anmelden.
Hinweise und Einstellungen kontrollieren.
Das dauert vielleicht zehn Sekunden länger.
Kann aber im Zweifel ein Hosting-Konto retten.
Gerade jetzt funktionieren solche Mails besonders gut
Das Problem ist der Zeitpunkt.
Viele Webseitenbetreiber haben in den vergangenen Tagen tatsächlich Nachrichten über kritische PHP-Updates gelesen.
Hoster haben tatsächlich Systeme aktualisiert.
Manche Verwaltungsoberflächen waren tatsächlich nicht erreichbar.
Und Administratoren sollten tatsächlich ihre PHP-Version kontrollieren.
Eine Phishing-Mail muss deshalb kaum noch eine erfundene Geschichte erzählen.
Sie nimmt einfach die echte Sicherheitslage und ergänzt einen falschen Login-Link.
Das macht solche Kampagnen gefährlicher.
Meine bisherige ALL-INKL-Berichterstattung im Rückblick
Für mich schließt sich mit der offiziellen Erklärung von ALL-INKL jetzt gewissermaßen der Kreis.
21. Oktober: Die erste größere Störung
Zunächst war klar:
Bei ALL-INKL gab es eine größere Störung.
Webseite und Verwaltungsbereiche waren teilweise nicht erreichbar.
Ein Zusammenhang mit den zeitgleich veröffentlichten PHP-Sicherheitsupdates war denkbar, aber nicht bestätigt.
Deshalb blieb mein erster Beitrag bewusst vorsichtig.
Danach: PHP-Patches laufen
Später zeichnete sich ab, dass PHP-Versionen aktualisiert wurden und verschiedene Dienste schrittweise zurückkehrten.
Das verstärkte natürlich die Vermutung eines Zusammenhangs.
Eine eindeutige Bestätigung gab es zu diesem Zeitpunkt aber weiterhin nicht.
22. Oktober: Webmail bleibt offline
Am nächsten Vormittag funktionierten große Teile der Infrastruktur wieder.
Webmail blieb allerdings noch eingeschränkt.
Auch externe Berichte bestätigten die anhaltenden Probleme.
Gleichzeitig waren die eigentlichen Kundenwebseiten größtenteils erreichbar.
Alternative: Mailprogramm statt Webmail
Deshalb hatte ich anschließend noch erklärt, wie sich ALL-INKL-Postfächer direkt in Thunderbird, Outlook und anderen Mailprogrammen einrichten lassen.
Wie sich jetzt zeigt, war das tatsächlich eine sinnvolle Alternative.
ALL-INKL bestätigt ausdrücklich, dass der reguläre E-Mail-Versand und -Empfang trotz eingeschränktem Webmail weiter funktionierte.
Jetzt: ALL-INKL bestätigt die Ursache
Mit der aktuellen Stellungnahme gibt es nun die entscheidende Information:
Die Ausfälle waren eine bewusste Schutzmaßnahme wegen php2shell.
Damit ist aus der damaligen Vermutung inzwischen eine bestätigte Ursache geworden.
Mein Eindruck
Rückblickend finde ich die technische Reaktion von ALL-INKL nachvollziehbar.
Bei zwei kritischen Schwachstellen im PHP-Interpreter, die ohne vorherige Anmeldung eine Codeausführung ermöglichen können, würde ich einen vorsorglich abgeschalteten Verwaltungsdienst jederzeit einer vermeidbaren Kompromittierung vorziehen.
Ärgerlich war vor allem die Unsicherheit während der Störung.
Gerade deshalb ist die jetzige ausführliche Erklärung hilfreich.
Sie bestätigt nicht nur die Ursache, sondern erklärt auch, warum Kundenwebseiten weiterliefen, während zentrale Dienste verschwanden.
Und sie zeigt noch einmal etwas anderes:
Bei großen Sicherheitsvorfällen besteht die Gefahr längst nicht nur in der eigentlichen technischen Schwachstelle.
Sobald genug Aufmerksamkeit vorhanden ist, kommen die Phisher.
Garantiert.
Fazit
ALL-INKL hat inzwischen bestätigt, dass die Ausfälle vom 21. Oktober 2026 direkt mit den kritischen php2shell-Schwachstellen CVE-2026-109618 und CVE-2026-109619 zusammenhingen.
Der Hoster schaltete zentrale eigene Dienste vorsorglich ab, darunter:
Members Area
KAS
Webmail
WebFTP
die eigene Webseite
Die Kundenwebseiten selbst blieben nach Angaben des Unternehmens erreichbar.
Innerhalb von rund acht Stunden wurden die notwendigen Sicherheitskorrekturen auf der Hosting-Infrastruktur verteilt. Auch ältere angebotene PHP-Versionen wie PHP 5.6 und PHP 7.x wurden speziell gegen diese beiden Schwachstellen abgesichert.
Konkrete Hinweise auf eine erfolgreiche Ausnutzung auf den ALL-INKL-Systemen liegen dem Anbieter derzeit nicht vor. Eine Ausnutzung vor der Installation der Patches lässt sich allerdings nicht vollständig ausschließen.
Gleichzeitig beginnt bereits die nächste Runde:
Phisher verschicken gefälschte Warnungen zu php2shell und versuchen damit, Zugangsdaten zu Hosting-Konten zu erbeuten.
Deshalb gilt momentan doppelt:
PHP aktuell halten – und bei angeblichen PHP-Warnungen per E-Mail nicht auf den erstbesten Login-Link klicken.
Meine bisherigen Beiträge zur ALL-INKL-Störung
ALL-INKL.COM mit Störung – Zusammenhang mit PHP-Update unklar
https://seiboldsoft.com/all-inklcom-mit-stoerung-zusammenhang-mit-php-update-unklar/
ALL-INKL Update: PHP-Patches laufen, Dienste noch eingeschränkt
https://seiboldsoft.com/all-inkl-update-php-patches-laufen-dienste-noch-eingeschraenkt/
ALL-INKL weiter gestört: Webmail am Donnerstag noch offline
https://seiboldsoft.com/all-inkl-weiter-gestoert-webmail-am-donnerstag-noch-offline/
ALL-INKL E-Mail in Thunderbird, Outlook & Co. einrichten
https://seiboldsoft.com/all-inkl-e-mail-in-thunderbird-outlook-and-co-einrichten/
Quellen
Borns IT- und Windows-Blog – php2shell: Erste Phishing-Nachrichten; all-inkl.com informiert
https://borncity.com/blog/2026/10/25/php2shell-erste-phishing-nachrichten-all-inkl-com-information/
ALL-INKL.COM – Informationen zu den kritischen PHP-Sicherheitslücken
https://all-inkl.com/