Windows 11: September-Updates sorgen für Probleme mit Always On VPN – Microsoft bestätigt den Fehler
Der September-Patchday 2026 entwickelt sich langsam zu einer dieser Update-Runden, bei denen Administratoren genauer hinschauen sollten. Nachdem es bereits Probleme mit Remote Desktop, Hyper-V, USB-Audio und Domänenanmeldungen gab, bestätigt Microsoft nun den nächsten Fehler.
Diesmal betrifft es Always On VPN.
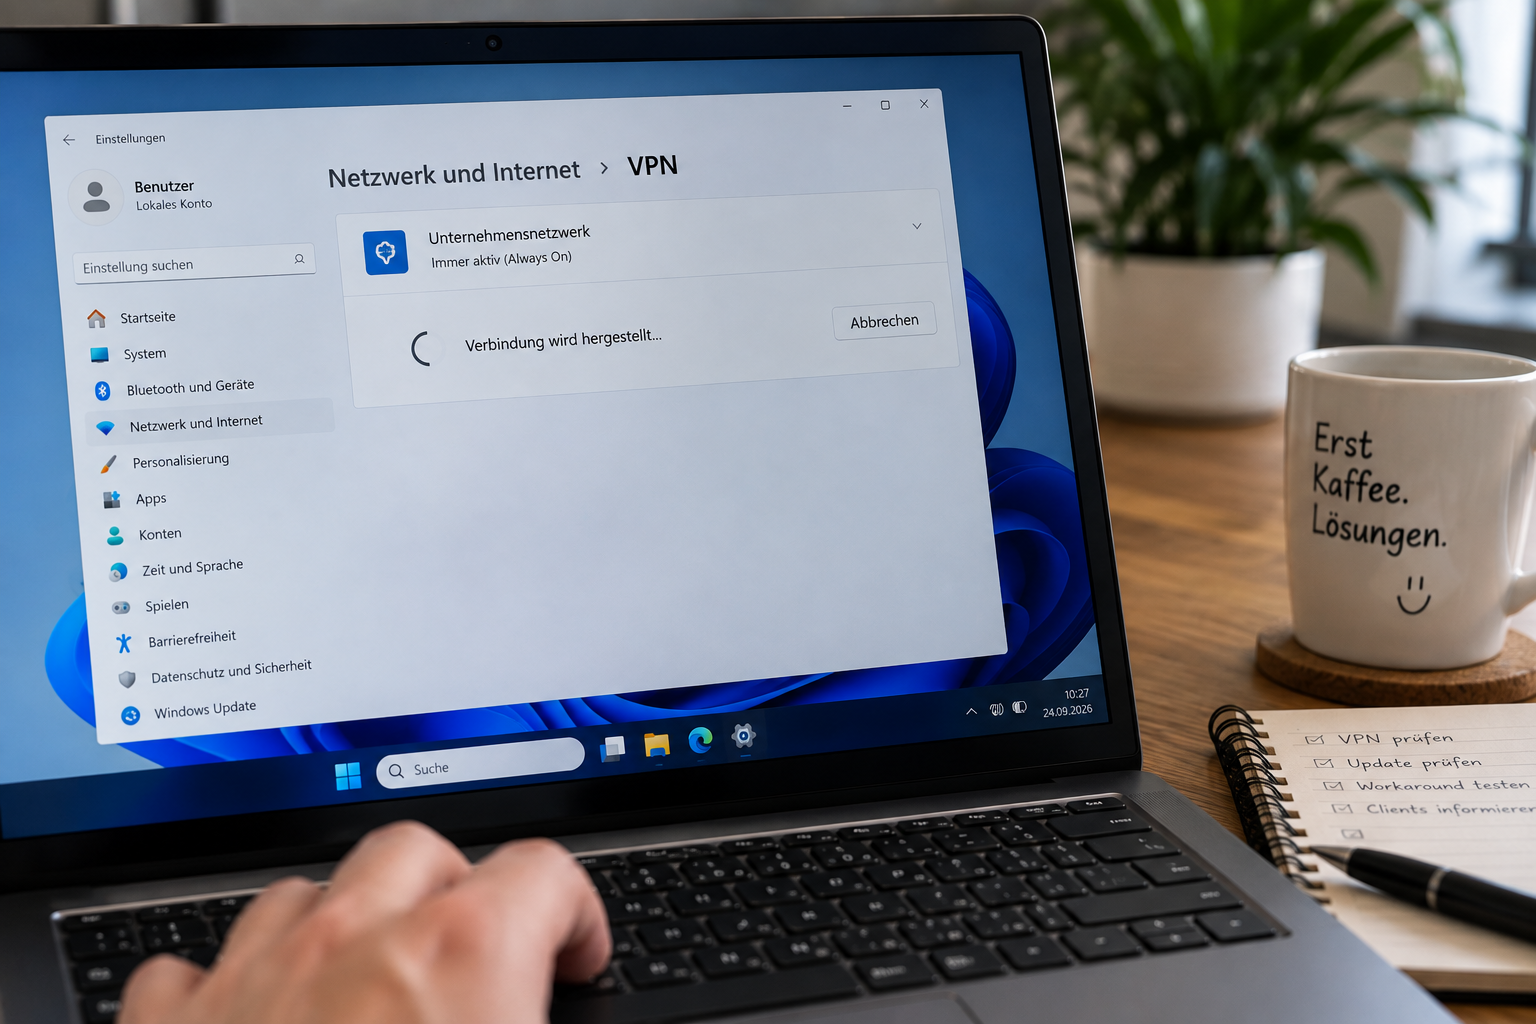
Nach Installation der September-Updates können Windows-11-Rechner Schwierigkeiten haben, die VPN-Verbindung zum Unternehmensnetzwerk aufzubauen. Besonders unangenehm: Für den Anwender sieht es teilweise einfach so aus, als würde die Verbindung endlos aufgebaut werden.
Always On VPN bleibt bei „Verbindung wird hergestellt“ hängen
Das typische Fehlerbild ist relativ eindeutig.
Nach Installation des September-Updates versucht Windows, eine Always-On-VPN-Verbindung aufzubauen. Die Verbindung bleibt dann beispielsweise dauerhaft bei:
„Verbindung wird hergestellt“
stehen.
Alternativ versucht Windows immer wieder, die Verbindung neu aufzubauen – allerdings ohne Erfolg.
Bei weiteren Versuchen kann außerdem die Meldung erscheinen:
Der angegebene Port wird bereits verwendet.
Gerade bei mobilen Mitarbeitern ist das natürlich alles andere als harmlos. Ohne funktionierenden VPN-Tunnel fehlen je nach Umgebung plötzlich Zugriff auf Dateiserver, interne Anwendungen, Intranet, Domänenressourcen oder andere Unternehmensdienste.
Diese Windows-Versionen sind betroffen
Microsoft nennt aktuell folgende Kombinationen:
Windows 11 26H1 mit KB5124012
Windows 11 25H2 mit KB5124008
Windows 11 24H2 mit KB5124008
Betroffen sind ausschließlich Geräte, die tatsächlich ein entsprechendes Always-On-VPN-Profil verwenden.
Normale Windows-Rechner ohne Always On VPN fallen also nicht unter diesen bekannten Fehler.
Ursache ist offenbar die automatische Protokollauswahl
Interessant ist die konkrete Konstellation, bei der das Problem auftritt.
Always On VPN kann so konfiguriert werden, dass Windows automatisch auf ein anderes VPN-Protokoll ausweicht, falls der erste Verbindungsversuch scheitert.
Beispielsweise:
IKEv2 → SSTP
oder umgekehrt.
Genau diese automatische Auswahl beziehungsweise das automatische Fallback scheint nach den September-Updates Probleme zu verursachen.
Workaround: Nur ein VPN-Protokoll verwenden
Einen endgültigen Fix gibt es momentan noch nicht.
Microsoft empfiehlt deshalb vorübergehend, die automatische Protokollauswahl abzuschalten.
Administratoren sollen das verwendete Always-On-VPN-Profil so konfigurieren, dass nur noch ein einzelnes Tunnelprotokoll verwendet wird.
Zur Auswahl stehen je nach Umgebung beispielsweise:
IKEv2
oder:
SSTP
Welches davon verwendet werden sollte, hängt von der jeweiligen Infrastruktur ab.
Microsoft gibt deshalb auch keine pauschale Empfehlung, welches Protokoll grundsätzlich besser ist.
Der Workaround hat allerdings einen Nachteil
Die automatische Auswahl gibt es schließlich nicht ohne Grund.
Wenn beispielsweise IKEv2 in einem bestimmten WLAN oder Netzwerk blockiert wird, kann Windows normalerweise auf SSTP ausweichen.
Legt man das Profil jetzt ausschließlich auf IKEv2 fest, funktioniert diese Ausweichmöglichkeit nicht mehr.
Umgekehrt gilt natürlich dasselbe für SSTP.
Der Workaround löst also das aktuelle Problem, nimmt der VPN-Verbindung aber gleichzeitig etwas Flexibilität.
Das sollte man beim Rollout berücksichtigen.
Was ich bei Kundenumgebungen jetzt prüfen würde
Always On VPN ist genau so eine Funktion, bei der ein Windows-Update schnell größere Auswirkungen haben kann.
Auf einem normalen Arbeitsplatz-PC merkt man einen Fehler vielleicht erst bei einer bestimmten Anwendung. Bei einem nicht funktionierenden VPN steht dagegen im schlimmsten Fall der komplette Remote-Arbeitsplatz.
Wenn ich eine entsprechende Umgebung betreuen würde, wären für mich jetzt vor allem folgende Punkte interessant:
Welche Clients haben KB5124008 beziehungsweise KB5124012 bereits erhalten?
Welche Always-On-VPN-Profile verwenden automatische Protokollauswahl?
Welche Geräte zeigen ungewöhnlich viele Verbindungsversuche?
Taucht „Der angegebene Port wird bereits verwendet“ auf?
Funktioniert IKEv2 alleine?
Funktioniert SSTP alleine?
Gibt es bereits Geräte außerhalb des Firmennetzes, die dadurch keinen Zugriff mehr haben?
Ich würde außerdem nicht erst warten, bis sich der erste Mitarbeiter aus dem Homeoffice meldet.
Gerade bei größeren Installationen lässt sich das besser kontrolliert testen.
Besonders ärgerlich nach dem bisherigen September-Patchday
Was das Ganze etwas unschön macht: KB5124008 ist ohnehin schon mehrfach negativ aufgefallen.
Rund um die September-Updates wurden inzwischen unter anderem Probleme mit folgenden Bereichen bekannt:
Remote Desktop Services
Hyper-V
USB-Audio
Domänen-Vertrauensstellungen
Always On VPN
Für einige der Probleme hat Microsoft bereits außerplanmäßige Updates veröffentlicht.
Beim Always-On-VPN-Fehler gibt es aktuell allerdings nur den beschriebenen Workaround.
Always On VPN ist gerade für mobile Mitarbeiter wichtig
Always On VPN ist Microsofts moderne Remote-Access-Lösung und unter anderem als Nachfolger von DirectAccess gedacht.
Der Vorteil liegt eigentlich im Namen:
Sobald der Rechner eine Internetverbindung besitzt, kann automatisch ein Tunnel zum Unternehmensnetz aufgebaut werden.
Das funktioniert unter anderem mit:
domänengebundenen Geräten
nicht domänengebundenen Geräten
Microsoft-Entra-ID-Geräten
Gerade bei Notebooks außerhalb des Unternehmens ist die Funktion deshalb weit verbreitet.
Wenn genau dieser automatische Tunnel nach einem Windows-Update nicht mehr funktioniert, merkt man sehr schnell, wie viele interne Prozesse davon abhängen.
Microsoft arbeitet an einem endgültigen Fix
Microsoft untersucht das Problem und arbeitet an einer dauerhaften Korrektur.
Noch ist allerdings nicht bekannt, wann diese erscheint.
Offen ist ebenfalls, ob Microsoft dafür erneut ein Out-of-Band-Update veröffentlicht oder den Fix erst mit einem regulären kumulativen Update ausliefert.
Bis dahin bleibt nur die Anpassung des VPN-Profils auf ein einzelnes Protokoll.
Mein Fazit
Der September-Patchday 2026 bleibt für Administratoren unangenehm.
Mit dem bestätigten Always-On-VPN-Problem kommt jetzt noch ein Fehler hinzu, der besonders mobile Mitarbeiter und Homeoffice-Arbeitsplätze treffen kann.
Das Entscheidende ist diesmal die Konfiguration:
Wer Always On VPN mit automatischer Auswahl beziehungsweise Fallback zwischen IKEv2 und SSTP verwendet, sollte seine Profile überprüfen.
Der vorläufige Workaround besteht darin, vorübergehend nur IKEv2 oder SSTP fest vorzugeben.
Gerade in Unternehmensumgebungen würde ich diese Änderung aber zunächst mit einigen Testgeräten prüfen, bevor das VPN-Profil flächendeckend angepasst wird.
Und insgesamt bestätigt sich für mich wieder: Bei größeren Windows-Umgebungen sollten kumulative Updates nicht sofort auf alle Geräte gleichzeitig losgelassen werden. Ein kleiner Pilot-Ring kann einem später sehr viel Ärger ersparen.