Microsoft Intune bekommt neue Deployment-Pläne und schnellere Compliance-Prüfungen für Windows 11
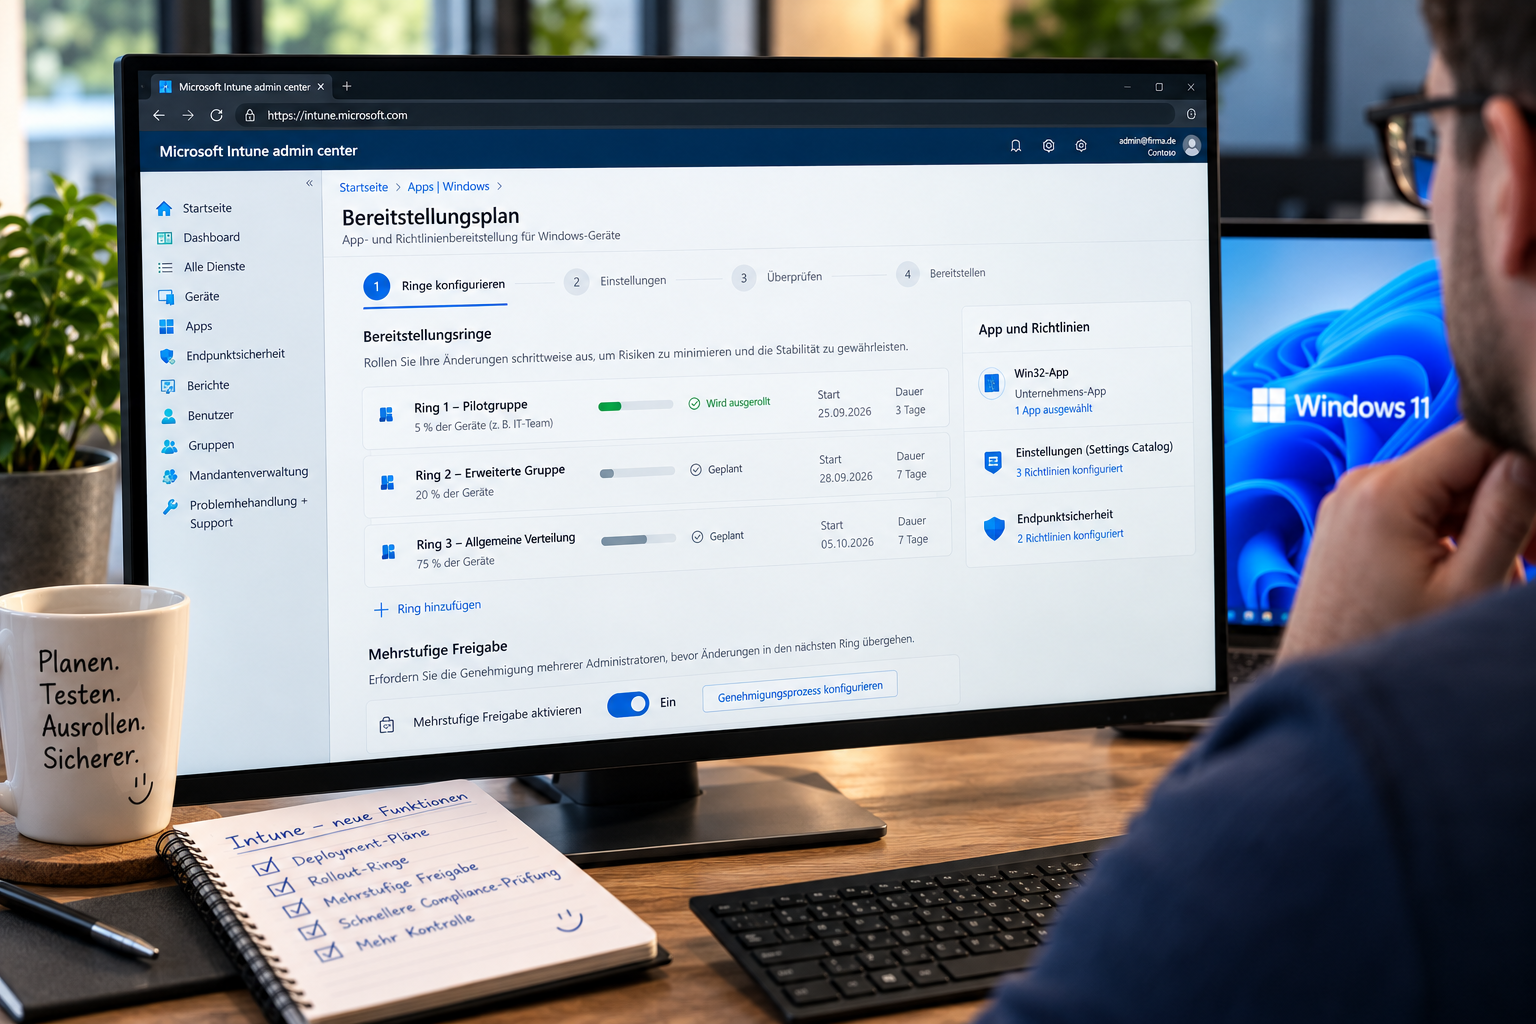
Microsoft erweitert Intune um neue Funktionen, die vor allem für Administratoren in größeren Windows-Umgebungen interessant sind. Im Mittelpunkt stehen dabei stufenweise Rollouts von Apps und Richtlinien sowie eine schnellere Prüfung des Gerätestatus.
Das Ziel ist ziemlich klar: Änderungen sollen kontrollierter verteilt werden können und Administratoren sollen schneller sehen, ob ein Gerät noch den gewünschten Sicherheits- und Compliance-Vorgaben entspricht.
Neue „Deployments“-Funktion für gestaffelte Rollouts
Wer Apps oder Richtlinien auf viele Windows-Geräte verteilt, kennt das Problem:
Eine Änderung sieht im Test gut aus, wird breit ausgerollt – und plötzlich verursacht sie auf hunderten Geräten Probleme.
Genau hier setzt die neue Deployments-Erfahrung im Intune Admin Center an.
Administratoren können damit mehrere Rollout-Ringe erstellen und festlegen, wann eine Änderung von einer Stufe in die nächste wechseln soll.
So lässt sich beispielsweise erst eine kleine Pilotgruppe versorgen, danach eine größere Testgruppe und erst ganz am Ende die gesamte Geräteflotte.
Apps und Richtlinien nicht mehr sofort überall verteilen
Das ist besonders sinnvoll bei:
Win32-Anwendungen
Apps aus dem Enterprise App Catalog
Einstellungen aus dem Settings Catalog
Endpoint-Security-Richtlinien
Statt Änderungen sofort auf alle Geräte zu schieben, kann man sie kontrolliert in Phasen verteilen.
Das reduziert das Risiko, dass eine problematische Konfiguration oder ein fehlerhaftes App-Update direkt das ganze Unternehmen trifft.
Mehrere Admins können Änderungen zusätzlich absichern
Microsoft unterstützt dabei auch die Integration mit Multiple Admin Approval.
Das bedeutet: Kritische Änderungen können zusätzlich von mehreren Administratoren geprüft und freigegeben werden, bevor sie großflächig ausgerollt werden.
Gerade in größeren IT-Umgebungen ist das sinnvoll, weil dadurch Fehlkonfigurationen oder versehentliche Änderungen schwerer unbemerkt durchrutschen.
Eigentlich wie Update-Ringe – nur für mehr als Windows-Updates
Die Idee erinnert stark an die bekannten Update-Ringe bei Windows.
Nur geht es diesmal nicht ausschließlich um Betriebssystem-Updates, sondern um:
Anwendungen
Richtlinien
Sicherheitskonfigurationen
Geräteeinstellungen
Damit wird Intune an dieser Stelle deutlich flexibler.
Und genau das ist in produktiven Umgebungen wichtig. Denn nicht nur Windows-Updates können Probleme machen – auch eine falsch gesetzte Policy oder eine fehlerhafte Anwendung kann im schlimmsten Fall viele Geräte gleichzeitig lahmlegen.
Compliance-Status soll schneller aktualisiert werden
Neben den neuen Deployment-Plänen hat Microsoft noch eine zweite wichtige Neuerung eingeführt.
Bisher konnte es vorkommen, dass Administratoren auf den nächsten planmäßigen Check-in eines Geräts warten mussten, bevor sich dessen Compliance-Status aktualisiert hat.
Das soll sich jetzt ändern.
Mit einer clientgesteuerten Compliance-Auswertung kann ein unterstütztes Windows-Gerät bestimmte Änderungen selbst erkennen und aktiv eine neue Bewertung anfordern.
Diese Sicherheitsmerkmale werden überwacht
Zu den relevanten Signalen gehören unter anderem:
Firewall-Status
Antivirus-Status
BitLocker
Microsoft Defender
Windows-Build
Echtzeitschutz
Secure Boot
Ändert sich einer dieser Werte, muss das Gerät nicht mehr zwingend auf den nächsten regulären Check-in warten.
Es kann stattdessen selbst eine erneute Compliance-Prüfung anstoßen.
Das ist gerade bei Sicherheitsproblemen wichtig
Nehmen wir ein einfaches Beispiel:
Ein Gerät verliert plötzlich den BitLocker-Schutz oder Secure Boot ist nicht mehr aktiv.
Bisher konnte es je nach Check-in-Intervall dauern, bis Intune diesen Zustand erneut bewertet.
Mit der neuen Funktion kann die Änderung schneller erkannt und gemeldet werden.
Das ist hilfreich für:
Conditional Access
Remediation
Reporting
Sicherheitsbewertungen
Zugriffsentscheidungen
Gerade wenn Zugriffe auf Unternehmensressourcen von einem gültigen Compliance-Status abhängen, ist eine schnellere Bewertung ein echter Vorteil.
Mehr Kontrolle statt „alles oder nichts“
Insgesamt geht Microsoft mit den neuen Intune-Funktionen in eine sinnvolle Richtung.
Admins bekommen mehr Möglichkeiten, Änderungen kontrolliert auszubringen und Sicherheitszustände schneller zu bewerten.
Das macht Rollouts nicht automatisch fehlerfrei, aber deutlich besser beherrschbar.
Vor allem die Kombination aus:
gestaffelten Deployments + Freigaben + schneller Compliance-Auswertung
kann in größeren Umgebungen viel Ärger ersparen.
Fazit
Microsoft erweitert Intune um zwei Funktionen, die Administratoren im Alltag wirklich helfen können.
Mit den neuen Deployment-Plänen lassen sich Apps und Richtlinien künftig stufenweise statt direkt auf die komplette Umgebung ausrollen.
Und durch die clientgesteuerte Compliance-Prüfung können Windows-Geräte relevante Sicherheitsänderungen schneller melden und neu bewerten lassen.
Für Unternehmen mit vielen Windows-11-Geräten ist das ein sinnvoller Schritt: weniger Risiko bei Rollouts und schnellere Rückmeldung beim Sicherheitsstatus.