Windows 11: Microsoft veröffentlicht KB5134133 und KB5134134 außerplanmäßig
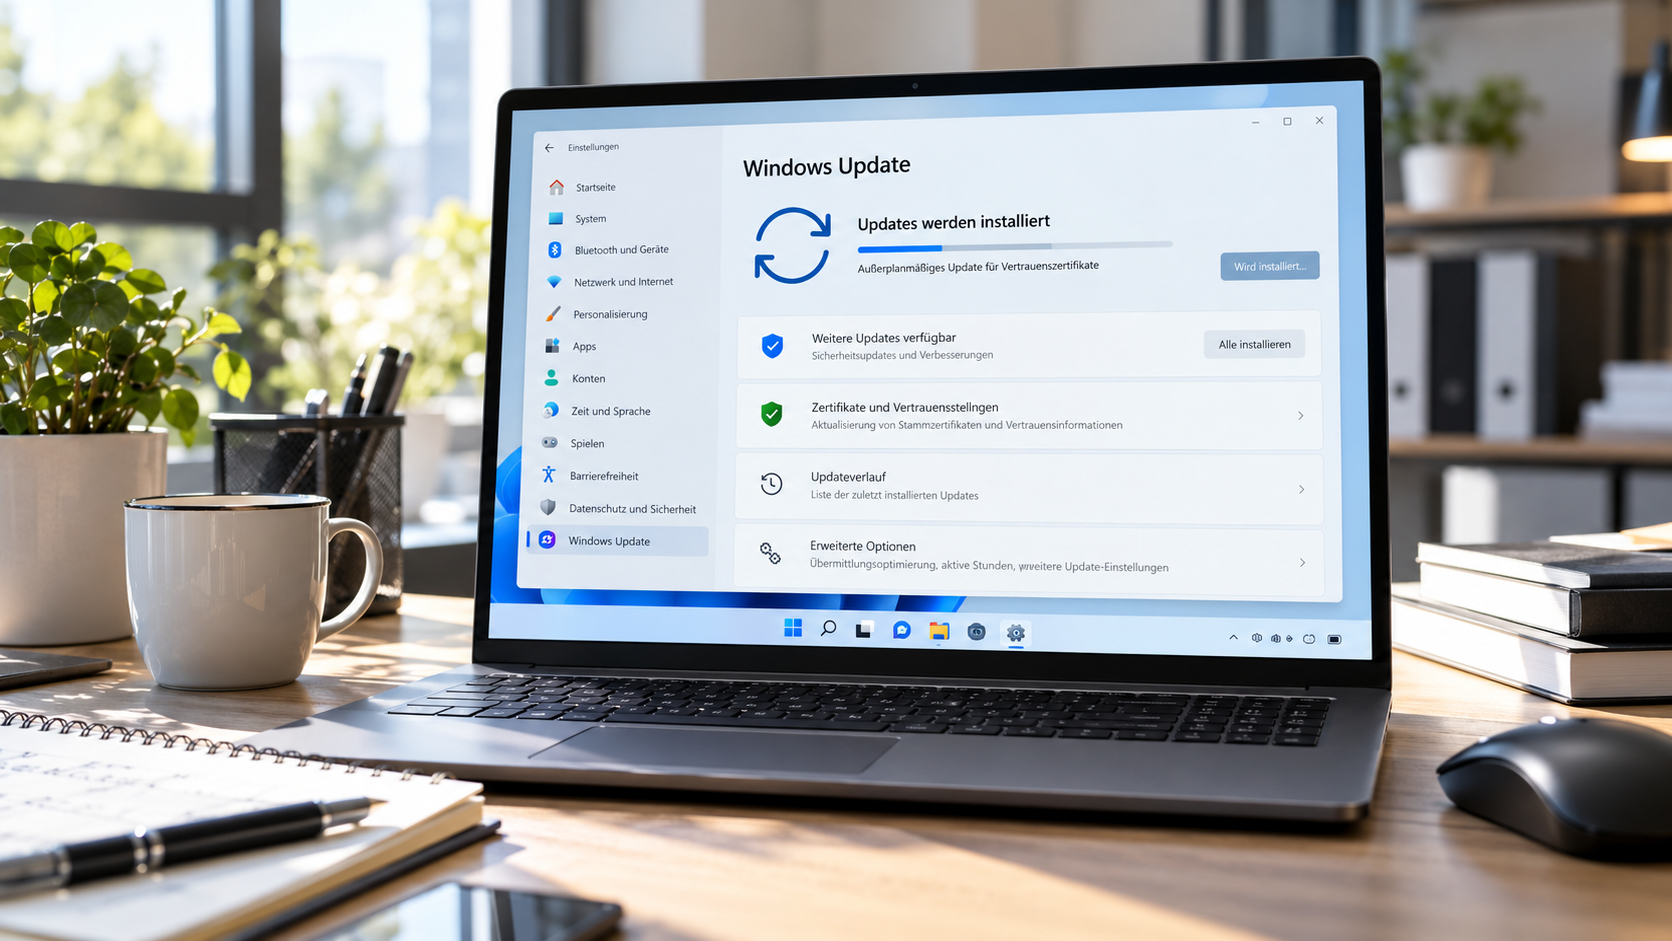
Microsoft hat zwei neue Out-of-Band-Updates für Windows 11 veröffentlicht.
Die Updates tragen die Bezeichnungen:
KB5134133
KB5134134
Bei einem außerplanmäßigen Windows-Update denkt man normalerweise sofort an einen schweren Fehler, der nach dem Patchday dringend repariert werden muss.
Diesmal ist die Situation allerdings etwas anders.
Microsoft verteilt mit den beiden Paketen vor allem aktualisierte Informationen zu vertrauenswürdigen und nicht vertrauenswürdigen Zertifikaten an Systeme, die diese Daten über den normalen Windows-Mechanismus nicht zuverlässig erhalten können.
Für einen normalen Windows-11-PC mit funktionierender Internetverbindung besteht deshalb in der Regel kein Grund, das Update hektisch manuell zu installieren.
Welche Windows-Version bekommt welches Update?
Microsoft teilt die Aktualisierungen auf zwei Pakete auf.
KB5134133
KB5134133 ist für folgende Windows-11-Versionen vorgesehen:
Windows 11 24H2
Windows 11 25H2
Windows 11 26H2
Nach der Installation lauten die Builds:
26100.9725 für 24H2
26200.9725 für 25H2
26300.9725 für 26H2
KB5134134
Windows 11 26H1 bekommt dagegen das separate:
KB5134134
Damit steigt die Buildnummer auf:
28000.3237
Microsoft bestätigt diese Aufteilung in den jeweiligen Supportinformationen.
Warum braucht Windows überhaupt solche Zertifikatslisten?
Windows muss ständig entscheiden, welchen digitalen Zertifikaten es vertrauen kann.
Zertifikate spielen beispielsweise eine Rolle bei:
verschlüsselten Webseiten
signierten Programmen
Treibern
Unternehmensdiensten
sicheren Netzwerkverbindungen
Dafür verwendet Windows sogenannte Certificate Trust Lists, kurz CTL.
Darin befinden sich Informationen über vertrauenswürdige beziehungsweise ausdrücklich nicht mehr vertrauenswürdige Zertifikate.
Normalerweise aktualisiert Windows diese Listen automatisch über Microsofts Zertifikatsdienste.
Genau dieser automatische Weg funktioniert nicht überall
Nicht jedes Windows-System darf oder kann direkt auf Microsofts Zertifikatsserver zugreifen.
Typische Beispiele sind:
vollständig abgeschottete Rechner
Unternehmensnetzwerke ohne direkten Internetzugang
Systeme mit bewusst deaktivierter automatischer CTL-Aktualisierung
Geräte, die Microsofts Zertifikatsdienst technisch nicht erreichen können
Für genau solche Umgebungen sind KB5134133 und KB5134134 gedacht.
Microsoft packt die aktualisierten Stammzertifikatsinformationen deshalb direkt in das kumulative Windows-Update.
Für normale Heim-PCs eher unspektakulär
Auf einem gewöhnlichen Windows-11-PC funktioniert die automatische Zertifikatsaktualisierung normalerweise im Hintergrund.
Dort werden die aktuellen Listen bereits über den vorgesehenen Microsoft-Dienst bezogen.
Entsprechend gering ist für die meisten Privatanwender der praktische Nutzen dieser außerplanmäßigen Updates.
Wer Windows Update einfach normal arbeiten lässt, muss hier aus meiner Sicht nichts Besonderes unternehmen.
Das ist also kein Fall von:
„Sofort installieren, sonst funktioniert Windows nicht mehr.“
Warum veröffentlicht Microsoft dafür trotzdem ein OOB-Update?
In Unternehmensumgebungen sieht die Sache anders aus.
Gerade sicherheitskritische oder isolierte Systeme haben teilweise absichtlich keinen direkten Internetzugang.
Das kann beispielsweise bei:
Produktionssystemen
Behörden
administrativen Geräten
streng getrennten Unternehmensnetzen
der Fall sein.
Solche Rechner sollen natürlich trotzdem wissen, welchen Zertifikaten Windows aktuell vertrauen darf und welche inzwischen gesperrt wurden.
Das Update schafft deshalb einen alternativen Verteilungsweg.
Trusted und Untrusted Certificates sind beide wichtig
Nicht nur neue vertrauenswürdige Zertifikate spielen dabei eine Rolle.
Windows führt auch Informationen darüber, welche Zertifikate beziehungsweise Zertifizierungsstellen ausdrücklich nicht mehr akzeptiert werden sollen.
Das kann beispielsweise passieren, wenn ein Zertifikat:
kompromittiert wurde
missbräuchlich verwendet wurde
als nicht mehr vertrauenswürdig gilt
Ein veralteter Zertifikatsbestand kann deshalb durchaus Sicherheits- und Kompatibilitätsprobleme verursachen.
Microsoft rät aus diesem Grund auch davon ab, die automatische Aktualisierung der Zertifikatslisten ohne Not dauerhaft zu deaktivieren.
KB5134133 übernimmt auch die Oktober-Änderungen
KB5134133 ist ein kumulatives Update.
Damit enthält es auch die Änderungen aus dem regulären Oktober-Update:
KB5127648
Wer das Oktober-Update bereits installiert hat, bekommt nicht noch einmal das komplette Paket neu auf den Rechner geschoben.
Windows installiert dann nur die Bestandteile, die noch fehlen.
KB5134134 funktioniert nach demselben Prinzip
Bei Windows 11 26H1 gilt das Gleiche.
KB5134134 enthält die bisherigen Änderungen dieser Windows-Version und ergänzt das aktualisierte Zertifikats-Paket.
Wer bereits auf dem aktuellen Stand ist, erhält entsprechend nur die neuen Komponenten.
Die bekannten Probleme verschwinden dadurch nicht
Da es sich um kumulative Updates handelt, werden vorhandene Probleme der vorherigen Updates nicht automatisch beseitigt.
Gerade KB5134133 übernimmt mehrere bereits bekannte Baustellen.
Dazu gehören unter anderem:
Probleme beim Aktivieren von Smart App Control
mögliche Remote-Desktop-Fehler
Probleme mit bestimmten USB-Audiogeräten
Das Zertifikatsupdate behebt diese Fehler nicht.
Smart App Control kann sich nicht aktivieren lassen
Das betrifft ausschließlich KB5134133.
Auf manchen Systemen kann die Option zum Einschalten von Smart App Control in der Windows-Sicherheits-App ausgegraut sein.
Ist Smart App Control bereits aktiv, bleibt der Schutz bestehen.
Microsoft arbeitet weiterhin an einer regulären Lösung.
Remote Desktop bleibt ebenfalls eine Baustelle
Ein weiteres bekanntes Problem betrifft Remote Desktop.
Nicht administrative Benutzer können in bestimmten Unternehmensumgebungen beim Aufbau einer RDP-Verbindung auf den Fehler:
0xC000000D
stoßen.
Das betrifft vor allem Remote-Systeme, auf denen Administrator Protection aktiviert ist.
Microsoft arbeitet auch hier weiterhin an einer dauerhaften Korrektur.
Einige USB-Audiogeräte machen weiterhin Probleme
Auch bestimmte USB Audio Class 1.0-Geräte können nach früheren Windows-Updates weiterhin Probleme verursachen.
Mögliche Symptome sind:
Gerät startet nicht
Fehlercode 10 im Geräte-Manager
kein Ton
Lautstärkeregelung funktioniert nicht
Mehrkanal-Audio fällt aus
Ein früheres OOB-Update konnte bereits einen Teil dieser Probleme beheben.
Vollständig erledigt ist das Thema aber noch nicht.
KB5134134 hat nicht alle Probleme von KB5134133
Wichtig ist die Unterscheidung zwischen beiden Paketen.
Das Problem mit Smart App Control wird von Microsoft nur für KB5134133 dokumentiert.
Die bekannten Probleme mit Remote Desktop und USB-Audio werden dagegen auch bei KB5134134 aufgeführt.
Man sollte deshalb nicht automatisch davon ausgehen, dass beide OOB-Pakete exakt dieselben Begleiterscheinungen haben.
Muss ich KB5134133 oder KB5134134 installieren?
Für die meisten privaten Windows-11-Nutzer würde ich sagen:
Nicht manuell nur deshalb, weil es ein außerplanmäßiges Update ist.
Die Pakete richten sich ausdrücklich an Geräte, die aktuelle Zertifikatslisten nicht über den normalen Microsoft-Dienst bekommen.
Interessant sind die Updates deshalb vor allem für Administratoren von Systemen, bei denen:
automatische CTL-Updates deaktiviert sind
direkter Internetzugriff nicht erlaubt ist
Microsofts Zertifikatsdienst nicht erreichbar ist
isolierte Windows-Umgebungen betrieben werden
Dort kann das Update durchaus wichtig sein.
OOB bedeutet diesmal nicht „Windows ist kaputt“
Das finde ich an der Meldung eigentlich am interessantesten.
Der Begriff Out-of-Band Update wird inzwischen häufig mit Notfall-Patches verbunden.
Windows-Update vom Patchday macht etwas kaputt.
Microsoft muss reagieren.
Zwei Tage später erscheint ein OOB-Paket.
Diesmal ist das aber nicht der Hintergrund.
KB5134133 und KB5134134 dienen in erster Linie dazu, aktuelle Zertifikatsinformationen auf Rechner zu bekommen, bei denen der normale automatische Mechanismus nicht funktioniert.
Mein Eindruck
Für Heimanwender ist das Thema wahrscheinlich eher unspektakulär.
Für Unternehmensadministratoren sieht es anders aus.
Gerade isolierte Systeme sind schließlich häufig genau die Rechner, bei denen man automatische Internetkommunikation bewusst eingeschränkt hat.
Dann muss aber trotzdem sichergestellt sein, dass sicherheitsrelevante Informationen wie aktuelle Sperr- und Vertrauenslisten auf einem anderen Weg ankommen.
Genau dafür sind solche Pakete sinnvoll.
Etwas kurios bleibt nur:
Man installiert ein außerplanmäßiges Windows-Update, bekommt aktuelle Zertifikatsinformationen – und nimmt dabei gleich wieder die bekannten Probleme der vorherigen kumulativen Updates mit.
Windows Update wäre sonst vermutlich auch ein bisschen zu entspannt.
Fazit
Microsoft hat am 26. Oktober 2026 zwei neue Out-of-Band-Updates für Windows 11 veröffentlicht.
KB5134133 richtet sich an:
Windows 11 24H2
Windows 11 25H2
Windows 11 26H2
KB5134134 ist für:
Windows 11 26H1
gedacht.
Die Updates liefern aktualisierte Zertifikats-Vertrauensinformationen direkt über das kumulative Windows-Update aus.
Gedacht sind sie vor allem für Rechner, die aktuelle Certificate Trust Lists nicht über Microsofts normalen Zertifikatsdienst beziehen können.
Für einen gewöhnlichen Windows-11-PC mit funktionierenden automatischen Zertifikatsupdates besteht deshalb normalerweise kein Grund für eine manuelle Installation.
Administratoren abgeschotteter oder entsprechend konfigurierter Systeme sollten sich die Updates dagegen genauer ansehen.
Wichtig bleibt:
Die bekannten Probleme mit Remote Desktop, bestimmten USB-Audiogeräten und bei KB5134133 zusätzlich Smart App Control werden durch diese Updates nicht automatisch behoben.
Quellen
Neowin – Windows 11 gets two OOB updates for PCs missing certificate trust information
https://www.neowin.net/news/windows-11-gets-two-oob-updates-for-pcs-missing-certificate-trust-information/
Microsoft – KB5134133 für Windows 11 24H2, 25H2 und 26H2
https://support.microsoft.com/en-us/servicing/os/windows-11/2026/10/kb5134133-windows-11-24h2-25h2-26h2-update
Microsoft – KB5134134 für Windows 11 26H1
https://support.microsoft.com/en-us/servicing/os/windows-11/2026/10/kb5134134-windows-11-26h1-update
Microsoft Learn – Zertifikate und Vertrauensstellung in Windows
https://learn.microsoft.com/de-de/windows-server/identity/ad-cs/certificate-trust