Sicherheitslücke in Microsoft Paint: Warum das Update für Windows 11 Probleme macht
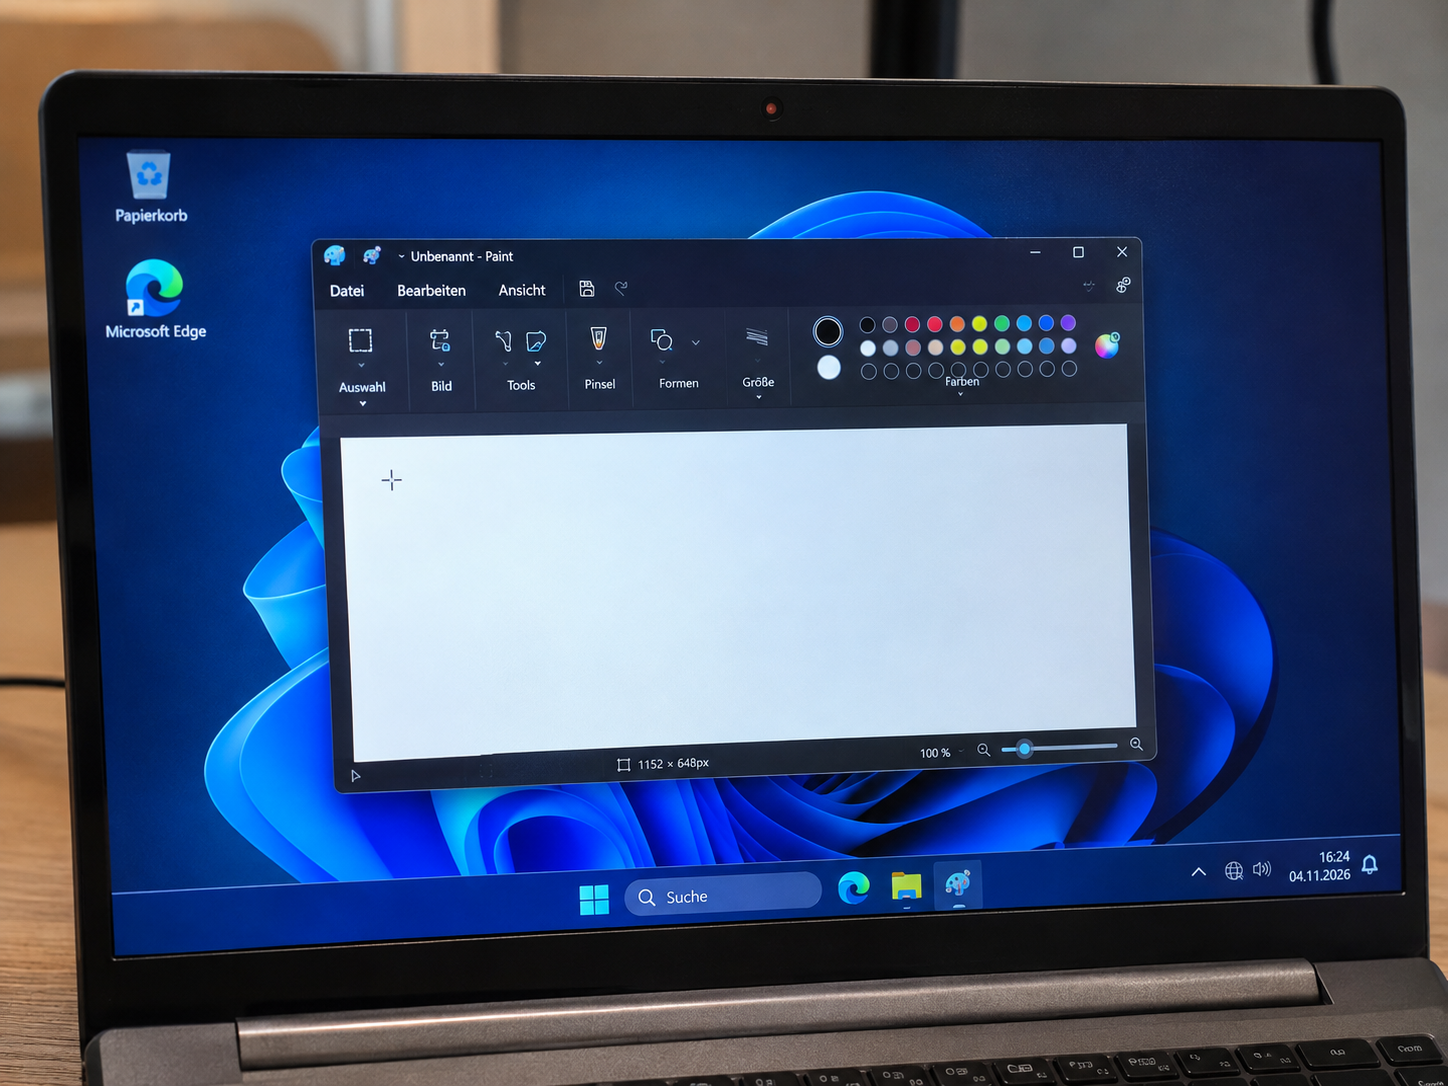
Microsoft Paint gehört zu den Programmen, über die man sich normalerweise keine großen Gedanken macht. Schnell einen Screenshot bearbeiten, ein Bild zuschneiden oder eine kleine Grafik erstellen – dafür reicht der Windows-Klassiker meistens völlig aus.
Dass ausgerechnet Paint einmal wegen einer ernsthaften Sicherheitslücke in den Schlagzeilen stehen würde, hätte ich nicht unbedingt erwartet.
Doch genau das ist jetzt passiert. Microsoft hat eine Schwachstelle in der Zeichenanwendung bestätigt, über die Angreifer unter bestimmten Voraussetzungen Schadcode auf einem betroffenen Computer ausführen könnten.
Die Sicherheitslücke trägt die Kennung CVE-2026-83844 und wird mit einem CVSS-Wert von 8,1 als hochriskant eingestuft.
Besonders ärgerlich: Obwohl Microsoft bereits eine korrigierte Paint-Version nennt, berichten Nutzer und Administratoren von Problemen bei der Verteilung des Updates.
Microsoft Paint besitzt eine ernsthafte Sicherheitslücke
Die Schwachstelle wurde bereits am 13. Oktober 2026 im Microsoft Security Update Guide veröffentlicht.
Betroffen ist die moderne Microsoft-Paint-Anwendung, die unter anderem mit Windows 11 ausgeliefert wird.
Technisch handelt es sich um einen sogenannten Out-of-Bounds Read.
Dabei liest ein Programm Informationen aus einem Speicherbereich, der eigentlich außerhalb des vorgesehenen Bereichs liegt.
Solche Fehler können unterschiedliche Auswirkungen haben.
Im einfachsten Fall stürzt eine Anwendung ab. Unter bestimmten Bedingungen lassen sich Speicherfehler allerdings auch für weitergehende Angriffe ausnutzen.
Bei CVE-2026-83844 stuft Microsoft die möglichen Folgen besonders ernst ein.
Die Sicherheitslücke kann unter geeigneten Voraussetzungen eine Remote Code Execution ermöglichen.
Das bedeutet, dass ein Angreifer eigenen Programmcode auf einem fremden Computer ausführen könnte.
Kann ein Angreifer Windows 11 damit über das Internet übernehmen?
Microsoft bewertet die Schwachstelle mit einem CVSS-Wert von 8,1 von maximal 10 Punkten.
Besonders auffällig sind dabei die technischen Eigenschaften des möglichen Angriffs.
Laut Microsoft ist der Angriffsvektor netzwerkbasiert. Außerdem sind keine vorherigen Benutzerberechtigungen und keine direkte Benutzerinteraktion erforderlich.
Das klingt zunächst ziemlich beunruhigend.
Allerdings sollte man daraus nicht schließen, dass jeder Windows-11-PC mit installiertem Paint automatisch über das Internet angreifbar ist.
Die genaue Angriffsmethode und die dafür notwendigen technischen Voraussetzungen sind bislang nicht vollständig öffentlich dokumentiert.
Insbesondere ist nicht belegt, dass Paint auf jedem gewöhnlichen Windows-PC einen entsprechenden Netzwerkdienst bereitstellt.
Auch die häufig genannte Möglichkeit eines manipulierten Bildes ist anhand der veröffentlichten technischen Angaben nicht als konkreter Angriffsweg bestätigt.
Wichtig ist deshalb die Unterscheidung: Microsoft beschreibt eine Schwachstelle, die unter bestimmten Bedingungen eine Codeausführung über das Netzwerk ermöglichen kann. Daraus folgt aber nicht, dass beliebige Computer ohne weitere Voraussetzungen angegriffen werden können.
Das eigentliche Problem ist die korrigierte Paint-Version
Normalerweise wäre die Angelegenheit relativ einfach.
Microsoft veröffentlicht ein Sicherheitsupdate, die neue Version erscheint im Microsoft Store und Windows installiert sie automatisch.
Bei Paint scheint das allerdings nicht überall so reibungslos zu funktionieren.
Ursprünglich wurde im Zusammenhang mit CVE-2026-83844 die Paint-Version 11.2605.91.0 als korrigierte Ausgabe genannt.
Mehrere Administratoren stellten jedoch fest, dass ihre Geräte weiterhin die ältere Version 11.2605.81.0 verwendeten.
Auch eine manuelle Suche nach Updates im Microsoft Store brachte offenbar keine Verbesserung.
Selbst das Zurücksetzen des Store-Caches über WSReset half in den dokumentierten Fällen nicht.
Damit entstand eine unangenehme Situation.
Windows beziehungsweise der Microsoft Store meldete, dass keine weiteren Aktualisierungen verfügbar seien, obwohl die installierte Paint-Version noch unterhalb des ursprünglich genannten Sicherheitsstands lag.
Gerade für Unternehmen ist das problematisch.
Schließlich müssen Administratoren nachvollziehen können, ob eine bekannte Sicherheitslücke tatsächlich geschlossen wurde.
Microsoft nennt inzwischen eine andere Versionsnummer
Zusätzliche Verwirrung entstand durch widersprüchliche Angaben zur korrigierten Version.
Während ältere Sicherheitsinformationen auf Paint 11.2605.91.0 verwiesen, nennt Microsofts aktualisierte Sicherheitsdokumentation inzwischen die Version 11.2609.401.0.
Damit stehen zwei unterschiedliche Versionsnummern im Raum.
| Paint-Version | Einordnung |
|---|---|
| 11.2605.81.0 | Ältere Version, in Nutzerberichten weiterhin installiert |
| 11.2605.91.0 | Ursprünglich genannter Korrekturstand |
| 11.2609.401.0 | Neuerer, von Microsoft aufgeführter Korrekturstand |
Die geänderte Angabe wurde bereits Anfang November in Microsofts Sicherheitsdaten dokumentiert.
Ob die ursprünglich genannte Versionsnummer auf einem Fehler beruhte oder Microsoft den Korrekturstand zwischenzeitlich angepasst hat, ist nicht abschließend geklärt.
Ebenso lässt sich daraus nicht automatisch ableiten, dass sämtliche Zwischenversionen weiterhin verwundbar sind.
Für Administratoren ist die Situation trotzdem unbefriedigend.
Denn bei Sicherheitsupdates sollte eigentlich eindeutig erkennbar sein, ab welcher Version eine Schwachstelle zuverlässig behoben wurde.
Warum der Microsoft Store nicht immer sofort hilft
Microsoft verteilt viele moderne Windows-Anwendungen unabhängig von den regulären Betriebssystemupdates.
Paint gehört ebenfalls zu diesen Anwendungen.
Das bedeutet, dass eine vollständig aktualisierte Windows-Installation nicht zwangsläufig auch die neueste Paint-Version besitzt.
Während Windows Update beispielsweise Sicherheitskorrekturen für Systemkomponenten installiert, werden Aktualisierungen bestimmter Apps separat über den Microsoft Store verteilt.
Hinzu kommt, dass Microsoft neue App-Versionen teilweise schrittweise freigibt.
Dadurch können Updates zunächst nur auf bestimmten Geräten oder in ausgewählten Regionen verfügbar sein.
In der Diskussion über CVE-2026-83844 vermuten einige Nutzer, dass auch hier ein gestaffelter Rollout eine Rolle spielt.
Es gibt beispielsweise Berichte, wonach neuere Paint-Versionen zunächst in bestimmten asiatischen Regionen verfügbar gewesen sein sollen.
Eine offizielle Bestätigung für diese konkrete regionale Verteilung liegt allerdings nicht vor.
Entscheidend ist deshalb weniger, ob der Store ein Gerät als aktuell bezeichnet.
Wichtiger ist, welche Paint-Version tatsächlich installiert wurde.
So lässt sich die installierte Paint-Version überprüfen
Wer wissen möchte, welche Microsoft-Paint-Version auf dem eigenen Computer installiert ist, kann das mit PowerShell herausfinden.
Dafür muss keine zusätzliche Software installiert werden.
Die Vorgehensweise ist einfach:
Das Windows-Startmenü öffnen.
Nach „PowerShell“ suchen.
Windows PowerShell oder PowerShell starten.
Folgenden Befehl eingeben:
Get-AppxPackage Microsoft.Paint | Select-Object Name, VersionAnschließend zeigt Windows den Paketnamen und die installierte Versionsnummer an.
Ein mögliches Ergebnis sieht beispielsweise so aus:
Name            Version
----            -------
Microsoft.Paint 11.2605.81.0
Damit lässt sich schnell erkennen, ob noch eine ältere Paint-Version installiert ist.
Bei mehreren Windows-Benutzerkonten sollte man allerdings beachten, dass dieser Befehl zunächst die Installation des aktuellen Benutzerkontos abfragt.
In Unternehmen müssen Administratoren deshalb gegebenenfalls mehrere Benutzerprofile berücksichtigen.
Was tun, wenn Paint weiterhin veraltet ist?
Wer eine ältere Paint-Version verwendet, sollte zunächst den Microsoft Store öffnen.
Dort lassen sich verfügbare App-Updates über den Bereich für Downloads beziehungsweise die Bibliothek prüfen.
Wird eine neuere Paint-Version angeboten, sollte diese installiert werden.
Anschließend empfiehlt es sich, die Versionsnummer erneut mit PowerShell zu kontrollieren.
Falls weiterhin nur eine ältere Ausgabe verfügbar ist, würde ich nicht versuchen, irgendwelche Paint-Pakete von unbekannten Downloadseiten zu installieren.
Gerade bei Sicherheitsupdates sollte man ausschließlich vertrauenswürdige Bezugsquellen verwenden.
Für Administratoren empfiehlt es sich außerdem, die offizielle Microsoft-Sicherheitsmeldung zur CVE-2026-83844 im Blick zu behalten.
Bis die widersprüchlichen Versionsangaben eindeutig geklärt sind, sollten betroffene Systeme nicht allein anhand der Store-Meldung als erfolgreich aktualisiert gelten.
Paint vorübergehend deinstallieren?
Eine weitere Möglichkeit besteht darin, Paint vorübergehend zu entfernen.
Das ist vor allem dann interessant, wenn die Anwendung ohnehin nicht benötigt wird.
Unter Windows 11 lässt sich Paint normalerweise über die Einstellungen im Bereich der installierten Apps deinstallieren.
Dadurch entfällt die betroffene Anwendung auf dem jeweiligen System.
Allerdings ist das keine allgemeine Empfehlung für sämtliche Nutzer.
Wer Paint regelmäßig verwendet, sollte zunächst nach einer regulären Aktualisierung suchen.
In Unternehmen muss außerdem berücksichtigt werden, ob die Anwendung für bestimmte Arbeitsabläufe benötigt wird.
Eine Deinstallation sollte deshalb bewusst erfolgen und nicht einfach als pauschale Maßnahme auf sämtlichen Rechnern durchgeführt werden.
Auch schützt sie natürlich nicht vor anderen Sicherheitslücken in Windows oder weiteren Anwendungen.
Gibt es bereits bekannte Angriffe?
Bei einer Schwachstelle, die eine mögliche Codeausführung aus der Ferne erlaubt, stellt sich natürlich schnell die Frage, ob Angreifer sie bereits aktiv ausnutzen.
Nach den bislang veröffentlichten Sicherheitsinformationen gibt es dafür keine bestätigten Hinweise.
Microsoft bewertet die Wahrscheinlichkeit einer Ausnutzung derzeit als eher gering.
Auch eine öffentlich dokumentierte, funktionierende Angriffsmethode ist bislang nicht bekannt.
Das bedeutet nicht, dass die Sicherheitslücke harmlos wäre.
Ein CVSS-Wert von 8,1 ist ein deutlicher Hinweis darauf, dass der Fehler ernst genommen werden sollte.
Allerdings macht es einen Unterschied, ob eine Schwachstelle theoretisch ausnutzbar ist oder bereits nachweislich für Angriffe verwendet wird.
Diese Unterscheidung sollte gerade bei Sicherheitsmeldungen nicht untergehen.
Warum mich die Update-Probleme mehr stören als die Schwachstelle selbst
Sicherheitslücken gehören leider zum Alltag moderner Softwareentwicklung.
Selbst sorgfältig entwickelte Programme können Fehler enthalten, die erst später entdeckt werden.
Das ist bei Microsoft nicht anders als bei anderen Softwareherstellern.
Entscheidend ist deshalb, wie schnell und zuverlässig bekannte Probleme behoben werden.
Und genau hier finde ich den aktuellen Fall etwas ärgerlich.
Wenn ein Hersteller eine bestimmte Version als Sicherheitsupdate nennt, sollte diese für betroffene Nutzer auch nachvollziehbar verfügbar sein.
Noch problematischer wird es, wenn sich anschließend die offiziell genannte Versionsnummer verändert und gleichzeitig nicht eindeutig geklärt ist, welche Zwischenstände bereits geschützt sind.
Gerade in größeren Unternehmen kann das unnötigen Aufwand verursachen.
Administratoren müssen nicht nur Updates installieren, sondern anschließend auch prüfen und dokumentieren, dass bekannte Schwachstellen tatsächlich geschlossen wurden.
Wenn dafür unterschiedliche Versionsangaben kursieren, wird diese eigentlich einfache Aufgabe unnötig kompliziert.
Fazit: Paint-Update prüfen, aber keine Panik
Mit CVE-2026-83844 wurde eine ernsthafte Sicherheitslücke in Microsoft Paint bekannt.
Der Fehler kann unter bestimmten Voraussetzungen die Ausführung von Schadcode ermöglichen und wird deshalb mit einem hohen Schweregrad bewertet.
Besonders ungewöhnlich ist allerdings die Situation rund um die Sicherheitskorrektur.
Während Microsoft ursprünglich Paint 11.2605.91.0 als korrigierte Version aufführte, verweist die neuere Sicherheitsdokumentation inzwischen auf 11.2609.401.0.
Gleichzeitig berichten Administratoren, dass ihre Geräte weiterhin ältere Versionen erhalten und der Microsoft Store keine weiteren Updates anbietet.
Mein Fazit: Wer Windows 11 verwendet, sollte die installierte Paint-Version überprüfen und verfügbare Aktualisierungen installieren.
Wird noch eine ältere Version angezeigt, lohnt es sich, die weitere Verteilung des Sicherheitsupdates zu beobachten.
Wer Paint überhaupt nicht benötigt, kann die Anwendung bis zur Klärung auch vorübergehend entfernen.
Eine bestätigte Angriffswelle gibt es derzeit nicht. Panik ist deshalb fehl am Platz.
Was Microsoft allerdings möglichst schnell liefern sollte, ist eine eindeutige Aussage darüber, welche Paint-Version die Sicherheitslücke zuverlässig schließt und wann diese flächendeckend verfügbar ist.
Denn gerade bei Sicherheitsupdates sollte man sich auf eines verlassen können: Wenn ein Programm als aktuell gemeldet wird, sollte es möglichst auch tatsächlich auf dem vorgesehenen Sicherheitsstand sein.
Quellen
Neowin – Microsoft Paint CVE-2026-83844 lets hackers hack Windows 11 PCs over internet (4. November 2026)
Microsoft Security Response Center – CVE-2026-83844: Windows Paint Remote Code Execution Vulnerability
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-83844
National Vulnerability Database – CVE-2026-83844
https://nvd.nist.gov/vuln/detail/CVE-2026-83844
Microsoft Store – Offizielle Microsoft-Paint-App
https://apps.microsoft.com/detail/9PCFS5B6T72H