Google sperrt Android-TV-Hersteller: Malware auf über 1,3 Millionen Geräten
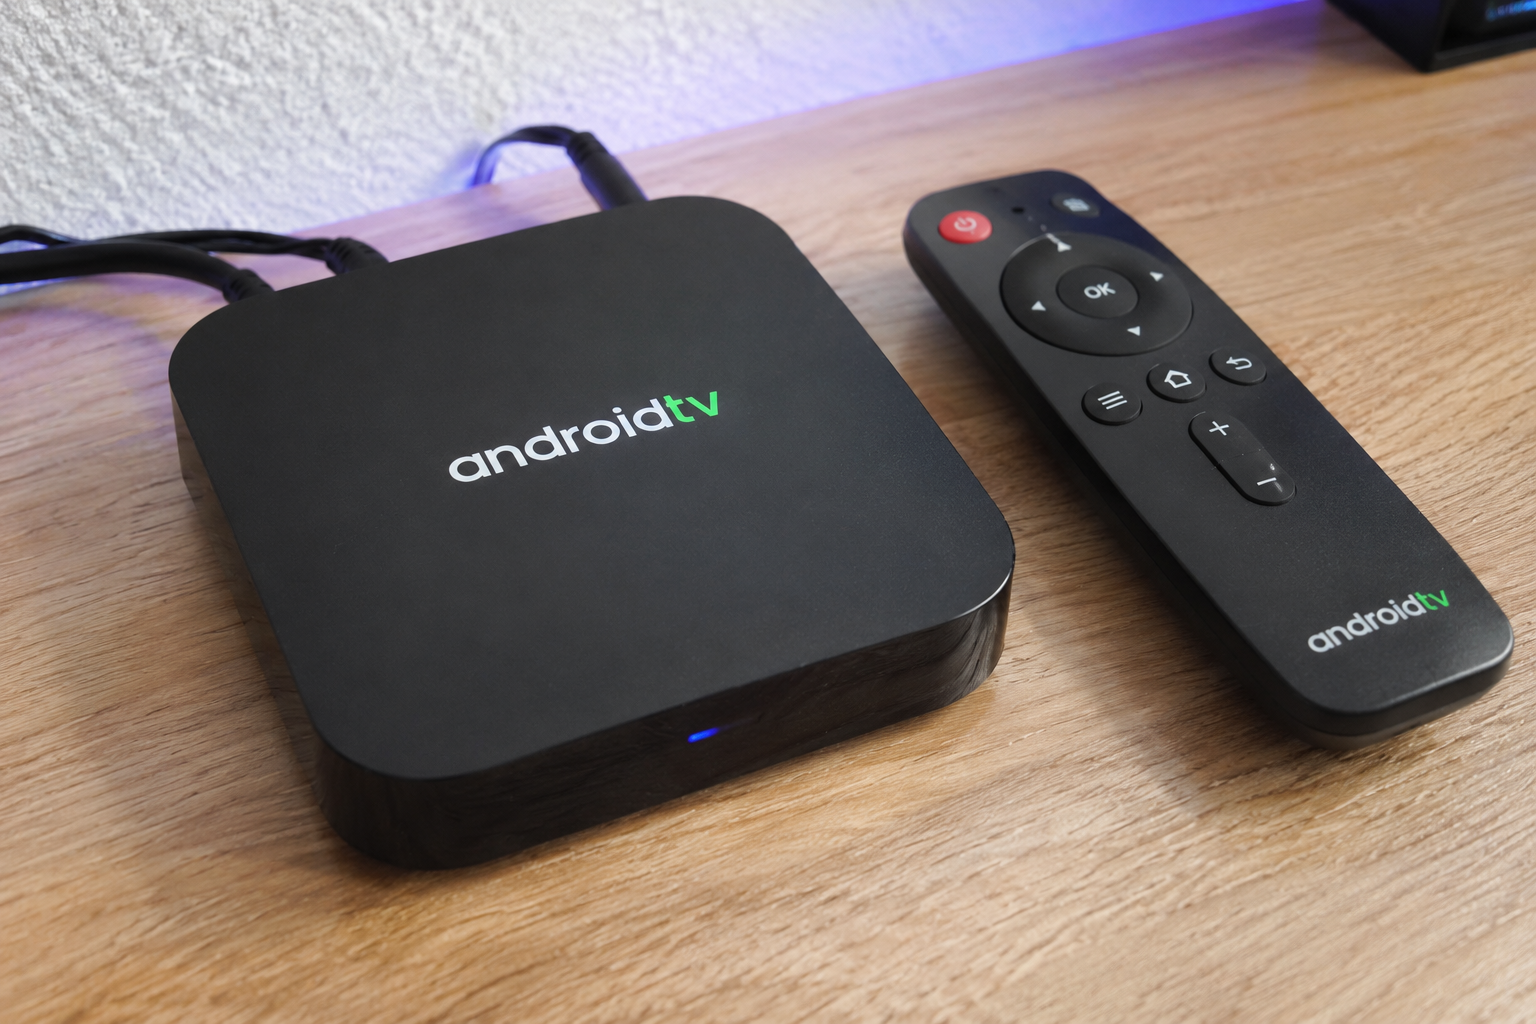
Eigentlich kauft man sich eine Android-TV-Box, um Netflix, YouTube oder andere Streaming-Dienste auf dem Fernseher zu nutzen. Dass ein solches Gerät heimlich Teil eines kriminellen Netzwerks sein könnte, dürfte den wenigsten in den Sinn kommen.
Genau das ist offenbar bei mehr als 1,3 Millionen Geräten passiert. Google hat gemeinsam mit mehreren Sicherheitsunternehmen ein umfangreiches Botnetz namens XCPE zerschlagen. Besonders brisant: Die Schadsoftware soll nicht etwa nachträglich durch eine manipulierte App auf die Geräte gelangt sein, sondern bereits ab Werk installiert gewesen sein.
Der chinesische Hersteller Videostrong steht dabei im Mittelpunkt der Ermittlungen. Google wirft dem Unternehmen vor, die Hintertür absichtlich eingebaut und den Zugriff auf die Geräte anschließend an Cyberkriminelle verkauft zu haben.
Die Konsequenzen sind deutlich: Google hat Videostrong von der Herstellung zertifizierter Android-Geräte ausgeschlossen.
Schadsoftware war offenbar schon beim Kauf installiert
Normalerweise gelangen Viren und andere Schadprogramme über unsichere Downloads, manipulierte Apps oder Sicherheitslücken auf ein Gerät.
Im aktuellen Fall war die Situation allerdings wesentlich ungewöhnlicher.
Nach Erkenntnissen der Google Threat Intelligence Group wurde die Schadsoftware namens x.cpe direkt in die Firmware verschiedener Android-Geräte integriert.
Die Firmware enthält grundlegende Bestandteile des Betriebssystems und wird normalerweise vom Hersteller bereitgestellt.
Damit war die Hintertür bereits vorhanden, bevor der Käufer das Gerät überhaupt zum ersten Mal eingeschaltet hatte.
Die Malware verfügte außerdem über weitreichende Systemberechtigungen und konnte dadurch zahlreiche Funktionen des Geräts kontrollieren.
Besonders problematisch: Selbst wenn Nutzer die verdächtige Anwendung entfernten, konnte sie nach einem Neustart automatisch wieder installiert werden.
Die dafür notwendigen Bestandteile lagen weiterhin in einem geschützten Bereich der Firmware.
Eine gewöhnliche Deinstallation reichte deshalb nicht aus, um die Schadsoftware dauerhaft loszuwerden.
Über 1,3 Millionen Android-Geräte betroffen
Nach Angaben von Google wurden mehr als 1,3 Millionen Set-Top-Boxen in das XCPE-Botnetz eingebunden.
Die Infektionen verteilen sich auf zahlreiche Länder. Auch Deutschland gehört zu den Regionen, in denen betroffene Geräte entdeckt wurden.
Den Untersuchungen zufolge wurde die Schadsoftware über mehrere Jahre hinweg in unterschiedlichen Gerätemodellen und unter verschiedenen Markennamen verbreitet.
Betroffen waren vor allem Android-TV-Boxen, die als günstige Streaming-Geräte verkauft wurden.
Sicherheitsforscher von Synthient untersuchten beispielsweise eine MECOOL KM9PRO Max und fanden dort die vorinstallierte Hintertür.
Das bedeutet allerdings nicht, dass automatisch jedes Gerät dieser Marke oder sämtliche günstigen Android-TV-Boxen infiziert sind.
Die genaue Modellbezeichnung und insbesondere die installierte Firmware spielen bei der Bewertung eine wichtige Rolle.
Was konnten die Angreifer mit den Geräten machen?
Die Möglichkeiten der Schadsoftware gingen deutlich über einfache Werbeeinblendungen hinaus.
Google dokumentierte unter anderem folgende Funktionen:
Heimliche Installation zusätzlicher Apps und Schadprogramme
Ausführung von Befehlen aus der Ferne
Anfertigung von Bildschirmaufnahmen
Manipulation beziehungsweise Einschleusen von Tastatureingaben
Auslesen von Konto- und Geräteinformationen
Untersuchung des lokalen Netzwerks
Deaktivierung von Sicherheitsfunktionen wie Google Play Protect
Nutzung des Internetanschlusses für fremden Datenverkehr
Besonders der letzte Punkt ist interessant.
Die Geräte konnten als sogenannte Residential Proxies eingesetzt werden.
Dabei wird der Internetverkehr anderer Personen über den privaten Anschluss des Gerätebesitzers geleitet.
Für Außenstehende sieht es dann so aus, als würde der Datenverkehr von einem gewöhnlichen Haushalt stammen.
Die eigentlichen Nutzer des Anschlusses bekommen davon möglicherweise überhaupt nichts mit.
Das heimische Internet als Werkzeug für Cyberkriminelle
Residential Proxies sind nicht grundsätzlich illegal. Es gibt durchaus legitime Einsatzmöglichkeiten für entsprechende Netzwerke.
Problematisch wird es allerdings, wenn Geräte ohne Wissen und Zustimmung ihrer Besitzer dafür verwendet werden.
Genau das soll bei XCPE passiert sein.
Kriminelle konnten über die infizierten TV-Boxen fremden Internetverkehr weiterleiten und damit ihre eigenen Aktivitäten verschleiern.
Darüber hinaus wurden die Geräte für Werbebetrug eingesetzt.
Dabei laden Schadprogramme beispielsweise unsichtbar Webseiten oder Werbeanzeigen und simulieren Interaktionen, um künstliche Werbeeinnahmen zu erzeugen.
Für den Besitzer der TV-Box ist davon im Alltag möglicherweise wenig zu bemerken.
Im Hintergrund können trotzdem Daten übertragen, Ressourcen verbraucht und weitere Schadprogramme ausgeführt werden.
Ich finde gerade diesen Aspekt bedenklich. Man kauft ein vermeintlich harmloses Streaming-Gerät und stellt damit möglicherweise unbemerkt seine Internetverbindung für fremde Zwecke zur Verfügung.
Google vermutet ein bewusst aufgebautes Geschäftsmodell
Besonders schwer wiegt der Vorwurf gegen den Hersteller Videostrong.
Nach Einschätzung der Google-Sicherheitsforscher handelt es sich nicht um einen versehentlichen Fehler während der Produktion oder um eine einzelne unbemerkte Manipulation.
Google geht mit hoher Sicherheit davon aus, dass die Hintertür absichtlich entwickelt und über einen längeren Zeitraum betrieben wurde.
Das Unternehmen soll den Zugriff auf infizierte Geräte an verschiedene kriminelle Partner verkauft haben.
Diese konnten anschließend eigene Schadsoftware nachladen und die Geräte für unterschiedliche Aktivitäten verwenden.
Damit entstand praktisch ein Geschäftsmodell, bei dem ein bereits verkauftes Gerät im Hintergrund weiterhin Geld für die Betreiber einbringen konnte.
Die Käufer erfuhren davon nichts.
Videostrong hat sich nach den zunächst veröffentlichten Berichten nicht öffentlich zu den konkreten Vorwürfen geäußert.
Wie konnte die Malware Googles Sicherheitstests umgehen?
Ein weiterer bemerkenswerter Punkt betrifft die Android-Zertifizierung.
Normalerweise müssen Hersteller bestimmte Anforderungen erfüllen, bevor ihre Geräte mit offiziellen Google-Diensten ausgeliefert werden dürfen.
Dazu gehören auch technische Prüfungen und Sicherheitskontrollen.
Trotzdem gelang es laut Google, die schädlichen Funktionen während der Überprüfung zu verbergen.
Die Angreifer nutzten dafür Verschleierungstechniken und aktivierten bestimmte Bestandteile der Malware erst nach dem ersten Start des Geräts.
Dadurch konnten die Geräte zunächst unauffällig erscheinen.
Das zeigt ein grundsätzliches Problem: Selbst ein erfolgreich durchlaufener Zertifizierungsprozess ist keine absolute Garantie dafür, dass die installierte Firmware frei von Schadsoftware ist.
Google hat inzwischen Änderungen an seinen Prüfverfahren vorgenommen und will insbesondere die Integrität der Firmware künftig genauer kontrollieren.
Google geht gegen Videostrong vor
Gemeinsam mit der japanischen Nationalen Polizeibehörde und mehreren Sicherheitsunternehmen hat Google Maßnahmen gegen die Infrastruktur hinter XCPE eingeleitet.
Beteiligt waren unter anderem Lumen, HUMAN Security, Plume, Synthient und TrendAI.
Die Ermittler konnten wichtige Server und Kommunikationswege identifizieren, über die das Botnetz gesteuert wurde.
Google leitete rechtliche Schritte ein, um die entsprechenden Domains und Kontrollsysteme abzuschalten.
Zusätzlich wurden Infrastrukturen weiterer Malware-Familien ins Visier genommen, die über XCPE oder andere Verbreitungswege auf Geräte gelangten.
Damit könnte die Aktion deutlich größere Auswirkungen haben als zunächst angenommen.
Google schätzt, dass durch die Unterbrechung dieser Infrastruktur auch der kriminelle Zugriff auf mindestens zehn Millionen weitere kompromittierte Geräte unterbunden werden könnte.
Wichtig: Diese zusätzlichen Geräte gehören nicht alle zum ursprünglichen XCPE-Botnetz. Die Zahl beschreibt die geschätzte Reichweite der ebenfalls angegriffenen Schadsoftware-Infrastruktur.
Außerdem hat Google die Zusammenarbeit mit Videostrong beendet.
Das Unternehmen sowie künftige Tochtergesellschaften und verbundene Unternehmen dürfen keine zertifizierten Android-Geräte mehr herstellen oder Software an andere entsprechend zertifizierte Hersteller liefern.
Auch andere Android-Geräte waren betroffen
Die Untersuchung beschränkte sich nicht ausschließlich auf Streaming-Boxen.
Google entdeckte vergleichbare Schadsoftware auch auf weiteren Android-basierten Geräten.
Dazu gehören unter anderem Karaoke-Systeme, digitale Werbedisplays und Geräte aus dem Bereich der Telemedizin.
Das macht den Vorfall besonders interessant.
Denn Android läuft längst nicht mehr nur auf Smartphones, Tablets und Fernsehern.
Auch viele andere Geräte verwenden angepasste Android-Versionen, häufig ohne dass Nutzer das überhaupt bemerken.
Wenn solche Produkte bereits ab Werk manipulierte Software enthalten, können daraus ernsthafte Sicherheitsprobleme entstehen.
Was sollten Besitzer einer Android-TV-Box jetzt tun?
Wer eine Android-TV-Box verwendet, muss nicht automatisch davon ausgehen, dass das eigene Gerät betroffen ist.
Trotzdem lohnt sich eine kurze Überprüfung, insbesondere bei weniger bekannten Herstellern und günstigen Importgeräten.
Ich würde dabei folgendermaßen vorgehen:
Hersteller und Modell kontrollieren: In den Geräteeinstellungen nachsehen, welche genaue Modellbezeichnung und Firmware-Version installiert sind.
Offizielle Sicherheitsinformationen prüfen: Nach Hinweisen des Herstellers und aktuellen Berichten zu betroffenen Geräten suchen.
Firmware aktualisieren: Verfügbare Sicherheitsupdates ausschließlich aus vertrauenswürdigen Quellen installieren.
Google Play Protect kontrollieren: Prüfen, ob die Sicherheitsfunktion aktiv ist. Bei tief in der Firmware verankerter Malware reicht Play Protect allein allerdings möglicherweise nicht aus.
Unbekannte Anwendungen überprüfen: Verdächtige Apps können ein Warnsignal sein, auch wenn die eigentliche Hintertür nicht unbedingt in der normalen App-Liste erscheint.
Verdächtige Geräte vom Netzwerk trennen: Besteht ein konkreter Verdacht auf eine kompromittierte Firmware, sollte die Box zunächst nicht weiter mit dem Internet verbunden bleiben.
Bei einem nachweislich betroffenen Gerät würde ich mich nicht allein auf einen Werksreset verlassen.
Da die Malware in einem geschützten Firmware-Bereich gespeichert sein kann, könnte sie auch danach weiterhin vorhanden sein.
Ohne eine nachweislich saubere und vertrauenswürdige Firmware ist es deshalb sinnvoller, das Gerät auszutauschen.
Wurden auf einem kompromittierten Gerät Konten verwendet, sollten deren Passwörter vorsorglich von einem anderen, vertrauenswürdigen Gerät aus geändert werden.
Beim Kauf günstiger Streaming-Boxen genauer hinschauen
Der Fall zeigt erneut, dass bei günstiger Unterhaltungselektronik nicht allein die technischen Daten entscheidend sind.
Eine Android-TV-Box mit viel Arbeitsspeicher, leistungsfähigem Prozessor und niedrigem Preis klingt zunächst attraktiv.
Wichtiger ist allerdings, ob der Hersteller zuverlässig Sicherheitsupdates bereitstellt und wie transparent er mit seiner Software umgeht.
Ich würde deshalb beim Kauf verstärkt auf etablierte Anbieter, nachvollziehbare Update-Zusagen und die offizielle Geräteunterstützung achten.
Das garantiert zwar keine vollständige Sicherheit, reduziert aber zumindest einige Risiken.
Besonders vorsichtig wäre ich bei No-Name-Geräten, die mit ungewöhnlich vielen vorinstallierten Apps oder fragwürdigen Streaming-Angeboten beworben werden.
Fazit: Ein massiver Vertrauensbruch bei Android-Geräten
Der XCPE-Fall ist mehr als nur eine weitere Meldung über ein großes Botnetz.
Besonders problematisch ist, dass die Schadsoftware nach den Erkenntnissen von Google offenbar bereits während der Herstellung auf die Geräte gelangte.
Die Nutzer konnten sich also nicht einfach dadurch schützen, dass sie keine unbekannten Apps installierten oder verdächtige Downloads vermieden.
Die Hintertür war möglicherweise schon vorhanden, als das Gerät zum ersten Mal eingeschaltet wurde.
Dass Google die kriminelle Infrastruktur gemeinsam mit seinen Partnern erheblich stören konnte, ist eine gute Nachricht.
Allerdings verschwindet dadurch nicht automatisch die Schadsoftware von allen betroffenen Geräten.
Mein Fazit: Der Vorfall zeigt, wie wichtig die Vertrauenswürdigkeit eines Herstellers mittlerweile geworden ist.
Gerade bei Geräten, die dauerhaft mit dem heimischen Netzwerk verbunden sind, sollte man nicht ausschließlich auf den Preis oder die beworbenen Funktionen achten.
Denn eine günstige Streaming-Box kann am Ende ziemlich teuer werden, wenn sie im Hintergrund zum Werkzeug für Cyberkriminelle wird.
Quellen
Google Threat Intelligence Group – Shutting the Door on the XCPE Botnet (2. November 2026)
https://cloud.google.com/blog/topics/threat-intelligence/shutting-the-door-on-the-xcpe-botnet/
Neowin – Google bans Android TV maker for secretly installing malware on millions of devices (3. November 2026)
Synthient – The Internals of a Badbox Operation (2. November 2026)
https://synthient.com/blog/the-internals-of-a-badbox-operation
BleepingComputer – Google disrupts million-device XCPE Android malware botnet