Sicherheitsforscher finden jahrzehntealte Schwächen in Dateiüberwachung von Windows, Linux, Android und macOS
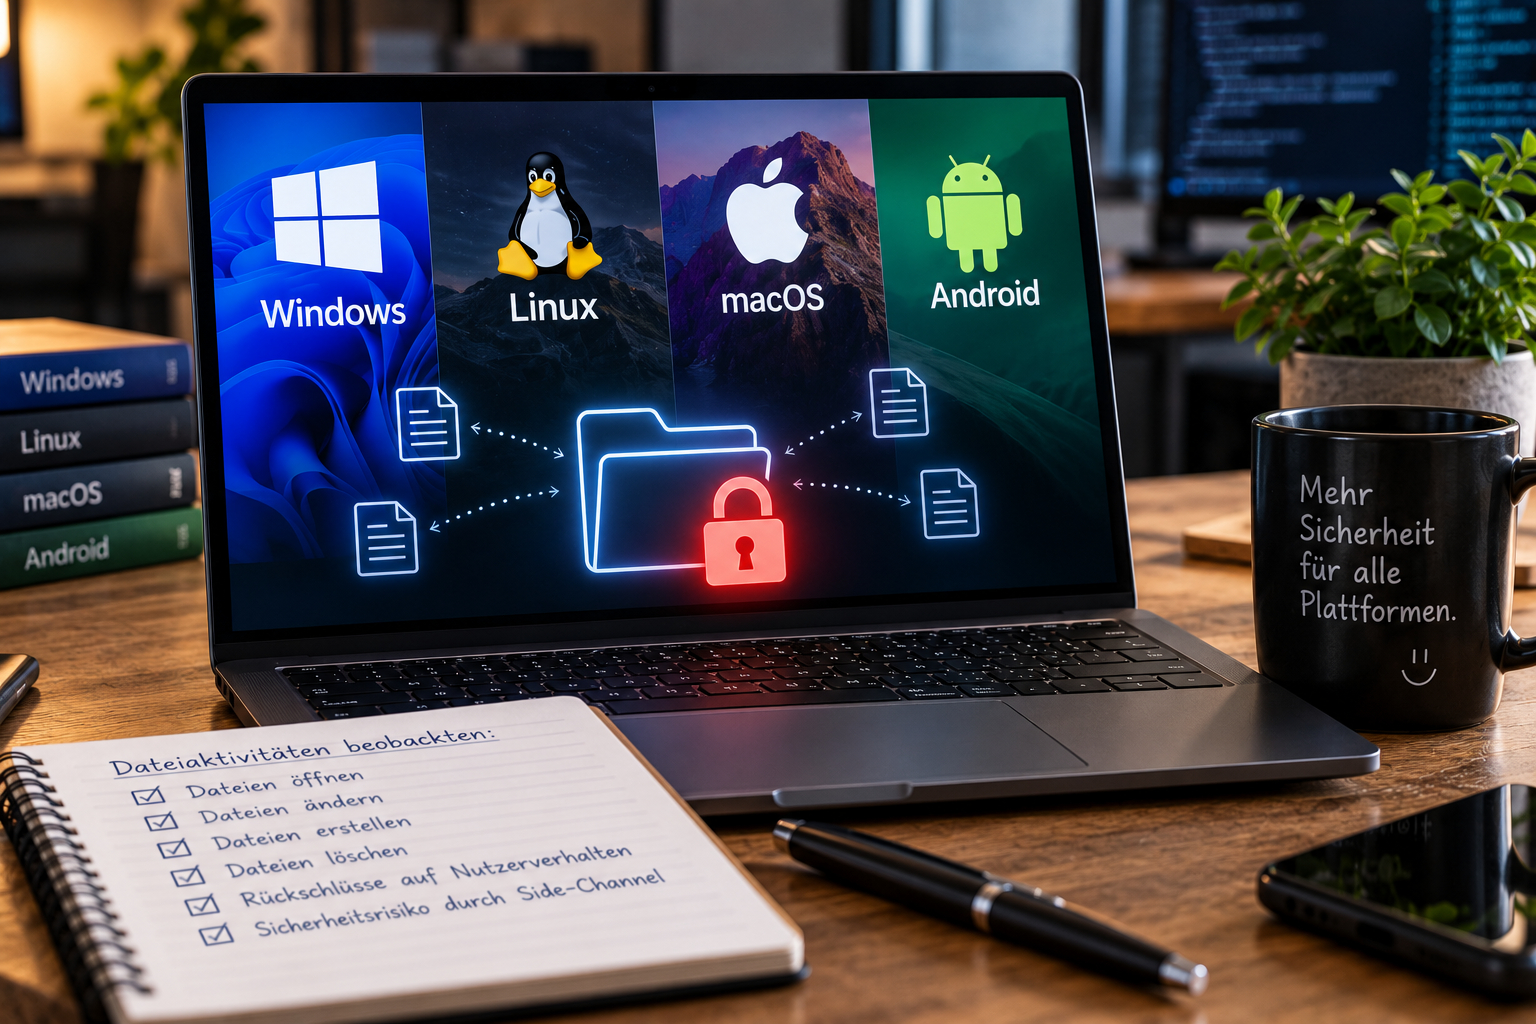
Ein Forschungsteam der Technischen Universität Graz hat Schwächen in den Datei-Benachrichtigungssystemen praktisch aller großen Betriebssysteme untersucht. Betroffen sind Windows, Linux, Android und macOS.
Das Problem liegt dabei nicht darin, dass Angreifer direkt fremde Dateien lesen können. Kritisch ist vielmehr, dass sie unter bestimmten Bedingungen beobachten können, wann Dateien geöffnet, geändert, erstellt oder gelöscht werden.
Genau diese Metadaten können als sogenannter Side Channel genutzt werden, um Rückschlüsse auf das Verhalten anderer Nutzer zu ziehen.
Eigentlich praktische Systemfunktionen werden zum Informationskanal
Moderne Betriebssysteme besitzen Mechanismen, mit denen Programme über Änderungen an Dateien informiert werden.
Dazu gehören unter anderem:
inotifyunter LinuxFileObserverunter AndroidReadDirectoryChangesWunter WindowsFSEventsunter macOS
Diese Systeme sind seit vielen Jahren Teil der jeweiligen Plattformen.
Sie sind grundsätzlich sinnvoll, weil Anwendungen damit nicht ständig selbst nach Änderungen suchen müssen.
Das Problem: Die Forscher konnten zeigen, dass diese Benachrichtigungen teilweise mehr Informationen preisgeben, als eigentlich nötig wäre.
Es geht nicht um Dateiinhalte, sondern um Muster
Das ist ein wichtiger Unterschied.
Ein Angreifer bekommt nicht automatisch den Inhalt einer Datei zu sehen.
Aber er kann unter Umständen erkennen:
welche Datei verändert wurde
wann eine Änderung stattgefunden hat
wie häufig ein bestimmtes Ereignis auftritt
welcher Pfad betroffen ist
ob Dateien erstellt oder gelöscht werden
Und genau daraus lassen sich erstaunlich viele Informationen ableiten.
Unter Linux konnten sogar Tastatureingaben indirekt beobachtet werden
Besonders eindrucksvoll ist das Linux-Beispiel.
Die Forscher berichten, dass ein Prozess ein lesbares Verzeichnis überwachen konnte und dabei Ereignisse für Dateien erhielt, auf die er selbst gar keinen direkten Lesezugriff hatte.
Beim Überwachen von /dev/input konnten sie auf diese Weise Ereignisse bei Tastatureingaben erkennen.
Daraus bauten sie einen Inter-Keystroke-Timing-Angriff.
Dabei wird nicht direkt gelesen, welche Taste gedrückt wurde. Stattdessen wird analysiert, in welchen zeitlichen Abständen Tastatureingaben erfolgen.
Laut den Forschern erreichten sie bei lokalen Tests sehr hohe Trefferquoten und konnten ähnliche Messungen sogar über SSH durchführen.
Webseiten lassen sich über Dateizugriffe erkennen
Noch interessanter wird es bei Browsern.
Ein Browser verändert während der Nutzung ständig Dateien:
Cache
Datenbanken
temporäre Dateien
Profilinformationen
Sitzungsdaten
Wenn ein Angreifer beobachten kann, welche Dateien wann angesprochen werden, entstehen charakteristische Muster.
Die Forscher sprechen von Website Fingerprinting.
Auf Windows konnten sie nach eigenen Angaben auf diese Weise erkennen, welche Webseiten ein anderer Firefox-Nutzer besuchte.
Windows liefert offenbar besonders viele Dateipfad-Informationen
Bei Windows fällt die Beschreibung ziemlich deutlich aus.
Nach Angaben der Forscher reicht es unter bestimmten Bedingungen aus, das Stammverzeichnis:
C:\zu überwachen.
Dabei können Ereignisse zu Dateien im gesamten System sichtbar werden – auch über Benutzergrenzen hinweg.
Laut dem Forschungsteam konnten so vollständige Dateipfade beobachtet werden, obwohl der überwachende Benutzer für die jeweiligen Dateien keine normalen Zugriffsrechte hatte.
Damit ließen sich beispielsweise Browseraktivitäten anderer Benutzer nachvollziehen.
Microsoft sieht das offenbar als „by design“
Besonders bemerkenswert ist die Reaktion von Microsoft.
Laut den Forschern habe Microsoft erklärt, dass dieses Verhalten „by design“ sei und als nicht dokumentierte Funktion angesehen werde.
Das bedeutet: Microsoft betrachtet das beobachtete Verhalten offenbar nicht als klassische Sicherheitslücke im engeren Sinn.
Die Forscher sehen das verständlicherweise anders und argumentieren, dass dadurch Informationen preisgegeben werden, die ein unprivilegierter Benutzer eigentlich nicht erhalten sollte.
Android: Aktivitäten in App-Verzeichnissen sollen beobachtbar sein
Auch Android ist betroffen.
Dort geht es um FileObserver.
Die Forscher berichten, dass eine App ohne besondere Berechtigungen in bestimmten Fällen Aktivitäten in Verzeichnissen anderer Apps beobachten konnte.
Als Beispiel nennen sie WhatsApp.
Eine bösartige App könnte demnach erkennen, wann Fotos, Videos oder Dokumente gesendet, empfangen oder gelöscht werden.
Auch hier sieht sie nicht automatisch den Inhalt.
Aber allein Dateiname und Zeitstempel können bereits sensible Informationen liefern.
macOS verrät weniger – aber nicht nichts
macOS schnitt im Vergleich etwas besser ab.
Die Forscher konnten dort keine Umgehung finden, um private Verzeichnisse anderer Benutzer direkt zu überwachen.
Trotzdem lassen sich über FSEvents verschiedene Systemänderungen beobachten.
Dazu gehören unter anderem:
Änderungen bei Audio-Eingabe und -Ausgabe
Energieeinstellungen
Bluetooth-Geräte
Drucker
DNS-Änderungen
Ein- und Aushängen von Laufwerken
Installation und Entfernung von Anwendungen
Das ist weniger kritisch als vollständige Pfadüberwachung, aber trotzdem ein potenzieller Informationskanal.
Linux hat zumindest teilweise reagiert
Für Linux existiert bereits eine teilweise Korrektur.
Die Schwachstelle wird unter CVE-2025-68788 geführt.
Bestimmte Kernel-Versionen verhindern inzwischen, dass bei speziellen Gerätedateien in /dev weiterhin „access“- und „modify“-Ereignisse erzeugt werden.
Damit wird zumindest ein Teil der beschriebenen Angriffe erschwert.
Eine vollständige Lösung des grundsätzlichen Problems ist das allerdings nicht.
Warum diese Art von Fehler so schwer zu bewerten ist
Ich finde das Thema deshalb interessant, weil es sehr gut zeigt, wie unterschiedlich „Sicherheitslücke“ interpretiert werden kann.
Aus Sicht eines Betriebssystems kann es völlig legitim sein, einem Prozess mitzuteilen:
„In diesem Verzeichnis hat sich etwas geändert.“
Aus Sicht eines Angreifers reicht genau diese Information aber eventuell schon aus, um daraus Nutzungsverhalten abzuleiten.
Das Problem ist also nicht unbedingt eine klassische Rechteausweitung.
Es ist eher ein Informationsleck über Metadaten.
Und genau solche Lecks werden oft unterschätzt.
Besonders relevant auf Mehrbenutzersystemen
Auf einem normalen privaten Einzelplatz-PC ist das Risiko natürlich geringer.
Interessanter wird es auf Systemen mit mehreren Benutzern.
Zum Beispiel:
Terminalserver
Entwicklerrechner
Linux-Server
gemeinsam genutzte Workstations
Schulungsrechner
Unternehmenssysteme
virtuelle Desktop-Umgebungen
Dort kann ein unprivilegierter Benutzer potenziell Informationen über andere Benutzer sammeln, obwohl er deren Dateien selbst nicht lesen darf.
Die Forscher fordern strengere Berechtigungen
Das Forschungsteam schlägt deshalb vor, die Dateiüberwachung stärker an tatsächliche Berechtigungen zu koppeln.
Unter Windows sollte ihrer Ansicht nach beispielsweise nicht ohne Weiteres ein komplettes Laufwerk überwacht werden können.
Auch für Windows und macOS schlagen sie zusätzliche Berechtigungsprüfungen auf Kernel-Ebene vor.
Die grundsätzliche Idee ist simpel:
Wer eine Datei nicht lesen darf, sollte idealerweise auch nicht detailliert beobachten können, wann andere auf sie zugreifen.
Fazit
Die Ergebnisse zeigen eine ungewöhnliche Klasse von Sicherheitsproblemen, die teilweise seit Jahrzehnten existiert.
Betroffen sind praktisch alle großen Desktop- und Mobilplattformen:
Windows, Linux, Android und macOS.
Es geht dabei nicht um direkten Datendiebstahl, sondern um sogenannte Side-Channel-Leaks über Dateiaktivitäten.
Das klingt zunächst harmlos.
In der Praxis lassen sich daraus aber unter Umständen:
Tastaturmuster
Webseitenbesuche
App-Aktivitäten
Systemänderungen
Benutzerverhalten
ableiten.
Besonders spannend ist, dass einige Hersteller diese Mechanismen offenbar nicht als klassische Sicherheitslücken ansehen.
Für Administratoren und Sicherheitsverantwortliche ist das trotzdem ein Thema, das man im Blick behalten sollte – vor allem auf Systemen, die von mehreren Benutzern gleichzeitig verwendet werden.