Windows 11 KB5124008: Domänen-Anmeldung bleibt kaputt – auch KB5129195 hilft nicht
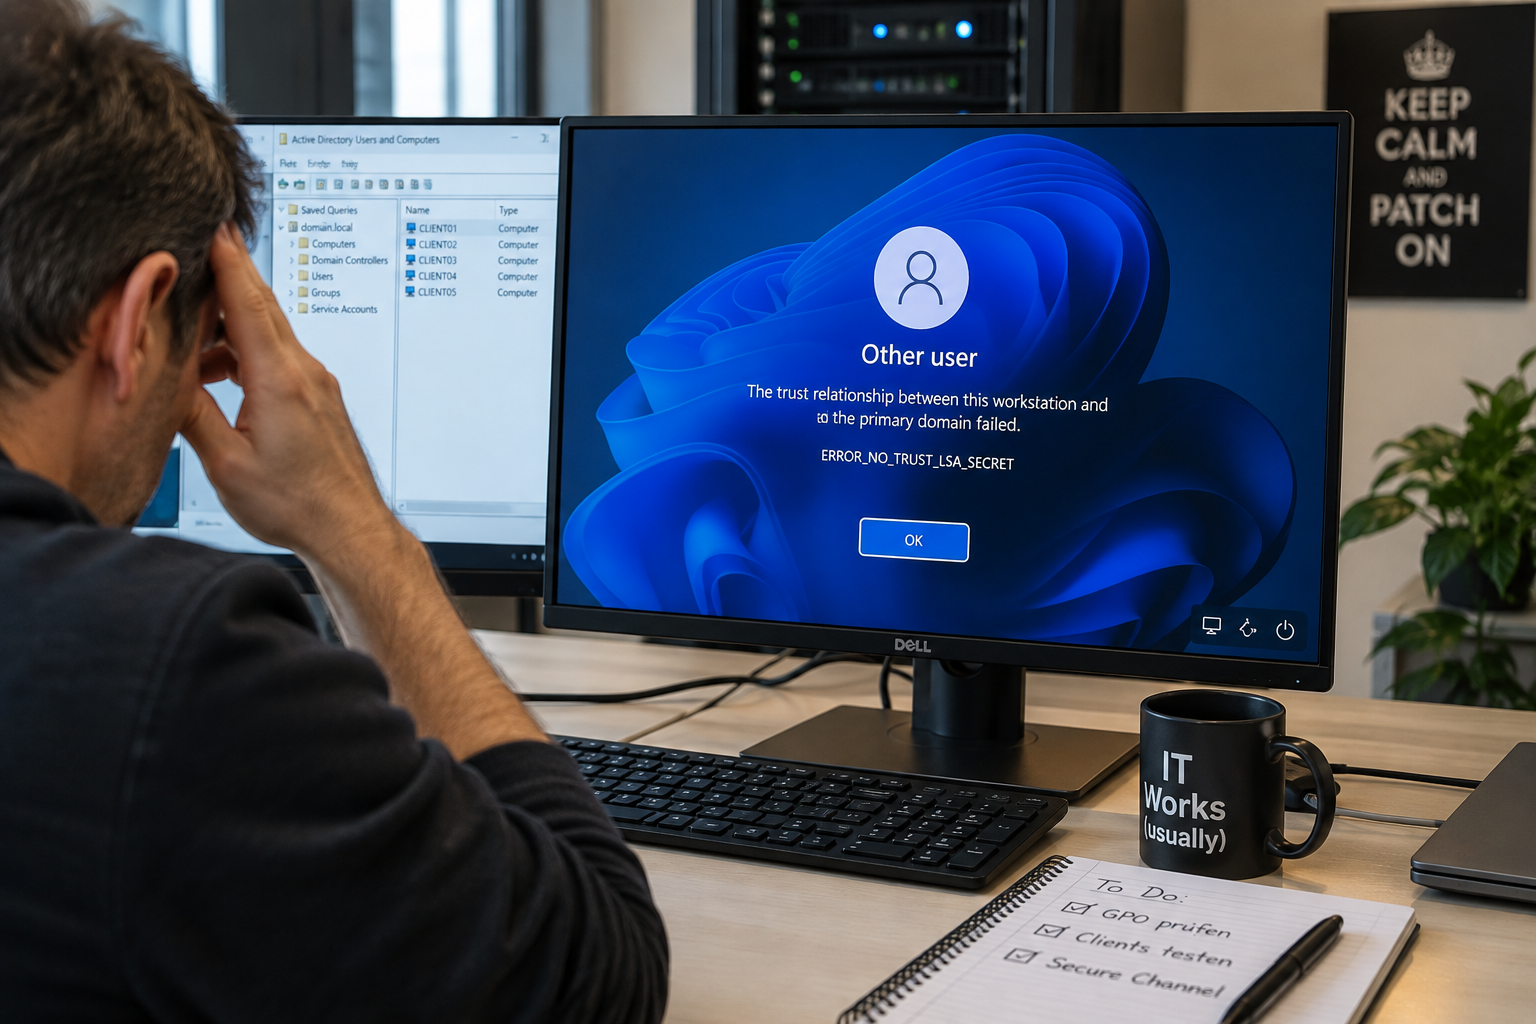
Der September-Patchday 2026 sorgt weiter für Ärger. Nachdem Microsoft bereits mehrere Probleme rund um KB5124008 eingeräumt und mit einem außerplanmäßigen Update nachgebessert hat, bleibt ein besonders unangenehmer Fehler offenbar weiterhin bestehen:
Windows-11-Rechner können ihre Vertrauensstellung zur Domäne verlieren und sich nicht mehr korrekt über den sicheren Kanal anmelden.
Besonders problematisch: Das Notfall-Update KB5129195 behebt dieses Problem nach aktuellem Stand nicht.
Das Fehlerbild ist ziemlich eindeutig
Betroffen sind vor allem Windows-11-Systeme, die Mitglied einer Active-Directory-Domäne sind.
Nach der Installation von KB5124008 und einem Neustart kann es passieren, dass der sichere Kanal zur Domäne nicht mehr funktioniert.
Typische Symptome sind:
Domänenanmeldung schlägt fehl
Vertrauensstellung zwischen Rechner und Domäne ist beschädigt
nltestmeldet Fehlerder Secure Channel lässt sich nicht mehr sauber verwenden
Offline-Anmeldungen mit zwischengespeicherten Zugangsdaten funktionieren weiterhin
Ein besonders auffälliger Fehler ist:
ERROR_NO_TRUST_LSA_SECRETDas passt sehr gut zu einer gestörten Vertrauensbeziehung des Computerkontos zur Domäne.
Der Fehler lässt sich reproduzieren
Ein Administrator beschreibt das Problem mit Windows 11 25H2 und Windows Server 2019 als Domain Controller.
In seiner Testumgebung waren mehrere Rechner betroffen.
Das Entscheidende dabei:
KB5124008 installiert → Problem tritt auf
Update entfernt → Problem verschwindet
Rechner erneut zur Domäne hinzugefügt → Anmeldung funktioniert wieder
KB5124008 erneut installiert → Fehler kommt zurück
Damit ist der Zusammenhang mit dem September-Update ziemlich deutlich.
Offenbar nicht nur Server 2019 betroffen
Zunächst sah es so aus, als könnte die Kombination aus Windows 11 und Windows Server 2019 eine Rolle spielen.
Später meldeten sich aber auch Administratoren mit Windows Server 2022 als Domain Controller.
Damit scheint der Fehler nicht ausschließlich auf Server 2019 begrenzt zu sein.
Machine Identity Isolation rückt in den Fokus
Spannend wird es bei der möglichen Ursache.
Mehrere Administratoren haben einen Zusammenhang mit Machine Identity Isolation festgestellt.
Diese Funktion hängt mit Credential Guard zusammen und schützt die Maschinenidentität bei der Domänenauthentifizierung stärker durch Virtualisierung beziehungsweise Isolation.
In betroffenen Umgebungen wurde festgestellt, dass der Registry-Wert:
MachineIdentityIsolationauf 2 gesetzt war.
Das entspricht einer aktivierten beziehungsweise durchgesetzten Konfiguration.
Nach dem Zurücksetzen auf:
0verschwanden die Secure-Channel-Probleme in mehreren Fällen.
Auch bei Systemen mit dem Wert 1 im Audit-Modus wurde berichtet, dass das Deaktivieren der Funktion und eine anschließende Reparatur des Secure Channels die Anmeldung wiederherstellte.
Besonders unangenehm: Einstellung war teilweise gar nicht bewusst gesetzt
Ein Administrator berichtet von rund 50 betroffenen Geräten in einem Pilot-Rollout.
Nach Installation von KB5124008 und dem anschließenden Neustart traten bei allen getesteten Systemen Netlogon-Probleme auf.
Interessant dabei: In dieser Umgebung soll Machine Identity Isolation vorher nicht bewusst per Gruppenrichtlinie aktiviert worden sein.
Trotzdem stand die Einstellung nach dem Update offenbar auf aktiviert beziehungsweise erzwungen.
Genau das macht die Sache für Administratoren problematisch.
Workaround: Machine Identity Isolation deaktivieren
Nach den bisherigen Berichten kann es helfen, Machine Identity Isolation per Gruppenrichtlinie zu deaktivieren.
Danach lässt sich der beschädigte Secure Channel offenbar wieder reparieren, ohne KB5124008 komplett deinstallieren zu müssen.
Das ist momentan der interessantere Workaround für größere Umgebungen.
Allerdings sollte man dabei bedenken:
Machine Identity Isolation ist eine Sicherheitsfunktion. Sie dauerhaft abzuschalten, ist deshalb keine ideale Lösung.
Ich würde das eher als vorübergehende Maßnahme sehen, bis Microsoft den Fehler offiziell korrigiert.
KB5129195 behebt das Problem nicht
Microsoft hat inzwischen mit KB5129195 ein außerplanmäßiges Update veröffentlicht, das mehrere Probleme des September-Patchdays behebt.
Dazu gehören beispielsweise Fehler bei:
Remote Desktop
USB-Audio
Hyper-V
Die kaputte Vertrauensstellung zur Domäne gehört aber offenbar nicht zu den behobenen Problemen.
Wer gehofft hatte, mit KB5129195 sei das Thema erledigt, dürfte also enttäuscht sein.
Microsoft hat den Fehler bislang nicht offiziell bestätigt
Auch das ist bemerkenswert.
Während andere September-Probleme inzwischen offiziell in der Windows-Release-Health-Übersicht auftauchen, scheint Microsoft diesen Domänenfehler bislang noch nicht offiziell anerkannt zu haben.
Für Administratoren ist das natürlich unbefriedigend, weil man dadurch nicht genau weiß, ob und wann ein offizieller Fix kommt.
Was Administratoren jetzt prüfen sollten
Wer Windows 11 in einer Domänenumgebung betreibt, sollte meiner Meinung nach gerade besonders auf folgende Punkte achten:
tritt der Fehler erst nach KB5124008 auf?
funktioniert der Secure Channel noch?
zeigt
nltestAuffälligkeiten?ist Machine Identity Isolation aktiv?
funktioniert die Anmeldung offline noch?
sind Server 2019 oder Server 2022 als Domain Controller im Einsatz?
betrifft das Problem nur einzelne Geräte oder einen ganzen Pilot-Rollout?
Vor allem würde ich KB5124008 aktuell nicht blind auf alle Rechner verteilen, wenn die Umgebung auf klassische Domänenanmeldung angewiesen ist.
Mein Fazit
Das ist eines der unangenehmeren Probleme des September-Patchdays 2026.
Ein kaputtes USB-Audiogerät ist ärgerlich. Eine beschädigte Domänen-Vertrauensstellung kann dagegen komplette Arbeitsplätze lahmlegen.
Dass KB5129195 diesen Fehler nicht behebt, macht die Situation noch unangenehmer.
Der derzeit praktikabelste Ansatz scheint zu sein, Machine Identity Isolation testweise zu deaktivieren und anschließend den Secure Channel zu reparieren.
Dauerhaft ist das aber keine schöne Lösung.
Hier sollte Microsoft möglichst schnell nachbessern und vor allem offiziell erklären, ob KB5124008 tatsächlich eine Regression bei Machine Identity Isolation beziehungsweise Netlogon verursacht.