PHP warnt vor neuer ungepatchter RCE-Schwachstelle
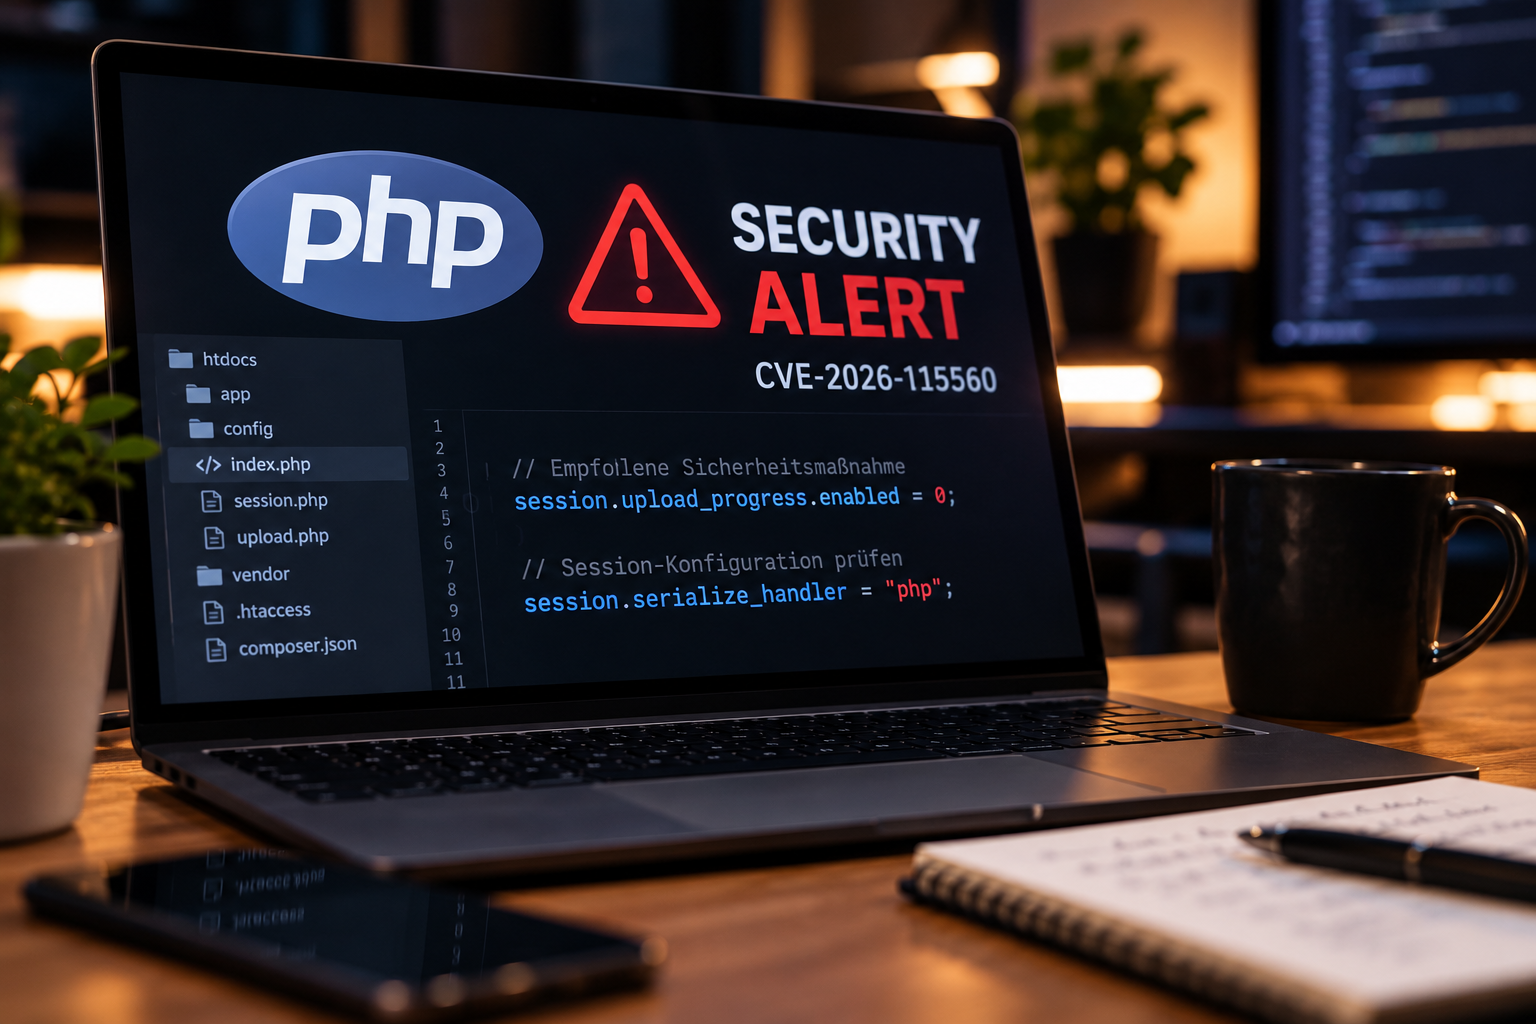
Kaum sind die beiden kritischen PHP2Shell-Lücken gepatcht, gibt es bereits die nächste Sicherheitswarnung aus dem PHP-Projekt.
Diesmal geht es um CVE-2026-115560. Unter einer sehr speziellen Konfiguration könnte auch diese Schwachstelle dazu führen, dass ein Angreifer eigenen Code auf einem Webserver ausführt.
Die gute Nachricht zuerst:
PHP selbst stuft das praktische Risiko derzeit als eher gering ein.
Die betroffene Konfiguration dürfte nur selten vorkommen, und bislang gibt es keine Hinweise auf aktive Angriffe gegen diese neue Schwachstelle.
Trotzdem empfiehlt das Projekt eine vorübergehende Schutzmaßnahme, bis ein reguläres Update verfügbar ist.
Neue Schwachstelle ist nicht mit den letzten Updates behoben
Besonders wichtig ist die Abgrenzung zu den Sicherheitsupdates vom 21. Oktober.
Damals wurden die beiden kritischen PHP2Shell-Lücken:
CVE-2026-109618
CVE-2026-109619
geschlossen.
Dafür erschienen unter anderem:
PHP 8.5.12
PHP 8.4.27
PHP 8.3.36
PHP 8.2.35
CVE-2026-115560 ist ein separates Problem.
Wer bereits auf eine dieser Versionen aktualisiert hat, hat damit also nicht automatisch auch die neue Schwachstelle beseitigt.
Nur ungewöhnliche Konfigurationen betroffen
Die neue Lücke lässt sich laut PHP nur unter einer ziemlich speziellen Kombination von Einstellungen ausnutzen.
Eine Webanwendung muss dabei mehrere Dinge gleichzeitig tun.
Zunächst muss der Session-Serializer beispielsweise auf:
php_binaryoder:
php_serializegesetzt sein.
Danach muss die Anwendung diese Einstellung während der Laufzeit über ini_set() auf:
phpändern.
Und diese Änderung muss erfolgen, bevor session_start() aufgerufen wird.
Zusätzlich muss die Funktion für den Upload-Fortschritt von Sessions aktiviert sein.
Das ist schon eine ziemlich spezielle Mischung.
Wer den Serializer nicht zur Laufzeit ändert, ist darüber nicht betroffen
PHP weist ausdrücklich darauf hin, dass Anwendungen nicht über diesen Angriffspfad betroffen sind, wenn sie den session.serialize_handler nicht während der Laufzeit verändern.
Das bedeutet:
Nur weil auf einem Server PHP läuft und Session Upload Progress aktiviert ist, ist das System nicht automatisch anfällig.
Die ungewöhnliche Änderung des Serializers ist ein wesentlicher Bestandteil der beschriebenen Konstellation.
Genau deshalb geht das PHP-Projekt derzeit auch von einem eher begrenzten praktischen Risiko aus.
Session Upload Progress vorübergehend deaktivieren
Trotzdem gibt es eine klare Empfehlung.
Bis der eigentliche Patch veröffentlicht wird, sollte auf potenziell betroffenen Systemen die Funktion Session Upload Progress deaktiviert werden.
Dafür genügt folgende Einstellung:
session.upload_progress.enabled=0Die gleiche Maßnahme wurde bereits als vorübergehender Schutz im Zusammenhang mit CVE-2026-109619 genannt.
Wer sie nach den PHP2Shell-Warnungen vom 21. Oktober bereits gesetzt und seitdem nicht wieder entfernt hat, muss für CVE-2026-115560 nichts zusätzlich ändern.
Was macht Session Upload Progress überhaupt?
Die Funktion erlaubt PHP-Anwendungen, den Fortschritt eines Datei-Uploads innerhalb einer Session zu verfolgen.
Damit kann beispielsweise eine Webanwendung anzeigen, wie weit ein Upload bereits fortgeschritten ist.
Die Funktion ist standardmäßig aktiviert.
Für viele Webseiten ist sie allerdings überhaupt nicht notwendig.
Deshalb ist das temporäre Abschalten in vielen Umgebungen vermutlich relativ unproblematisch.
Natürlich sollte vorher geprüft werden, ob eine eigene Anwendung diese Funktion tatsächlich verwendet.
Kein Notfall-Patch geplant
Anders als bei den beiden kritischen PHP2Shell-Schwachstellen plant PHP diesmal kein außerplanmäßiges Notfall-Release.
Die Korrektur soll im nächsten regulären Bugfix-Release erscheinen.
Das ist ebenfalls ein Hinweis darauf, wie das PHP-Projekt das Risiko momentan einschätzt.
Die Kombination aus erforderlicher Spezialkonfiguration und bislang fehlenden Angriffen scheint nicht dieselbe Dringlichkeit zu haben wie die beiden Schwachstellen vom 21. Oktober.
Trotzdem sollte die empfohlene Einstellung nicht einfach ignoriert werden.
Noch keine betroffenen PHP-Versionen genannt
Zum aktuellen Zeitpunkt fehlen noch einige wichtige Details.
PHP hat bislang nicht veröffentlicht:
welche PHP-Versionen konkret betroffen sind
welche Versionen den Fix enthalten werden
welchen CVSS-Wert CVE-2026-115560 erhält
ob die Schwachstelle technisch dieselbe Ursache wie CVE-2026-109619 hat
Ein ausführliches Security Advisory soll erst mit dem kommenden regulären Release veröffentlicht werden.
Bis dahin bleibt die Informationslage also bewusst etwas begrenzt.
Keine bekannten Angriffe auf CVE-2026-115560
Für die neue Schwachstelle sind bislang keine Exploit-Versuche oder erfolgreichen Angriffe bekannt.
Das ist wichtig, weil die derzeit laufende Angriffswelle gegen PHP andere Schwachstellen betrifft.
Seit dem 21. Oktober werden die beiden bereits gepatchten PHP2Shell-Lücken massiv gescannt.
Cloudflare hatte innerhalb weniger Stunden bereits Millionen Exploit-Versuche beobachtet.
Diese Angriffe richten sich aber gegen:
CVE-2026-109618 und CVE-2026-109619
und nicht gegen CVE-2026-115560.
PHP2Shell wird weiterhin massiv gescannt
Die Lage rund um die älteren beiden Lücken bleibt trotzdem angespannt.
Amazon berichtet sogar von einem Exploit-Versuch auf die beiden PHP2Shell-Schwachstellen am 17. Oktober.
Das wäre vier Tage vor der offiziellen Veröffentlichung der Sicherheitslücken gewesen.
Nach der Bekanntgabe am 21. Oktober stiegen die Scan- und Angriffsversuche dann sehr schnell an.
Cloudflare beobachtete zunächst Zehntausende, später Hunderttausende und schließlich Millionen Versuche.
Mirai-Varianten werden bereits ausprobiert
Sicherheitsforscher haben außerdem Versuche beobachtet, die beiden bekannten PHP2Shell-Lücken zur Installation einer Variante des Mirai-Botnetzes zu verwenden.
Bislang scheinen diese Versuche allerdings nicht zuverlässig zu funktionieren.
Mehrere Sicherheitsunternehmen berichten zwar von Scans und Exploit-Versuchen, jedoch bislang nicht von bestätigter erfolgreicher Codeausführung über diese Angriffswelle.
Offenbar ist ein stabiler Exploit schwieriger zu bauen, als die hohe CVSS-Bewertung zunächst vermuten lässt.
Das ist allerdings kein Grund, ungepatchte Server weiterlaufen zu lassen.
Neue Lücke sollte nicht mit PHP2Shell vermischt werden
Gerade weil momentan so viele PHP-Sicherheitsmeldungen gleichzeitig auftauchen, finde ich eine saubere Trennung wichtig.
Die Situation sieht aktuell ungefähr so aus:
CVE-2026-109618 und CVE-2026-109619
Kritische PHP2Shell-Lücken, bereits gepatcht und aktiv gescannt.
CVE-2026-115560
Neue, bislang ungepatchte Schwachstelle mit ungewöhnlichen Voraussetzungen und derzeit ohne bekannte Angriffe.
Wer das alles in einen Topf wirft, macht die Lage unnötig verwirrend.
Was Administratoren jetzt prüfen sollten
Wer PHP-Systeme verwaltet, sollte zunächst sicherstellen, dass die Sicherheitsupdates vom 21. Oktober tatsächlich installiert sind.
Danach lohnt sich ein Blick auf die Session-Konfiguration.
Interessant sind insbesondere:
session.serialize_handlerund:
session.upload_progress.enabledWer die ungewöhnliche Konfiguration mit einem Wechsel des Serializers vor session_start() verwendet, sollte Session Upload Progress bis zum kommenden Fix deaktivieren.
Nicht einfach jede PHP-Seite abschalten
Die neue Warnung bedeutet nicht, dass jetzt wieder sämtliche PHP-Webseiten offline genommen werden müssen.
Die Voraussetzungen für CVE-2026-115560 sind deutlich enger als bei den vorherigen PHP2Shell-Lücken.
PHP selbst spricht von einer unwahrscheinlichen Konfiguration.
Für mich ist deshalb die richtige Reaktion diesmal eher:
Konfiguration prüfen und Mitigation setzen.
Nicht:
Panikknopf drücken und alles abschalten.
Mein Eindruck
Nach den Ereignissen der letzten Tage dürfte bei vielen Administratoren langsam ein gewisser PHP-Sicherheitsmeldungs-Verschleiß einsetzen.
Erst zwei kritische RCE-Lücken, dann Millionen Scans, jetzt direkt die nächste Schwachstelle.
Diesmal ist die Lage allerdings deutlich weniger dramatisch.
Die erforderliche Konfiguration ist ungewöhnlich, es gibt keine bekannten Angriffe und PHP plant bewusst keinen Emergency Patch.
Trotzdem ist die empfohlene Gegenmaßnahme so einfach, dass ich sie auf potenziell betroffenen Systemen nicht unnötig hinauszögern würde.
Eine einzelne Konfigurationszeile ist schließlich deutlich angenehmer als später eine Forensik-Session auf dem Webserver.
Fazit
PHP warnt vor einer weiteren möglichen Remote-Code-Execution-Schwachstelle mit der Kennung CVE-2026-115560.
Die Lücke betrifft nach aktuellem Stand nur Webanwendungen mit einer ungewöhnlichen Session-Konfiguration.
Sie ist nicht durch die PHP-Sicherheitsupdates vom 21. Oktober behoben.
Bis zum nächsten regulären PHP-Release empfiehlt das Projekt, auf potenziell betroffenen Systemen:
session.upload_progress.enabled=0zu setzen.
Wer diese Einstellung bereits wegen CVE-2026-109619 deaktiviert hat, muss nichts weiter tun.
Bislang gibt es keine Hinweise darauf, dass CVE-2026-115560 aktiv ausgenutzt wird.
Die derzeit beobachteten massenhaften Angriffe richten sich weiterhin gegen die beiden zuvor veröffentlichten PHP2Shell-Schwachstellen.
Für Administratoren heißt das diesmal deshalb:
Nicht in Panik geraten, aber die Konfiguration kontrollieren und die empfohlene Mitigation setzen.
Quellen
The Hacker News:
PHP Warns of Another Unpatched RCE Risk Two Days After Emergency PHP2Shell Patches
https://thehackernews.com/2026/10/urgent-php-warns-of-another-unpatched.html
PHP – Informationsmeldung zu CVE-2026-115560:
https://www.php.net/archive/2026.php#2026-10-23-1
PHP Security Advisory zu CVE-2026-109619:
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp