Palo Alto Networks: Kritische PHP2Shell-Lücken werden aktiv ausgenutzt
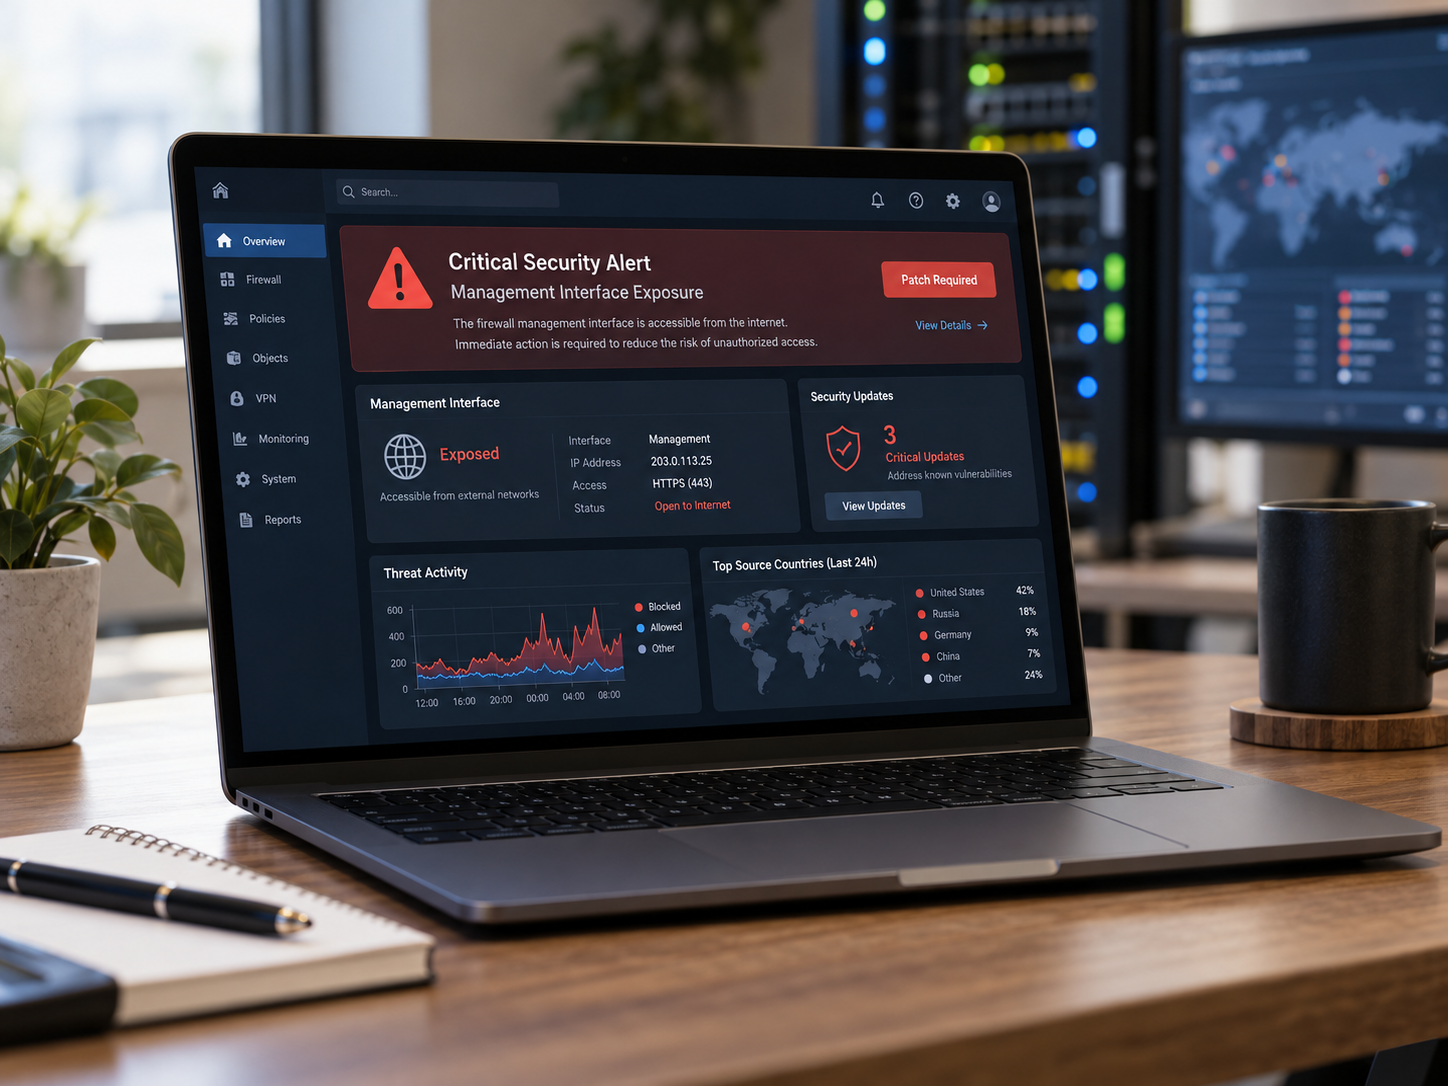
Palo Alto Networks warnt vor aktiven Angriffen auf seine Firewall-Systeme. Angreifer nutzen derzeit zwei kritische Sicherheitslücken aus, die unter dem Namen PHP2Shell bekannt geworden sind. Besonders gefährdet sind Geräte, deren Verwaltungsoberfläche direkt über das Internet erreichbar ist.
Die Schwachstellen ermöglichen unter bestimmten Voraussetzungen die Ausführung von Schadcode, ohne dass sich ein Angreifer zuvor anmelden muss. Der Hersteller stuft das Risiko mit einem CVSS-Wert von 9,2 als kritisch ein.
Für Administratoren bedeutet das: Betroffene Systeme sollten schnellstmöglich überprüft, abgesichert und aktualisiert werden. Inzwischen stehen für zahlreiche PAN-OS-Versionen entsprechende Sicherheitsupdates bereit.
Zwei kritische Schwachstellen stecken hinter PHP2Shell
Im Mittelpunkt stehen die Sicherheitslücken CVE-2026-109618 und CVE-2026-109619.
Beide betreffen die Verarbeitung von Speicherbereichen innerhalb von PHP. Vereinfacht gesagt können bestimmte Fehlerzustände dazu führen, dass die Software auf Speicher zugreift, der nicht mehr korrekt verwaltet wird.
Angreifer können diese Schwachstellen unter geeigneten Bedingungen ausnutzen, um eigenen Code auf einem betroffenen System auszuführen.
Das Besondere daran: Eine erfolgreiche Ausnutzung setzt keine gültigen Zugangsdaten voraus.
Die Schwachstellen wurden ursprünglich in PHP entdeckt. Am 21. Oktober 2026 veröffentlichte das PHP-Projekt entsprechende Sicherheitsupdates für die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
Da PHP auch in verschiedenen Netzwerk- und Sicherheitsprodukten zum Einsatz kommt, sind die Auswirkungen allerdings nicht auf klassische Webserver beschränkt.
Auch die Verwaltungssoftware von Palo-Alto-Firewalls ist betroffen.
Angriffe auf öffentlich erreichbare Firewall-Verwaltung bestätigt
Palo Alto Networks hat seine Sicherheitswarnung inzwischen aktualisiert und bestätigt, dass die Schwachstellen bereits bei Angriffen auf öffentlich erreichbare Verwaltungsoberflächen ausgenutzt werden.
Besonders problematisch ist dabei, dass es ausgerechnet um Systeme geht, die eigentlich andere Teile der IT-Infrastruktur schützen sollen.
Die betroffenen Schnittstellen ermöglichen Administratoren unter anderem die Konfiguration, Überwachung und Verwaltung ihrer Firewalls.
Gelingt es Angreifern, darüber Schadcode auszuführen, kann dies erhebliche Folgen für die Sicherheit des gesamten Netzwerks haben.
Die Schwachstellen betreffen konkret die webbasierte Management-Oberfläche über HTTPS sowie die XML-API von PAN-OS.
Nicht betroffen sind laut Hersteller die normalen GlobalProtect-Portale, VPN-Gateways und das Captive Portal.
Auch gewöhnliche Datenverkehrsschnittstellen sind nicht automatisch angreifbar. Relevant werden sie dann, wenn darüber ein entsprechendes Management-Profil bereitgestellt wird.
Das größte Risiko besteht bei Firewalls, deren Management-Oberfläche aus dem öffentlichen Internet erreichbar ist.
Dafür muss keine ungewöhnliche oder besonders komplexe Konfiguration vorhanden sein.
Sicherheitsforscher berichten von 25 kompromittierten Servern
Wie ernst die Situation ist, zeigt auch eine Untersuchung des israelischen Sicherheitsunternehmens Dream.
Die Forscher haben Hinweise auf eine Angriffskampagne entdeckt, bei der PHP2Shell mit einer weiteren Sicherheitslücke im Linux-Kernel kombiniert wurde.
Diese zusätzliche Schwachstelle trägt die Kennung CVE-2026-46300 und ist auch unter dem Namen Fragnesia bekannt.
Während PHP2Shell zunächst die Ausführung von Schadcode ermöglicht, kann Fragnesia dazu verwendet werden, höhere Systemberechtigungen zu erlangen.
Durch diese Kombination sollen Angreifer insgesamt 25 Server in den USA, Japan, Taiwan und Südkorea kompromittiert und Root-Rechte erlangt haben.
Darunter befanden sich laut Dream auch drei Systeme aus einem Umfeld mit Verbindung zu einer US-Regierungsorganisation.
Besonders kritisch: Die Angreifer sollen sich anschließend mit der internen Active-Directory-Umgebung beschäftigt, Zugangsdaten ausgelesen und Benutzerinformationen gesammelt haben.
Die Forscher vermuten aufgrund verschiedener Hinweise einen möglichen Zusammenhang mit einem chinesisch ausgerichteten Angreiferumfeld. Eine eindeutige Zuordnung zu einer bestimmten Gruppe liegt allerdings nicht vor.
Wichtig ist außerdem eine weitere Unterscheidung: Dream hat den betroffenen Firewall-Hersteller nicht öffentlich genannt.
Ein direkter Zusammenhang zwischen diesen 25 kompromittierten Servern und den bestätigten Angriffen auf Palo-Alto-Produkte ist deshalb bislang nicht abschließend belegt.
Welche PAN-OS-Versionen sind betroffen?
Palo Alto Networks nennt mehrere betroffene Versionsreihen seines Betriebssystems PAN-OS.
Dazu gehören sowohl physische Firewalls der PA-Serie als auch virtuelle VM-Series-Systeme und Panorama-Managementplattformen.
Für zahlreiche Versionen sind inzwischen korrigierte Hotfixes verfügbar.
<text color="secondary" size="sm">Stand: 29. Oktober 2026</text>
| PAN-OS-Version | Korrigierte Versionen innerhalb der jeweiligen Release-Zweige |
|---|---|
| 12.2 | 12.2.4-h1 |
| 12.1 | 12.1.4-h13, 12.1.7-h11, 12.1.10-h3 |
| 11.2 | 11.2.4-h23, 11.2.7-h23, 11.2.10-h16, 11.2.13-h4, 11.2.16-h1 |
| 11.1 | 11.1.4-h38, 11.1.6-h40, 11.1.7-h12, 11.1.10-h36, 11.1.13-h16, 11.1.16-h4 |
| 10.2 | 10.2.7-h39, 10.2.10-h42, 10.2.13-h27, 10.2.16-h12, 10.2.18-h13 |
Dabei ist wichtig, dass nicht jede genannte Hotfix-Version für jeden beliebigen Unterzweig geeignet ist.
Administratoren müssen deshalb die tatsächlich installierte PAN-OS-Version mit den Update-Empfehlungen des Herstellers vergleichen.
Die Version 11.1.7-h12 war zum Zeitpunkt der Prüfung noch für den 30. Oktober angekündigt. Die übrigen aufgeführten Hotfixes wurden vom Hersteller inzwischen als veröffentlicht geführt.
Eine weitere Besonderheit betrifft PAN-OS 11.2.10-h16. Dieser Hotfix behebt die PHP-Schwachstellen, während die ebenfalls relevante Brotli-Sicherheitslücke erst mit 11.2.10-h17 geschlossen wird.
Ich würde deshalb nicht einfach irgendeinen verfügbaren Hotfix installieren, sondern gezielt die vom Hersteller für den jeweiligen Versionszweig empfohlene Aktualisierung auswählen.
Was sollten Administratoren jetzt tun?
Palo Alto Networks empfiehlt, gefährdete Systeme möglichst zeitnah zu aktualisieren.
Besonders dringend ist die Situation, wenn sich das Management-Interface direkt aus dem Internet aufrufen lässt.
Administratoren sollten deshalb zunächst prüfen, welche Geräte und Panorama-Instanzen betroffen sind.
Anschließend sind vor allem folgende Maßnahmen sinnvoll:
Management-Zugriff einschränken: Die Verwaltungsoberfläche sollte ausschließlich über vertrauenswürdige interne Systeme, geeignete Verwaltungsnetze oder abgesicherte Zugangswege erreichbar sein.
PAN-OS aktualisieren: Die installierte Version muss mit den veröffentlichten Sicherheitsupdates abgeglichen werden.
Bedrohungsschutz prüfen: Palo Alto Networks stellt zusätzliche Threat-Prevention-Signaturen bereit, die unter geeigneten Voraussetzungen Angriffe auf die Schwachstellen erkennen beziehungsweise blockieren können.
Systemprotokolle kontrollieren: Besonders bei zuvor öffentlich erreichbaren Management-Schnittstellen sollte nach verdächtigen Zugriffen und möglichen Hinweisen auf eine Kompromittierung gesucht werden.
Mögliche Angriffe untersuchen: Falls konkrete Hinweise auf eine erfolgreiche Ausnutzung vorliegen, sollte das System nicht nur aktualisiert, sondern im Rahmen eines Sicherheitsvorfalls genauer untersucht werden.
Der Hersteller nennt unter anderem die Threat-ID 543004 sowie weitere Signaturen für den zusätzlichen Schutz.
Allerdings reicht es nicht aus, diese Signaturen lediglich zu aktivieren. Der betreffende Verwaltungsverkehr muss auch tatsächlich durch die entsprechende Sicherheitsprüfung laufen.
Ein Sicherheitsprofil schützt schließlich wenig, wenn die relevanten Verbindungen daran vorbeilaufen.
Warum die Absicherung des Management-Interfaces so wichtig ist
Aus meiner Sicht zeigt dieser Vorfall ein grundsätzliches Problem, das in vielen Netzwerken noch immer unterschätzt wird.
Eine Firewall ist zwar ein Sicherheitsprodukt, bleibt technisch aber selbst ein komplexes IT-System. Sie besitzt ein Betriebssystem, Verwaltungsdienste und verschiedene Softwarekomponenten, in denen ebenfalls Fehler auftreten können.
Gerade deshalb sollte die Administrationsoberfläche niemals unnötig aus dem gesamten Internet erreichbar sein.
Wer eine Firewall verwalten möchte, sollte dies über einen dafür vorgesehenen und abgesicherten Verwaltungszugang tun.
Palo Alto Networks empfiehlt ausdrücklich, den Zugriff auf vertrauenswürdige interne IP-Adressen zu begrenzen.
Auch ein sogenannter Jump-Host kann sinnvoll sein. Dabei handelt es sich um einen besonders abgesicherten Rechner, über den Administratoren auf die Verwaltungsoberfläche zugreifen.
Das reduziert die Angriffsfläche erheblich.
Natürlich ersetzt eine solche Zugriffsbeschränkung keine Sicherheitsupdates. Sie kann aber verhindern, dass potenzielle Angreifer eine verwundbare Verwaltungsschnittstelle überhaupt direkt erreichen.
US-Sicherheitsbehörde CISA reagiert
Auch die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) hat inzwischen reagiert.
Die beiden PHP2Shell-Schwachstellen wurden bereits am 26. Oktober 2026 in den Katalog der nachweislich ausgenutzten Sicherheitslücken aufgenommen.
Für betroffene zivile US-Bundesbehörden gilt der 29. Oktober 2026 als Frist zur Behebung beziehungsweise vorgeschriebenen Risikobehandlung.
Am 28. Oktober ergänzte CISA außerdem die Linux-Kernel-Schwachstelle CVE-2026-46300.
Für diese gilt eine Frist bis zum 31. Oktober 2026.
Damit bestätigt die Behörde, dass die Risiken nicht nur theoretischer Natur sind.
Die genannten Fristen beziehen sich allerdings auf die entsprechenden US-Bundesbehörden. Für Unternehmen in Deutschland gelten dadurch nicht automatisch dieselben gesetzlichen Termine.
Trotzdem sollten auch andere Organisationen die Warnungen ernst nehmen.
Gerade bei bereits aktiv ausgenutzten Schwachstellen ist es keine gute Idee, mit der Aktualisierung bis zum nächsten regulären Wartungsfenster zu warten, wenn die betroffenen Systeme über das Internet angreifbar sind.
Fazit: Auch Sicherheitsprodukte brauchen konsequente Absicherung
Die aktuellen PHP2Shell-Angriffe zeigen, dass selbst etablierte Sicherheitslösungen nicht vor kritischen Schwachstellen geschützt sind.
Besonders problematisch ist dabei die Kombination aus einer aus dem Internet erreichbaren Verwaltungsoberfläche und einer Sicherheitslücke, die keine vorherige Anmeldung erfordert.
Mit einem CVSS-Wert von 9,2 und bestätigten Angriffen besteht für betroffene Systeme dringender Handlungsbedarf.
Positiv ist immerhin, dass Palo Alto Networks bereits zahlreiche Sicherheitsupdates bereitgestellt hat und konkrete Maßnahmen zur Risikobegrenzung nennt.
Aus meiner Sicht sollte der Vorfall aber auch Anlass sein, die grundsätzliche Erreichbarkeit von Verwaltungsdiensten zu überprüfen.
Denn unabhängig davon, wie zuverlässig eine Firewall ihren eigentlichen Job erledigt: Ihre Administrationsoberfläche gehört nicht ohne guten Grund ins öffentliche Internet.
Wer PAN-OS oder Panorama einsetzt, sollte jetzt die installierte Version prüfen, den Management-Zugriff absichern und verfügbare Sicherheitsupdates zeitnah installieren.
Und wenn eine verwundbare Verwaltungsoberfläche bisher öffentlich erreichbar war, gehört auch eine Prüfung auf mögliche Angriffe dazu.
Quellen
Palo Alto Networks – Security Advisory (aktualisiert am 29. Oktober 2026)
CVE-2026-109618 und CVE-2026-109619: Betroffene Produkte, Sicherheitsupdates und Schutzmaßnahmen
https://security.paloaltonetworks.com/CVE-2026-109618
The Hacker News – 29. Oktober 2026
Attackers Exploit PHP2Shell Flaws in Internet-Exposed Palo Alto Networks Management Interfaces
https://thehackernews.com/2026/10/attackers-exploit-php2shell-flaws-in.html
Dream Research – 26. Oktober 2026
Chained PHP2Shell Exploit Roots 25 Servers, including US Government Servers
https://dreamgroup.com/blog/chained-php2shell-exploit-roots-25-servers
Palo Alto Networks Unit 42
Technische Hintergrundinformationen zu den beiden PHP2Shell-Schwachstellen
https://unit42.paloaltonetworks.com/cve-2026-109618-cve-2026-109619/
CISA – Known Exploited Vulnerabilities Catalog
Offizieller Katalog nachweislich ausgenutzter Sicherheitslücken
https://www.cisa.gov/known-exploited-vulnerabilities-catalog