Microsoft Patchday November 2026: Über 1.200 Sicherheitslücken geschlossen – Outlook bereits angegriffen
Microsoft hat am 10. November 2026 seine monatlichen Sicherheitsupdates für Windows, Office und zahlreiche weitere Produkte veröffentlicht. Der aktuelle Patchday fällt dabei ungewöhnlich umfangreich aus: Insgesamt 1.235 Sicherheitslücken werden laut BleepingComputer mit den neuen Updates geschlossen.
Besonders kritisch ist eine Schwachstelle in Microsoft Outlook, die bereits aktiv für Angriffe ausgenutzt wird. Angreifer können darüber unter bestimmten Voraussetzungen Anmeldeinformationen von Windows-Nutzern abgreifen.
Neben Outlook sind unter anderem Windows 11, Microsoft Exchange Server, Active Directory und verschiedene Azure-Dienste betroffen.
Für Privatanwender und Unternehmen gilt deshalb gleichermaßen: Die verfügbaren Sicherheitsupdates sollten möglichst zeitnah installiert werden.
Microsoft schließt 1.235 Sicherheitslücken
Der November-Patchday gehört zu den umfangreichsten Sicherheitsupdate-Runden, die Microsoft bisher veröffentlicht hat.
Nach einer Auswertung von BleepingComputer werden insgesamt 1.235 Schwachstellen behoben. Darunter befinden sich 66 Sicherheitslücken, die Microsoft als kritisch einstuft.
Besonders auffällig ist die hohe Zahl an Problemen, über die Angreifer unter bestimmten Bedingungen Schadcode ausführen oder ihre Berechtigungen innerhalb eines Systems erweitern könnten.
Die wichtigsten Zahlen im Überblick:
| Kategorie | Anzahl |
|---|---|
| Sicherheitslücken insgesamt | 1.235 |
| Davon kritisch | 66 |
| Kritische Remote-Code-Ausführung | 48 |
| Kritische Rechteausweitung | 15 |
| Bereits aktiv ausgenutzte Zero-Day-Lücken | 1 |
Die meisten Schwachstellen betreffen Windows selbst oder dazugehörige Systemkomponenten. Laut BleepingComputer fallen ungefähr 639 der behobenen Probleme in diesen Bereich.
Weitere Sicherheitslücken finden sich unter anderem in Microsoft Office, Edge, Exchange Server sowie in verschiedenen Cloud- und Verwaltungsdiensten.
Bei der Gesamtzahl gibt es allerdings eine Besonderheit: Sicherheitsunternehmen verwenden teilweise unterschiedliche Zählweisen. Die Zero Day Initiative kommt beispielsweise auf etwa 1.090 neue CVE-Einträge für den aktuellen Veröffentlichungstag.
Die Zahlen sind deshalb nicht immer direkt miteinander vergleichbar.
Unabhängig davon ist der Umfang der Sicherheitsupdates außergewöhnlich groß.
Outlook-Zero-Day wird bereits für Angriffe ausgenutzt
Die wichtigste Schwachstelle des aktuellen Patchdays betrifft Microsoft Outlook.
Sie wird unter der Kennung CVE-2026-124194 geführt und wurde nach Angaben von Microsoft bereits vor der Veröffentlichung des Sicherheitsupdates aktiv ausgenutzt.
Besonders problematisch ist, dass Angreifer dadurch Windows-Authentifizierungsinformationen abgreifen können.
Der Angriff beginnt mit einer speziell präparierten Nachrichtendatei, die das Opfer in einer anfälligen Outlook-Version öffnen soll.
Beim Öffnen kann Outlook dazu gebracht werden, unbemerkt eine Verbindung zu einem vom Angreifer kontrollierten Netzwerkserver aufzubauen.
Normalerweise würde Outlook bei bestimmten externen Inhalten eine entsprechende Sicherheitswarnung anzeigen.
Durch die Schwachstelle kann diese Warnung jedoch umgangen werden.
Im weiteren Verlauf können dabei sogenannte NTLMv2-Authentifizierungsdaten übertragen werden.
Diese Daten können Angreifer unter Umständen für weitere Angriffe auf Benutzerkonten verwenden.
Was bedeutet das für betroffene Nutzer?
Vereinfacht gesagt geht es darum, dass Outlook eine unerwünschte Netzwerkverbindung herstellt und dabei Informationen preisgeben kann, die bei der Windows-Anmeldung eine Rolle spielen.
Das bedeutet nicht automatisch, dass ein Angreifer das eigentliche Windows-Passwort im Klartext erhält.
Allerdings können abgegriffene NTLM-Hashes unter bestimmten Voraussetzungen missbraucht oder offline angegriffen werden.
Besonders in Unternehmensnetzwerken kann das gefährlich werden.
Wichtig ist außerdem: Das bloße Anzeigen einer Nachricht im Outlook-Vorschaubereich reicht nach den derzeitigen Informationen nicht aus, um die Schwachstelle auszunutzen.
Der Angriff erfordert eine Benutzeraktion, bei der die präparierte Datei geöffnet wird.
Microsoft bewertet die Schwachstelle mit einem CVSS-Wert von 6,5 und stuft sie damit als mittelschwer ein.
Da bereits aktive Angriffe beobachtet wurden, sollte man sich von dieser vergleichsweise niedrigen Bewertung aber nicht täuschen lassen.
Weitere kritische Sicherheitslücken in Windows und Exchange
Neben der bereits ausgenutzten Outlook-Schwachstelle behebt Microsoft zahlreiche weitere Sicherheitsprobleme.
Einige davon sind technisch sogar schwerwiegender, auch wenn bislang keine bestätigten aktiven Angriffe bekannt sind.
Windows Search: Schadcode ohne Öffnen einer Nachricht möglich
Besonders interessant ist die Schwachstelle CVE-2026-116928.
Sie betrifft Windows Search im Zusammenhang mit Microsoft Exchange Server und erreicht einen CVSS-Wert von 9,8.
Unter bestimmten Voraussetzungen könnte ein Angreifer eine speziell vorbereitete E-Mail mit einem manipulierten Anhang verschicken.
Wird dieser Anhang anschließend automatisch durch den Suchdienst auf dem betroffenen Server verarbeitet, könnte die Schwachstelle ausgenutzt werden.
Das Gefährliche daran: Der Empfänger müsste den Anhang nicht einmal selbst öffnen.
Solche Angriffe werden als Zero-Click-Angriffe bezeichnet.
Gerade für Unternehmen, die eigene Exchange-Server betreiben, ist diese Schwachstelle deshalb besonders relevant.
Active Directory: Kritische Lücke im LDAP-Dienst
Auch im Windows-Verzeichnisdienst gibt es eine schwerwiegende Sicherheitslücke.
Die Schwachstelle CVE-2026-119958 betrifft das LDAP-Protokoll und wird ebenfalls mit einem CVSS-Wert von 9,8 bewertet.
Über entsprechend manipulierte Netzwerkanfragen könnten nicht authentifizierte Angreifer unter bestimmten Voraussetzungen Schadcode ausführen.
Besonders kritisch wäre das auf Domänencontrollern, da diese zentrale Aufgaben bei der Benutzeranmeldung und Rechteverwaltung in Unternehmensnetzwerken übernehmen.
Administratoren sollten entsprechende Server deshalb mit hoher Priorität aktualisieren.
Weitere Schwachstellen in Netzwerkdiensten
Zusätzliche Sicherheitsprobleme wurden unter anderem in Windows Schannel, verschiedenen Netzwerkkomponenten und dem Xbox Live Networking Service behoben.
Bei einigen dieser Schwachstellen ist unter bestimmten Voraussetzungen eine Codeausführung über das Netzwerk möglich, ohne dass sich ein Angreifer zuvor anmelden muss.
Das bedeutet nicht, dass sämtliche betroffenen Rechner automatisch aus dem Internet angreifbar sind.
Entscheidend sind die jeweilige Systemkonfiguration, die erreichbaren Dienste und die konkreten Voraussetzungen der einzelnen Sicherheitslücke.
Gerade bei öffentlich erreichbaren Serverdiensten ist aber eine schnelle Überprüfung und Aktualisierung wichtig.
Auch Azure und Microsoft Defender erhalten Sicherheitskorrekturen
Die November-Updates beschränken sich nicht auf Windows und Office.
Microsoft behebt außerdem Schwachstellen in verschiedenen Cloud-Diensten.
Dazu gehört unter anderem CVE-2026-119990, eine kritische Sicherheitslücke in Azure OpenAI.
Laut der technischen Analyse der Zero Day Initiative könnte ein nicht authentifizierter Angreifer unter bestimmten Bedingungen über manipulierte Anfragen auf sensible Ablaufinformationen zugreifen, Arbeitsprozesse beeinflussen oder Dienste stören.
Zum Zeitpunkt der Veröffentlichung waren die konkreten Handlungsempfehlungen für Kunden noch nicht vollständig erläutert.
Auch Microsoft Defender, Exchange Server und weitere Unternehmenslösungen erhalten Sicherheitskorrekturen.
Für Administratoren bedeutet das, dass nicht nur die normalen Windows-PCs überprüft werden sollten.
Ebenso wichtig sind Server, Cloud-Dienste und Anwendungen, die möglicherweise separat aktualisiert oder konfiguriert werden müssen.
Was sollten Windows-11-Nutzer jetzt tun?
Für normale Windows-Nutzer ist die wichtigste Maßnahme vergleichsweise einfach.
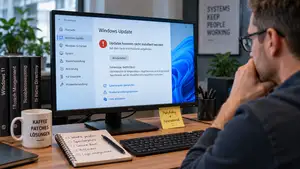
Die aktuellen Sicherheitsupdates sollten über Windows Update installiert werden.
Dazu geht man folgendermaßen vor:
Die Windows-Einstellungen öffnen.
Zum Bereich Windows Update wechseln.
Auf „Nach Updates suchen“ klicken.
Die verfügbaren Sicherheitsupdates herunterladen und installieren.
Den Computer anschließend neu starten, sofern Windows dazu auffordert.
Für Windows 11 in den Versionen 24H2, 25H2 und 26H2 stellt Microsoft unter anderem das kumulative Update KB5132061 bereit. Die ältere Version 24H2 wird dabei nur noch für unterstützte Enterprise- und Education-Ausgaben versorgt.
Für Windows 11 26H1 gibt es das Update KB5132059.
Welche Aktualisierung angeboten wird, hängt von der installierten Windows-Version und deren Supportstatus ab.
Wer Microsoft Outlook verwendet, sollte außerdem sicherstellen, dass auch die Office-Anwendungen auf dem aktuellen Sicherheitsstand sind.
Dabei ist wichtig, dass Windows-Updates und Office-Updates nicht zwangsläufig über denselben Mechanismus verteilt werden.
Je nach installierter Office-Version können zusätzliche Aktualisierungen erforderlich sein.
Unternehmen sollten besonders schnell reagieren
Während Privatanwender in vielen Fällen einfach die angebotenen Updates installieren können, ist die Situation in Unternehmen etwas aufwendiger.
Dort müssen Administratoren zunächst prüfen, welche Systeme tatsächlich betroffen sind.
Besonders wichtig sind diesmal Exchange-Server, Domänencontroller und andere zentral erreichbare Netzwerkdienste.
Auch die aktiv ausgenutzte Outlook-Schwachstelle sollte eine hohe Priorität erhalten.
Zusätzlich kann es sinnvoll sein, ausgehende NTLM-Authentifizierungen und SMB-Verbindungen zu unbekannten externen Servern genauer zu überwachen beziehungsweise technisch einzuschränken.
Solche Maßnahmen können das Risiko bestimmter Angriffe reduzieren, ersetzen aber nicht die eigentlichen Sicherheitsupdates.
Ich würde in produktiven Unternehmensumgebungen außerdem empfehlen, die Aktualisierungen zunächst auf geeigneten Testsystemen zu überprüfen.
Das gilt insbesondere für kritische Server, bei denen ein ungeplanter Neustart oder eine Inkompatibilität erhebliche Auswirkungen haben könnte.
Allerdings sollte man die Tests nicht unnötig lange hinauszögern.
Bei einer bereits aktiv ausgenutzten Schwachstelle ist langes Abwarten ebenfalls ein Sicherheitsrisiko.
Warum werden inzwischen so viele Sicherheitslücken gefunden?
Die außergewöhnlich hohe Zahl an Schwachstellen wirft natürlich eine Frage auf: Ist Microsofts Software inzwischen unsicherer geworden?
Ganz so einfach lässt sich das nicht beantworten.
Windows, Office und die zahlreichen Cloud-Produkte von Microsoft bestehen aus einer enormen Menge an Programmcode.
Hinzu kommen unterschiedliche Technologien, Schnittstellen und Dienste, die miteinander kommunizieren.
Gleichzeitig werden Sicherheitsanalysen immer umfangreicher.
Automatisierte Prüfverfahren und zunehmend auch künstliche Intelligenz helfen dabei, Fehler aufzuspüren, die früher möglicherweise längere Zeit unentdeckt geblieben wären.
Eine steigende Zahl veröffentlichter Sicherheitslücken bedeutet deshalb nicht zwangsläufig, dass die Produkte automatisch unsicherer geworden sind.
Sie kann auch darauf hinweisen, dass intensiver nach Problemen gesucht wird.
Trotzdem finde ich die Menge bemerkenswert.
Bereits im Oktober 2026 hatte Microsoft nach der Zählung von BleepingComputer 1.411 Schwachstellen mit seinen Patchday-Updates behoben.
Nun folgen im November erneut mehr als 1.200.
Das zeigt, wie aufwendig die kontinuierliche Absicherung moderner Betriebssysteme und Cloud-Dienste inzwischen geworden ist.
Fazit: Diesen Microsoft-Patchday sollte man ernst nehmen
Der Microsoft-Patchday im November 2026 fällt außergewöhnlich umfangreich aus.
Mehr als 1.200 behobene Schwachstellen, darunter 66 kritische Sicherheitsprobleme, sind bereits eine beachtliche Zahl.
Besonders wichtig ist allerdings die aktiv ausgenutzte Outlook-Schwachstelle CVE-2026-124194, über die Angreifer unter bestimmten Voraussetzungen NTLM-Authentifizierungsinformationen abgreifen können.
Auch die weiteren Probleme in Windows Search, Active Directory und verschiedenen Netzwerkdiensten sollten nicht unterschätzt werden.
Für mich zeigt der aktuelle Patchday einmal mehr, wie wichtig regelmäßige Sicherheitsupdates sind.
Natürlich können Windows-Updates gelegentlich selbst Probleme verursachen. Trotzdem ist es gerade bei bekannten und bereits ausgenutzten Schwachstellen keine gute Idee, Aktualisierungen über längere Zeit aufzuschieben.
Wer Windows 11 oder Microsoft Outlook verwendet, sollte die aktuellen Sicherheitsupdates möglichst zeitnah installieren.
Für Unternehmen gilt das umso mehr, insbesondere wenn eigene Exchange-Server oder andere zentrale Windows-Dienste betrieben werden.
Denn eine Sicherheitslücke, für die bereits ein Update existiert, sollte möglichst nicht länger als nötig offen bleiben.
Quellen
BleepingComputer – Lawrence Abrams, 10. November 2026
Microsoft November 2026 Patch Tuesday fixes 1,235 flaws, Outlook zero-day
https://www.bleepingcomputer.com/news/microsoft/microsoft-november-2026-patch-tuesday-fixes-1-235-flaws-outlook-zero-day/
Microsoft Security Response Center – CVE-2026-124194
Offizielle Sicherheitsmeldung zur aktiv ausgenutzten Outlook-Schwachstelle.
https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2026-124194
Zero Day Initiative – Dustin Childs, 10. November 2026
The November 2026 Security Update Review
https://www.zerodayinitiative.com/blog/2026/11/10/the-november-2026-security-update-review
Microsoft Support – Windows 11 Sicherheitsupdate KB5132061
https://support.microsoft.com/en-au/servicing/os/windows-11/2026/11/kb5132061-windows-11-24h2-25h2-26h2-security-update
Microsoft Support – Windows 11 Sicherheitsupdate KB5132059
https://support.microsoft.com/en-gb/servicing/os/windows-11/2026/11/kb5132059-windows-11-26h1-security-update