iPhone-Sicherheitslücke: Apps konnten heimlich das Mikrofon aktivieren – trotz verweigerter Erlaubnis
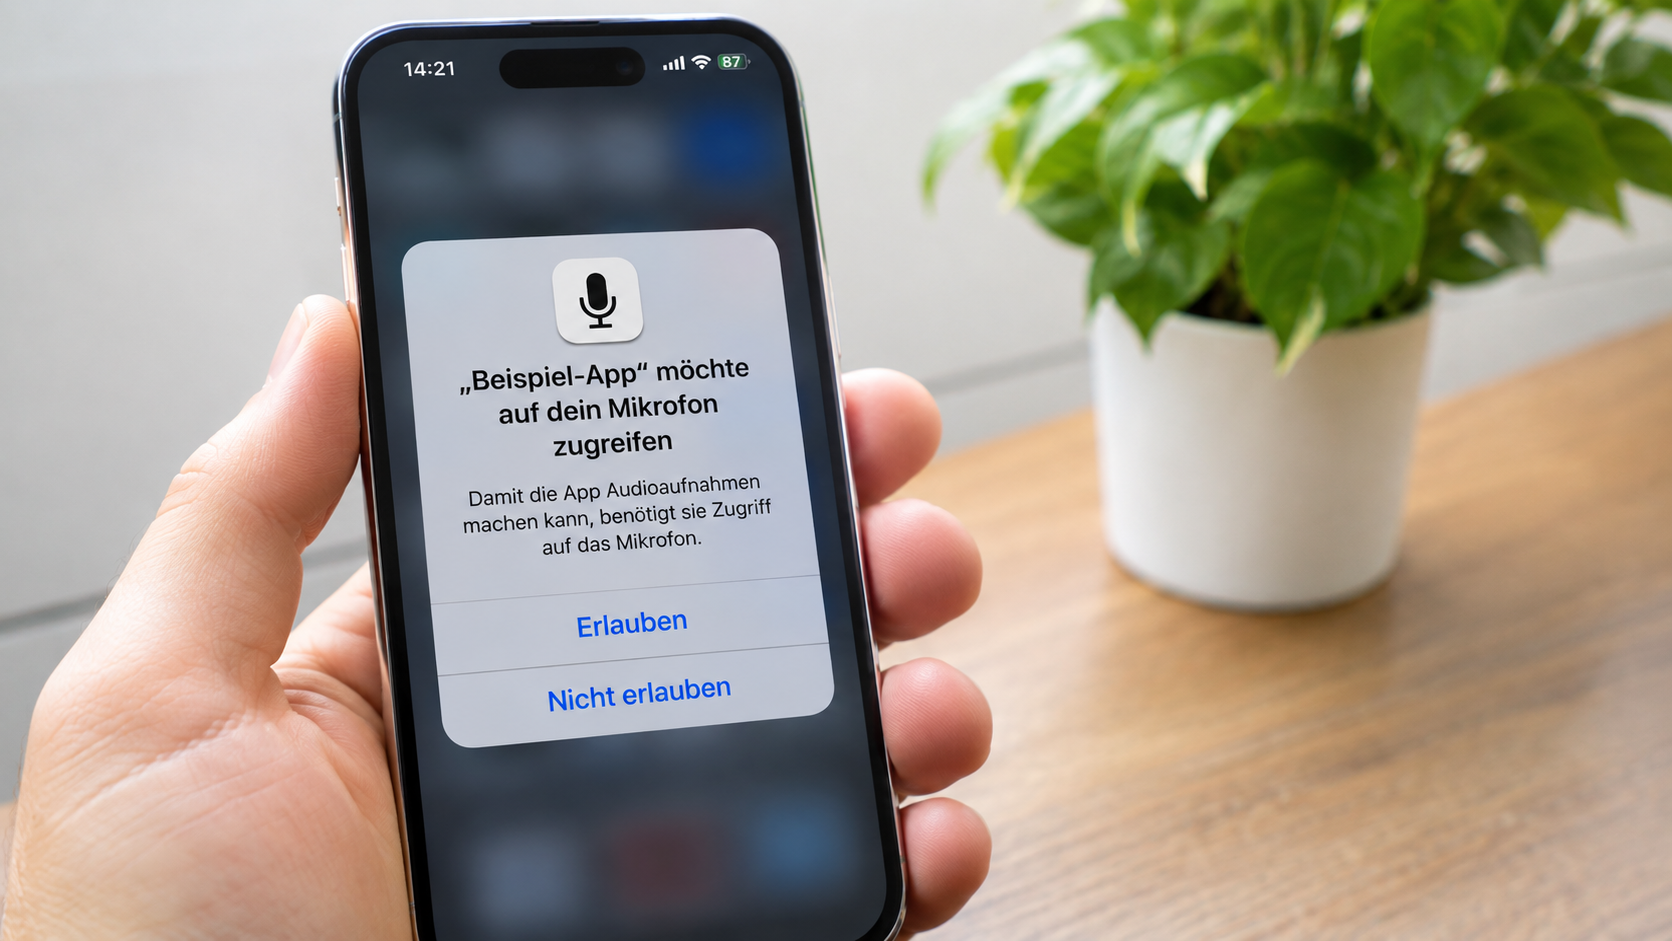
Apple legt großen Wert auf den Datenschutz seiner Geräte. Gerade bei sensiblen Funktionen wie Kamera und Mikrofon soll iOS verhindern, dass Apps ohne ausdrückliche Zustimmung auf persönliche Informationen zugreifen. Doch genau dieser Schutz ließ sich durch eine inzwischen geschlossene Sicherheitslücke umgehen.
Sicherheitsforscher haben jetzt technische Details zu einem Fehler veröffentlicht, durch den iPhone- und iPad-Apps das Mikrofon verwenden konnten, obwohl Nutzer den Zugriff ausdrücklich verweigert hatten.
Besonders problematisch: In bestimmten Tests erschien nicht einmal der bekannte orangefarbene Punkt, der normalerweise anzeigt, wenn das Mikrofon verwendet wird.
Die gute Nachricht ist, dass Apple die Schwachstelle bereits im August 2026 geschlossen hat. Trotzdem zeigt der Fall, wie anfällig selbst grundlegende Sicherheitsmechanismen durch kleine Programmierfehler werden können.
Mikrofonzugriff trotz ausdrücklicher Ablehnung
Normalerweise fragt iOS nach einer Berechtigung, sobald eine App erstmals auf das Mikrofon zugreifen möchte.
Nutzer können dann entscheiden, ob sie den Zugriff erlauben oder verweigern möchten.
Wird die Erlaubnis nicht erteilt, sollte die betreffende Anwendung keine Audioaufnahmen erstellen können. Genau dieses Verhalten gehört zu den wichtigsten Datenschutzfunktionen von iOS.
Die Sicherheitsforscher Nik Tsytsarkin von Meta Red Team X und Mustafa Calap haben allerdings unabhängig voneinander einen Fehler entdeckt, mit dem sich diese Einschränkung umgehen ließ.
In ihren Tests erschien zunächst die gewöhnliche Berechtigungsabfrage.
Selbst nachdem sie den Mikrofonzugriff ausdrücklich verweigert hatten, konnten speziell entwickelte Test-Apps weiterhin Ton aufnehmen.
Dabei blieb die Berechtigung in den iOS-Einstellungen auf „Nicht erlaubt“ beziehungsweise „Verweigert“ stehen.
Für den Nutzer sah es also so aus, als hätte die App keinen Zugriff auf das Mikrofon.
Tatsächlich wurden im Hintergrund jedoch Audiodaten erfasst.
Selbst der orangefarbene Mikrofonpunkt blieb teilweise aus
Besonders kritisch ist ein weiteres Detail der Schwachstelle.
Apple verwendet seit Jahren farbige Statusanzeigen, um Nutzer über den Zugriff auf Kamera und Mikrofon zu informieren.
Sobald eine App das Mikrofon verwendet, erscheint normalerweise ein orangefarbener Punkt am oberen Bildschirmrand.
Dieser Hinweis soll verhindern, dass Anwendungen unbemerkt Gespräche oder andere Geräusche aufnehmen.
Bei den Untersuchungen der Sicherheitsforscher funktionierte allerdings auch diese Warnfunktion nicht immer zuverlässig.
In einer früheren untersuchten iOS-Version blieb die Anzeige vollständig aus, obwohl die Test-App bereits Ton aufzeichnete.
Auch die Systemprotokolle ordneten den Mikrofonzugriff nicht der betreffenden Anwendung zu.
Das bedeutet: Nicht nur die Berechtigungsprüfung wurde umgangen, sondern unter bestimmten Bedingungen auch die sichtbare Warnung.
Allerdings ist eine wichtige Einschränkung zu beachten. Die Forscher beobachteten die fehlende Statusanzeige nicht bei allen getesteten iOS-Versionen.
In einem späteren Testsystem erschien der orangefarbene Punkt wieder, obwohl der eigentliche unberechtigte Mikrofonzugriff weiterhin möglich war.
Der Fehler bestand also unabhängig davon, ob die Anzeige sichtbar war.
Wie konnte eine App Apples Sicherheitsprüfung austricksen?
Die Ursache liegt in einem Fehler innerhalb des Apple-Audiodienstes audiomxd.
Dieser Systemdienst ist unter anderem dafür zuständig, Audioanfragen von Anwendungen zu verarbeiten.
Normalerweise überprüft iOS dabei, welches Programm auf das Mikrofon zugreifen möchte und ob dafür eine entsprechende Berechtigung vorliegt.
Dafür verwendet Apple ein Sicherheitssystem namens Transparency, Consent, and Control, kurz TCC.
Vereinfacht gesagt kontrolliert dieses System, ob eine App auf besonders sensible Funktionen und Daten zugreifen darf.
Der entdeckte Fehler ermöglichte es einer Anwendung jedoch, sich gegenüber dem Audiodienst als ein anderer Prozess auszugeben.
Statt ihre tatsächliche Identität zu verwenden, konnte die App bestimmte Identitätsinformationen des Audiodienstes selbst übermitteln.
Der Dienst behandelte die Anfrage dadurch so, als würde sie von ihm selbst stammen.
Und für bestimmte interne Audiofunktionen war keine zusätzliche Berechtigungsprüfung vorgesehen.
Die App konnte sich damit gewissermaßen als vertrauenswürdiger Bestandteil von iOS ausgeben und die normale Mikrofonfreigabe umgehen.
Dafür waren nach Angaben der Forscher keine besonderen Systemrechte erforderlich.
Der Fehler betraf allerdings gezielt den Mikrofonzugriff über diesen Audiodienst. Andere Datenschutzberechtigungen wurden dadurch nicht automatisch freigeschaltet.
Aufnahmen waren sogar bei gesperrtem iPhone möglich
Die Forscher konnten außerdem zeigen, dass die Tonaufzeichnung nicht zwangsläufig endete, sobald die betroffene Anwendung verlassen wurde.
In den Tests musste die Aufnahme zunächst gestartet werden, während sich die App im Vordergrund befand.
Anschließend konnte sie unter bestimmten Voraussetzungen weiterlaufen, nachdem die Anwendung in den Hintergrund verschoben worden war.
Auch das Sperren des iPhones beendete die bereits laufende Aufnahme nicht automatisch.
Die verwendete Test-App besaß dafür eine entsprechende Hintergrund-Audiokonfiguration.
Das ist durchaus bemerkenswert. Schließlich verlassen sich viele Nutzer darauf, dass die Mikrofonberechtigungen in den iOS-Einstellungen zuverlässig verhindern, dass eine Anwendung unbemerkt Gespräche aufzeichnet.
Die Schwachstelle zeigte, dass diese Annahme bei den betroffenen Systemversionen nicht immer zutraf.
Allerdings muss die betreffende Anwendung bereits auf dem Gerät installiert und ausgeführt worden sein.
Es handelte sich also nicht um einen Angriff, bei dem allein der Besuch einer Webseite ausreichte, um automatisch das Mikrofon zu aktivieren.
Wurde die Sicherheitslücke tatsächlich ausgenutzt?
Bislang gibt es keine bestätigten Hinweise darauf, dass Cyberkriminelle die Schwachstelle bei tatsächlichen Angriffen ausgenutzt haben.
Die Sicherheitsforscher demonstrierten den Fehler mit selbst entwickelten Test-Apps.
Diese wurden direkt über Apples Entwicklungsumgebung Xcode auf den Geräten installiert.
Die Anwendungen durchliefen nicht die reguläre App-Store-Prüfung.
Deshalb lässt sich anhand der bisherigen Untersuchungen auch nicht sagen, ob Apple entsprechend manipulierte Apps bei der Kontrolle für den App Store erkannt und abgelehnt hätte.
Das ist bei der Einordnung wichtig.
Die Forscher haben nachgewiesen, dass sich der Sicherheitsmechanismus technisch umgehen ließ. Daraus folgt aber nicht automatisch, dass beliebige Apps aus dem App Store tatsächlich heimlich ihre Nutzer abgehört haben.
Entsprechende Angriffe sind bislang nicht dokumentiert.
Apple hat die Sicherheitslücke bereits geschlossen
Die Schwachstelle trägt die Kennung CVE-2026-65339.
Apple wurde bereits im Juli 2026 über das Problem informiert und veröffentlichte am 17. August die ersten regulären Sicherheitsupdates.
Mit iOS 26.6.1 und iPadOS 26.6.1 wurde die Sicherheitslücke auf den damals unterstützten Geräten behoben.
Auch in den späteren iOS-27-Versionen ist die entsprechende Korrektur enthalten. Dort war sie bereits ab der fünften Betaversion verfügbar.
Für ältere unterstützte iPhones folgte am 26. Oktober 2026 eine weitere Aktualisierung.
Zu den betroffenen beziehungsweise mit einem Fix versorgten Geräten gehören unter anderem:
iPhone 11 und neuer: Sicherheitskorrektur ab iOS 26.6.1.
iPhone XS, XS Max und XR: Sicherheitskorrektur mit iOS 18.7.11.
Kompatible iPads: Sicherheitskorrekturen mit iPadOS 26.6.1 beziehungsweise iPadOS 18.7.11.
Apple hat die Schwachstelle außerdem mit Sicherheitsupdates für verschiedene weitere Betriebssysteme geschlossen, darunter macOS, tvOS, watchOS und visionOS.
Die Forscher haben die praktische Ausnutzung jedoch nur auf iOS und iPadOS untersucht. Daraus lässt sich nicht ableiten, dass sich der Angriff auf allen anderen Apple-Plattformen identisch durchführen ließ.
Warum Apples Fehlerbeschreibung vergleichsweise harmlos klingt
Interessant ist auch, wie Apple die Schwachstelle zunächst in seinen Sicherheitsinformationen beschrieb.
Dort war lediglich davon die Rede, dass eine Anwendung unter bestimmten Umständen sensible Benutzerinformationen preisgeben könnte.
Technisch ist diese Beschreibung nicht falsch. Sie macht allerdings kaum deutlich, welche konkreten Auswirkungen der Fehler haben konnte.
Dass eine App trotz verweigerter Berechtigung Ton aufnehmen konnte und die Mikrofonanzeige teilweise ausblieb, wird aus der ursprünglichen Beschreibung nicht ersichtlich.
Die Sicherheitsforscher haben diese Hintergründe erst mit ihren ausführlichen Analysen vom 9. November 2026 öffentlich gemacht.
Apple hat den Fehler inzwischen dadurch behoben, dass der Audiodienst die tatsächliche Identität des anfragenden Prozesses zuverlässiger überprüft.
Eine Anwendung kann sich dadurch nicht mehr ohne entsprechende Berechtigung als der Audiodienst selbst ausgeben.
Müssen iPhone-Nutzer jetzt etwas unternehmen?
Wer bereits eine aktuelle iOS-Version mit den entsprechenden Sicherheitskorrekturen installiert hat, muss wegen dieser Schwachstelle nichts Besonderes unternehmen.
Wichtig ist lediglich, dass das iPhone auf einem unterstützten und aktuellen Softwarestand bleibt.
Die installierte Version lässt sich unter folgendem Menüpunkt überprüfen:
Einstellungen → Allgemein → Softwareupdate
Dort zeigt Apple verfügbare Aktualisierungen an.
Wer noch eine ältere, nicht korrigierte iOS-Version verwendet, sollte das passende Sicherheitsupdate installieren.
Die Forscher haben keine zusätzliche Einstellung beschrieben, mit der sich der Fehler auf ungepatchten Geräten zuverlässig verhindern ließe.
Auch das gelegentliche Überprüfen der Mikrofonberechtigungen ist natürlich sinnvoll. Gegen die jetzt dokumentierte Schwachstelle hätte das allein allerdings nicht ausgereicht.
Ein unangenehmer Fehler bei einer wichtigen Datenschutzfunktion
Ich finde diesen Fall besonders interessant, weil er einen der grundlegenden Schutzmechanismen von iOS betrifft.
Normalerweise kann man sich darauf verlassen, dass eine verweigerte Mikrofonberechtigung auch tatsächlich bedeutet, dass eine App keine Tonaufnahmen erstellen darf.
Dass sich diese Kontrolle durch einen Fehler bei der Identitätsprüfung umgehen ließ, ist deshalb alles andere als eine Kleinigkeit.
Noch problematischer ist aus meiner Sicht, dass in bestimmten Tests nicht einmal die orangefarbene Statusanzeige erschien.
Denn gerade dieser kleine Punkt soll Nutzern zusätzliche Sicherheit geben und sichtbar machen, wenn eine Anwendung auf das Mikrofon zugreift.
Wenn sowohl die Berechtigungsprüfung als auch die Warnanzeige versagen, bleibt dem Nutzer kaum eine Möglichkeit, den unberechtigten Zugriff zu erkennen.
Positiv ist immerhin, dass die Forscher den Fehler verantwortungsvoll gemeldet haben und Apple bereits vor der Veröffentlichung der technischen Einzelheiten entsprechende Updates bereitgestellt hat.
Fazit: Auch Apples Datenschutzfunktionen sind nicht unfehlbar
Die Sicherheitslücke CVE-2026-65339 zeigt, dass selbst zentrale Datenschutzfunktionen eines Betriebssystems durch Fehler in internen Systemdiensten ausgehebelt werden können.
Speziell entwickelte Anwendungen konnten auf betroffenen iPhones und iPads das Mikrofon verwenden, obwohl die entsprechende Berechtigung ausdrücklich verweigert worden war.
In einigen Tests blieb sogar die orangefarbene Mikrofonanzeige aus. Bereits gestartete Aufnahmen konnten außerdem im Hintergrund und bei gesperrtem Gerät weiterlaufen.
Die entscheidende gute Nachricht: Apple hat den Fehler bereits behoben, und es gibt bislang keine bestätigten Hinweise auf eine tatsächliche Ausnutzung durch Angreifer.
Für mich ist der Fall trotzdem eine Erinnerung daran, dass auch ein vergleichsweise geschlossenes System wie iOS keinen absoluten Schutz bieten kann.
Apple hat in den vergangenen Jahren zahlreiche sinnvolle Datenschutzfunktionen eingeführt. Aber auch diese müssen technisch korrekt umgesetzt werden, damit sie zuverlässig funktionieren.
Wer seine Geräte regelmäßig aktualisiert, reduziert das Risiko solcher bereits bekannten Schwachstellen erheblich.
Und genau deshalb sollte man Sicherheitsupdates nicht nur dann installieren, wenn sie sichtbare neue Funktionen mitbringen.
Manchmal ist die wichtigste Verbesserung eines Updates schließlich diejenige, von der man im Alltag überhaupt nichts bemerkt.
Quellen
The Hacker News – Researchers Detail iPhone Flaw That Let Apps Record Audio Despite Denied Microphone Permission (17. November 2026)
https://thehackernews.com/2026/11/researchers-detail-iphone-flaw-that-let.html
Meta Red Team X – Who needs permissions and the orange dot that never lit (9. November 2026)
https://rtx.meta.security/exploitation/2026/11/09/CVE-2026-65339.html
Mustafa Calap – CVE-2026-65339: A Microphone Permission Bypass on iOS (9. November 2026)
https://dbg.re/posts/cve-2026-65339-audiomxd-microphone-permission-bypass/
Apple Support – Sicherheitsinformationen zu iOS 26.6.1 und iPadOS 26.6.1
https://support.apple.com/en-us/148282
Apple Support – Sicherheitsinformationen zu iOS 18.7.11 und iPadOS 18.7.11