Die beliebtesten Passwörter 2026: Warum „123456“ noch immer an der Spitze steht
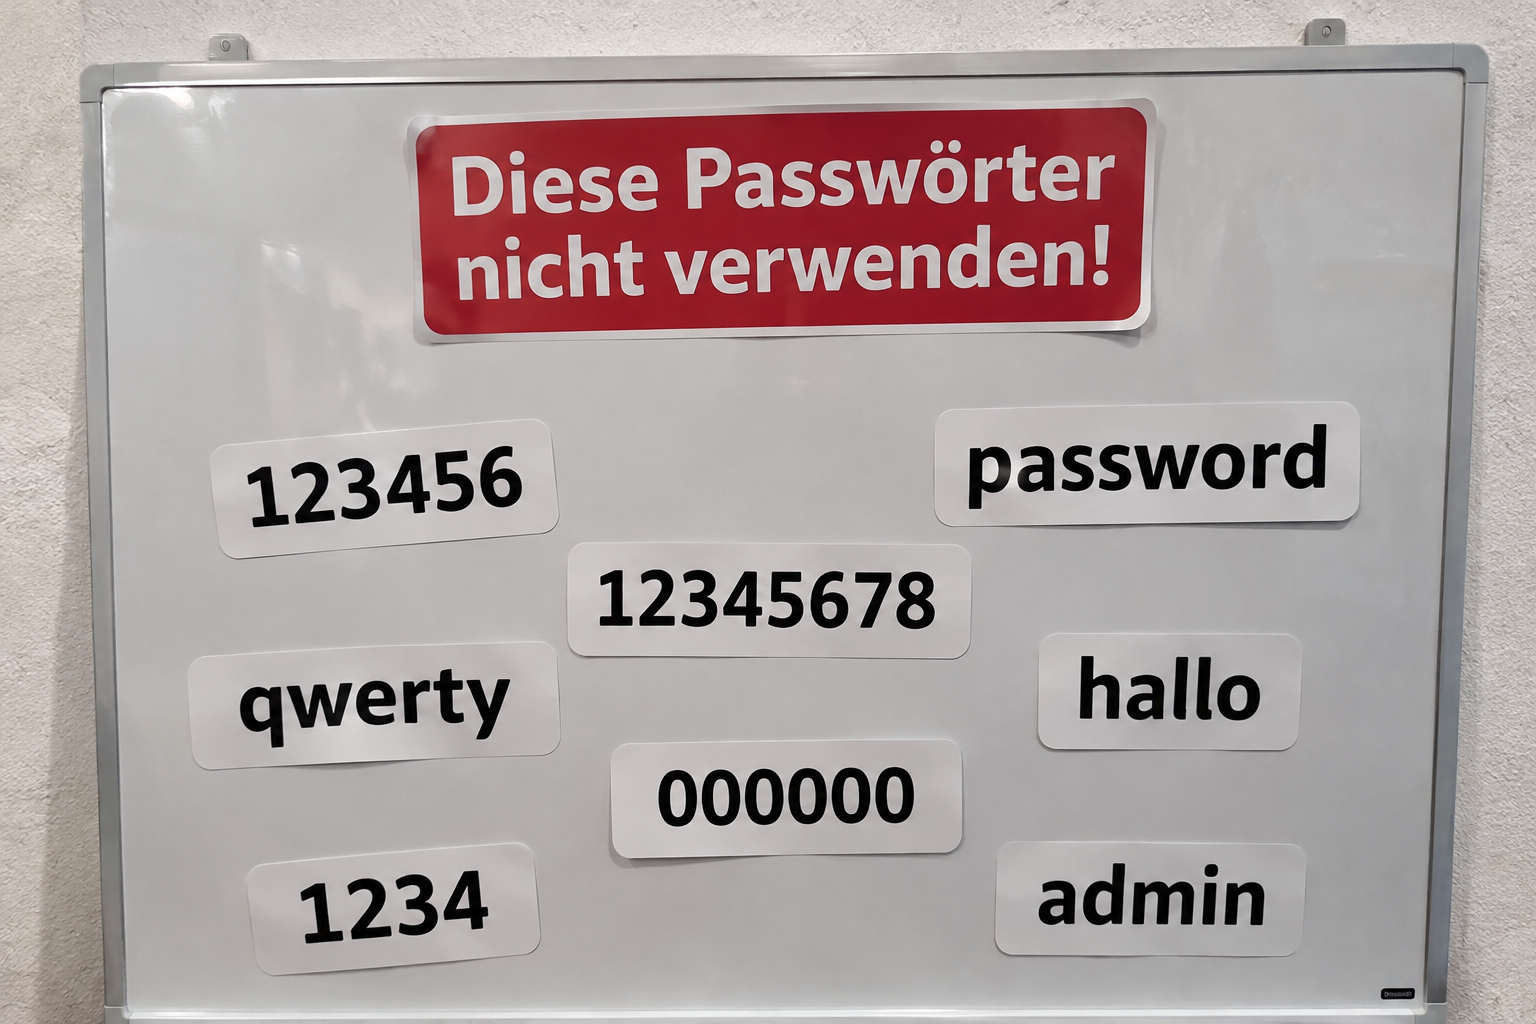
Eigentlich sollte inzwischen jeder wissen, dass einfache Passwörter ein erhebliches Sicherheitsrisiko darstellen. Trotzdem greifen Millionen Menschen weiterhin auf Zahlenfolgen, bekannte Begriffe und leicht zu erratende Kombinationen zurück. Das zeigt die aktuelle Passwort-Auswertung von NordPass für das Jahr 2026.
Besonders ernüchternd: „123456“ ist erneut das am häufigsten gefundene Passwort weltweit. Damit belegt die einfache Zahlenkombination bereits zum siebten Mal innerhalb von acht Jahren den ersten Platz. Auch andere bekannte Kandidaten wie „admin“, „12345678“ und „password“ sind weiterhin weit vorne vertreten.
An Tipps für sichere Passwörter mangelt es eigentlich nicht. Trotzdem scheint sich an den Gewohnheiten vieler Internetnutzer erstaunlich wenig zu ändern.
NordPass untersucht Passwörter aus 44 Ländern
Für die mittlerweile achte Ausgabe seiner jährlichen Untersuchung hat NordPass gemeinsam mit NordLayer Intelligence und unabhängigen Sicherheitsforschern umfangreiche Datensätze ausgewertet.
Die untersuchten Informationen stammen aus öffentlich bekannt gewordenen Datenlecks und Datenbeständen aus dem Darknet. Berücksichtigt wurden Passwörter, die zwischen September 2025 und September 2026 offengelegt wurden. Insgesamt umfasst die Analyse Daten aus 44 Ländern.
Dabei zeigt sich ein ziemlich eindeutiges Bild. Die drei häufigsten Passwörter sind gegenüber dem Vorjahr unverändert geblieben.
| Platz | Passwort |
|---|---|
| 1 | 123456 |
| 2 | admin |
| 3 | 12345678 |
Auch andere einfache Kombinationen bleiben beliebt. Die Zahlenfolge „1234“ gehört inzwischen zu den fünf häufigsten Passwörtern, während das englische Wort „password“ auf Platz sieben zurückgefallen ist.
Das ist allerdings kaum ein Fortschritt. Schließlich lassen sich solche Passwörter mit automatisierten Angriffswerkzeugen besonders leicht erraten.
Wichtig bei der Einordnung: Die Untersuchung basiert auf bereits offengelegten Zugangsdaten. Sie ist deshalb keine repräsentative Befragung sämtlicher Internetnutzer. Trotzdem zeigt sie deutlich, welche unsicheren Passwörter in tatsächlichen Datenlecks immer wieder auftauchen.
Selbst Lieblingsspiele und bekannte Persönlichkeiten werden zum Passwort
Interessant ist, dass NordPass diesmal auch untersucht hat, wie stark Popkultur und persönliche Interessen die Passwortwahl beeinflussen.
Dabei tauchen Begriffe aus Computerspielen, Serien, Musik, Sport und sozialen Netzwerken auf. Beispiele sind „minecraft“, „metallica“, „skibiditoilet“ oder „tiktok2002“.
Auch bekannte Sportler spielen eine Rolle. Besonders auffällig ist das Passwort „Lebron0319“, das in der Auswertung der popkulturell geprägten Passwörter weit oben landet. Die Zahlen beziehen sich offenbar auf eine sportliche Leistung von Basketballstar LeBron James aus dem Jahr 2024.
Solche Kombinationen wirken auf den ersten Blick vielleicht etwas persönlicher als „123456“. Sicher sind sie deshalb aber noch lange nicht.
Angreifer verwenden längst nicht nur einfache Zahlenfolgen, sondern auch umfangreiche Wortlisten mit Namen, bekannten Begriffen, Filmtiteln und typischen Zahlenkombinationen.
Ein bekanntes Wort wird nicht automatisch zu einem sicheren Passwort, nur weil man ein paar Zahlen oder Sonderzeichen anhängt.
Genau das scheint bei vielen Nutzern noch immer nicht angekommen zu sein.
Warum verwenden Menschen weiterhin so schwache Passwörter?
Ich kann zumindest nachvollziehen, warum viele Menschen zu einfachen Passwörtern greifen. Für nahezu jeden Onlinedienst benötigt man ein Benutzerkonto, und niemand möchte sich ständig neue komplizierte Zeichenfolgen merken müssen.
Also verwendet man ein Passwort, das man sich gut merken kann. Vielleicht wird noch eine Jahreszahl angehängt oder ein Buchstabe durch eine Zahl ersetzt. Fertig ist das vermeintlich sichere Passwort.
Das Problem ist nur, dass Cyberkriminelle genau diese Gewohnheiten kennen.
Besonders gefährlich wird es, wenn dasselbe Passwort bei mehreren Diensten verwendet wird. Gelangen die Zugangsdaten einer Webseite in falsche Hände, können Angreifer versuchen, sich damit auch bei E-Mail-Konten, Onlineshops oder sozialen Netzwerken anzumelden.
Dieses Vorgehen wird als Credential Stuffing bezeichnet. Dabei werden bereits bekannte Kombinationen aus Benutzernamen und Passwörtern automatisiert bei weiteren Diensten ausprobiert.
Dafür muss das eigentliche Passwort nicht einmal besonders schwach sein. Wenn es bereits bekannt ist und mehrfach verwendet wird, kann es trotzdem zum Problem werden.
Gerade deshalb halte ich die Wiederverwendung von Passwörtern für mindestens genauso kritisch wie eine zu einfache Zeichenfolge.
So lassen sich Onlinekonten besser schützen
Die gute Nachricht ist, dass man kein IT-Experte sein muss, um seine Konten deutlich besser abzusichern.
NordPass empfiehlt, für jedes Benutzerkonto ein eigenes, möglichst langes Passwort zu verwenden. Als Orientierung nennt der Anbieter mindestens 15 Zeichen. Besonders sinnvoll sind zufällig erzeugte Passwörter oder ausreichend lange Passphrasen aus mehreren unabhängigen Wörtern.
Da sich niemand Dutzende solcher Passwörter merken möchte, empfiehlt sich ein Passwortmanager. Er kann sichere Zugangsdaten erzeugen, verschlüsselt speichern und bei Bedarf automatisch einfügen.
Zusätzlich sollte man nach Möglichkeit die Zwei-Faktor-Authentifizierung aktivieren. Selbst wenn ein Passwort bekannt wird, benötigen Angreifer dann noch einen weiteren Nachweis, um sich anzumelden. Besonders sinnvoll sind dafür Passkeys, Sicherheitsschlüssel oder Authenticator-Apps.
Noch komfortabler können Passkeys sein. Dabei wird die Anmeldung über kryptografische Schlüssel abgesichert. Statt ein klassisches Passwort einzugeben, bestätigt man den Zugriff beispielsweise mit dem Fingerabdruck, der Gesichtserkennung oder der Geräte-PIN.
Passkeys gelten zudem als besonders widerstandsfähig gegen klassische Phishing-Angriffe, weil die Anmeldung an den jeweiligen Dienst gebunden ist.
Wer weiterhin Passwörter verwendet, sollte außerdem regelmäßig prüfen, ob wichtige Zugangsdaten bereits in einem bekannten Datenleck aufgetaucht sind. Bei einem nachgewiesenen Sicherheitsvorfall sollte das betroffene Passwort umgehend geändert werden.
Fazit: Sichere Passwörter müssen nicht kompliziert sein
Die NordPass-Auswertung für 2026 zeigt erneut, dass viele Nutzer bei ihrer Passwortwahl auf Bequemlichkeit setzen. Dass ausgerechnet „123456“ zum siebten Mal innerhalb von acht Jahren an der Spitze steht, ist schon bemerkenswert.
Noch überraschender finde ich allerdings, dass selbst heute Passwörter wie „admin“ oder „1234“ in großen Mengen auftauchen. Schließlich sind die damit verbundenen Risiken seit vielen Jahren bekannt.
Natürlich lässt sich nicht jedes Sicherheitsproblem allein durch ein stärkeres Passwort verhindern. Trotzdem gehören einzigartige Zugangsdaten, eine zusätzliche Anmeldebestätigung und ein zuverlässiger Passwortmanager zu den einfachsten Möglichkeiten, die eigene Sicherheit deutlich zu verbessern.
Für mich ist deshalb klar: Lieber ein langes, zufälliges Passwort, das ich mir nicht merken muss, als eine kurze Kombination, die auch jeder Angreifer innerhalb kürzester Zeit erraten kann.
Und vielleicht ist die aktuelle Auswertung ein guter Anlass, die eigenen Zugangsdaten noch einmal zu überprüfen. Denn wer im Jahr 2026 tatsächlich noch „123456“ verwendet, sollte sich über einen unerwünschten Kontozugriff zumindest nicht allzu sehr wundern.
Quellen
Neowin – People are still using weak passwords despite advice to use stronger ones, says NordPass (18. November 2026)
NordPass – Top 200 Most Common Passwords 2026
https://nordpass.com/most-common-passwords-list/