Chrome prüft jetzt auch kopierte Befehle auf gefährliche Inhalte
Google erweitert den Schutzmechanismus von Chrome erneut. Wer im Browser den Modus Enhanced Protection beziehungsweise den erweiterten Schutz aktiviert hat, bekommt künftig nicht nur Warnungen vor gefährlichen Webseiten.
Chrome kann jetzt auch prüfen, welche Befehle man von einer Webseite in die Zwischenablage kopiert.
Der Hintergrund sind sogenannte ClickFix-Angriffe. Dabei versuchen Betrüger, Nutzer dazu zu bringen, einen vermeintlichen Reparaturbefehl zu kopieren und anschließend selbst in PowerShell, Terminal oder einer anderen Systemkonsole auszuführen.
Und genau da wird es gefährlich: Der Browser selbst führt nichts aus – der Nutzer erledigt den letzten Schritt freiwillig.
ClickFix-Angriffe werden immer beliebter
Das Prinzip ist eigentlich ziemlich einfach.
Eine Webseite behauptet beispielsweise:
- der Browser sei beschädigt
- ein Update müsse installiert werden
- Windows habe einen Fehler
- der Rechner sei mit Schadsoftware infiziert
- ein CAPTCHA müsse „manuell repariert“ werden
Anschließend soll man einen vorbereiteten Befehl kopieren und in PowerShell oder einer anderen Konsole einfügen.
Das sieht für weniger erfahrene Nutzer schnell nach einer normalen Reparaturanleitung aus.
Tatsächlich kann der kopierte Text aber Malware herunterladen, Sicherheitsfunktionen verändern oder weitere Schadbefehle ausführen.
Ich finde diese Angriffsmethode besonders perfide, weil sie nicht versucht, eine klassische Sicherheitslücke auszunutzen.
Sie nutzt schlicht den Menschen davor.
Chrome analysiert kopierte Befehle
Mit aktiviertem Enhanced Protection soll Chrome nun erkennen können, wenn ein verdächtiger Befehl aus einer möglicherweise gefährlichen Webseite kopiert wird.
Stuft Chrome den kopierten Inhalt als verdächtig ein, wird der Text analysiert.
Nach Angaben von Google werden dabei zunächst personenbezogene Informationen aus dem Text entfernt beziehungsweise bereinigt.
Anschließend wird der verbleibende Inhalt an Google-Server geschickt und dort auf verdächtiges Verhalten untersucht.
Wird der Befehl als gefährlich erkannt, zeigt Chrome eine Warnung an.
Das passiert also noch bevor der Nutzer den Inhalt möglicherweise in eine Systemkonsole einfügt.
Die Zwischenablage wird nicht generell überwacht
Die Formulierung „Chrome überwacht die Zwischenablage“ klingt zunächst ziemlich weitreichend.
Wichtig ist deshalb die Einordnung:
Die Funktion gehört zum Enhanced-Protection-Modus von Safe Browsing und soll gezielt bei verdächtigen Inhalten beziehungsweise Webseiten greifen.
Google beschreibt die Funktion ausdrücklich als Schutz vor ClickFix-Angriffen.
Es geht also nicht darum, dass Chrome pauschal jeden beliebigen Text überwacht, den man irgendwo auf dem Computer kopiert.
Der Schutz betrifft den Kontext des Browsers und entsprechende sicherheitsrelevante Situationen.
Neue Warnungen direkt in der Adressleiste
Auch die Darstellung von gefährlichen Webseiten wird erweitert.
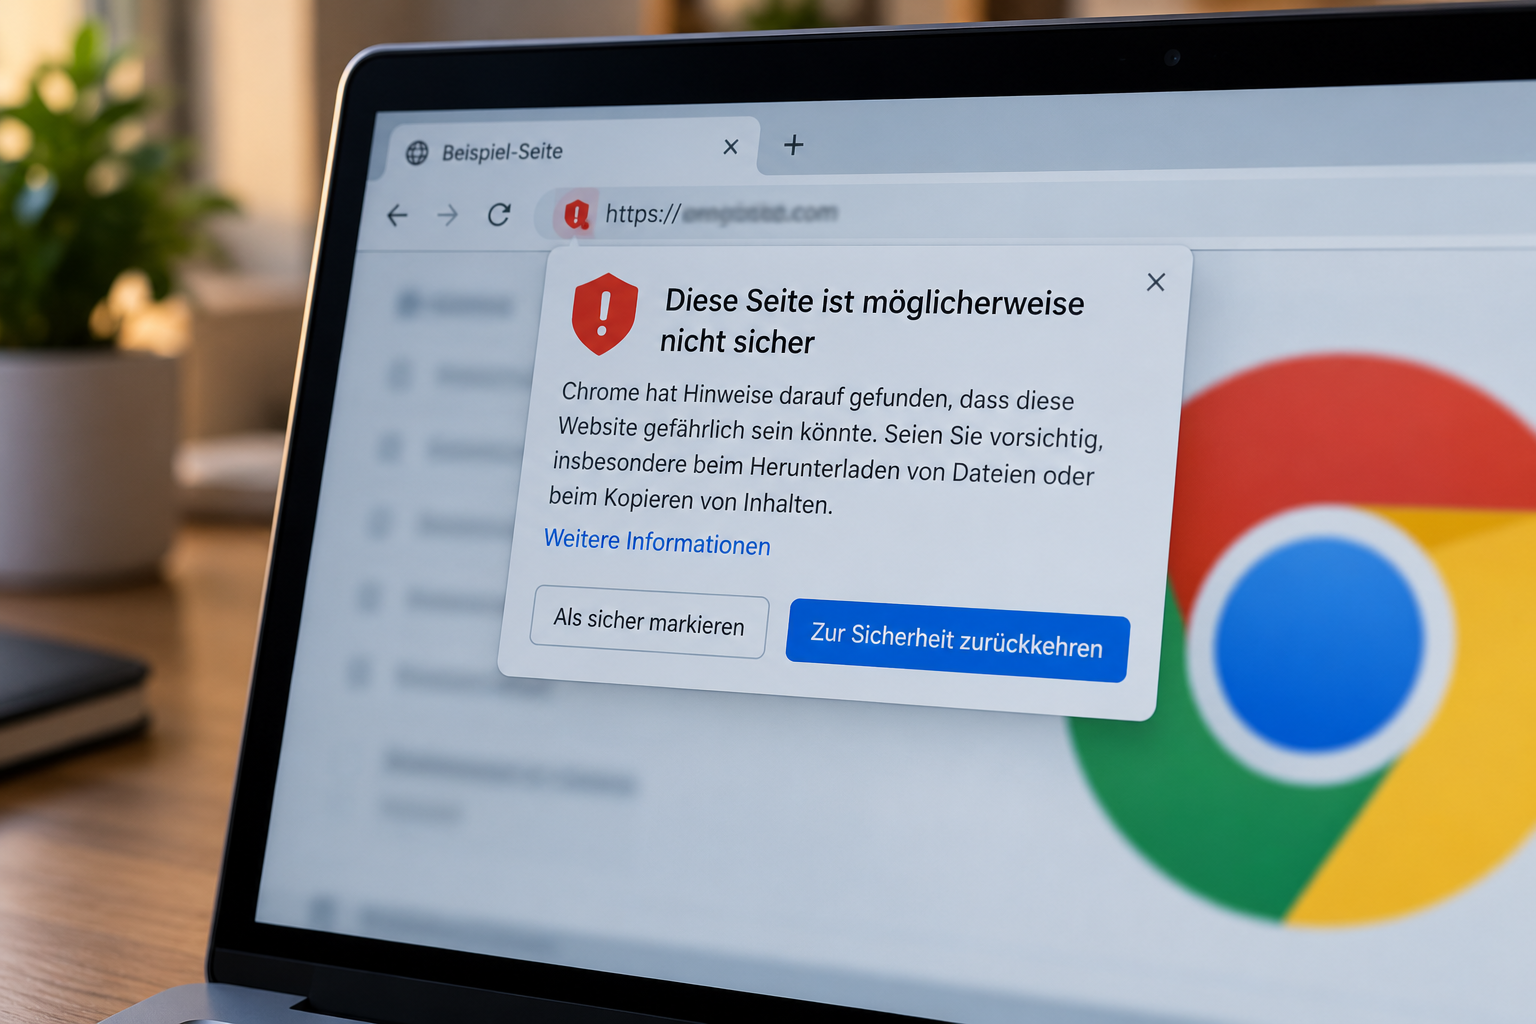
Besucht man eine möglicherweise unsichere Seite, kann Chrome künftig ein Schildsymbol in der Adressleiste anzeigen.
Darüber erhält man weitere Informationen zur Sicherheitsbewertung.
Je nach Situation kann der Nutzer dann beispielsweise:
Zur Sicherheit zurückkehren
oder die Webseite ausdrücklich als sicher markieren.
Bei Webseiten, die Google eindeutig als gefährlich einstuft, bleibt dagegen die bekannte deutlichere Warnseite erhalten.
Dann blockiert Chrome die Interaktion mit der Webseite weitgehend und zeigt die klassische rote Sicherheitswarnung.
Gemini soll mehr Betrugsseiten erkennen
Google setzt außerdem weiterhin auf Gemini zur Erkennung von Online-Betrug.
Chrome konnte auf unterstützten Geräten bereits ein lokales Gemini-Nano-Modell verwenden, um beispielsweise gefälschte Support-Webseiten zu erkennen.
Das sind typischerweise Seiten, die plötzlich behaupten:
„Ihr Computer ist infiziert!“
Dazu kommen gerne Warnsignale, blinkende Fenster und Telefonnummern eines angeblichen Microsoft-Supports.
Wer dort anruft, landet natürlich nicht bei Microsoft.
Größeres Gemini-Modell läuft jetzt auf Google-Servern
Google erweitert diesen Schutz nun.
Statt ausschließlich auf ein kleines lokales Modell zu setzen, kommt zusätzlich ein größeres Gemini-Modell auf Googles Servern zum Einsatz.
Damit sollen weitere Betrugsarten erkannt werden.
Dazu gehören unter anderem:
- gefälschter technischer Support
- Fake-Antivirus-Warnungen
- gefälschte Browser-Updates
Damit reagiert Google auf eine Entwicklung, die man inzwischen leider ziemlich häufig sieht.
Nicht jede schädliche Webseite versucht mehr, direkt eine Sicherheitslücke im Browser auszunutzen.
Viele versuchen einfach, den Nutzer zu überzeugen, selbst etwas Gefährliches herunterzuladen oder auszuführen.
Fake-Browser-Updates sind ein gutes Beispiel
Besonders gefälschte Browser-Updates tauchen immer wieder auf.
Eine Webseite behauptet beispielsweise, Chrome sei veraltet.
Darunter befindet sich ein großer Button:
Update herunterladen
Der Download hat mit Chrome natürlich nichts zu tun.
Genau solche Seiten könnten durch die erweiterte Gemini-Erkennung schneller auffallen.
Das Gleiche gilt für angebliche Antiviren-Warnungen, die einem plötzlich fünf Viren, drei Trojaner und vermutlich noch einen kaputten Toaster melden.
Was passiert mit den analysierten Daten?
Bei einer serverseitigen Analyse stellt sich natürlich sofort die Frage nach dem Datenschutz.
Google erklärt dazu, dass nur so wenige Daten wie möglich übertragen werden sollen.
Seiteninhalte sollen laut Unternehmen:
- nicht protokolliert
- nicht dauerhaft gespeichert
- nicht für das Training der Modelle verwendet
werden.
Beim ClickFix-Schutz sollen zudem personenbezogene Informationen aus kopierten Befehlen entfernt werden, bevor die Analyse auf Googles Servern erfolgt.
Wie immer bei solchen Cloud-Sicherheitsfunktionen muss jeder selbst entscheiden, ob er diesen zusätzlichen Schutz nutzen möchte.
Der entscheidende Punkt ist:
Die erweiterten Funktionen sind an Enhanced Protection gekoppelt.
Standard Protection und Enhanced Protection unterscheiden sich
Chrome bietet unterschiedliche Schutzstufen für Safe Browsing.
Der normale Schutz bietet bereits Warnungen vor bekannten gefährlichen Webseiten und Downloads.
Enhanced Protection geht weiter und verwendet aktuellere sowie umfangreichere Analysen.
Dafür werden auch mehr Informationen verarbeitet.
Die neuen Funktionen zur Erkennung verdächtiger Befehle und erweiterter Betrugsseiten gehören genau in diesen stärkeren Schutzmodus.
Wer Enhanced Protection nicht aktiviert hat, bekommt entsprechend nicht automatisch alle neuen Funktionen.
Warum diese Art von Schutz sinnvoll ist
Ich finde die Idee grundsätzlich ziemlich sinnvoll.
Klassische Virenscanner können viel erkennen.
Browser blockieren bekannte Schadseiten.
Windows besitzt ebenfalls zahlreiche Schutzmechanismen.
Aber Social Engineering funktioniert häufig genau deshalb, weil der Nutzer selbst angewiesen wird, die Sicherheitsmechanismen zu umgehen.
Wenn eine Webseite schreibt:
- Windows-Taste drücken
- PowerShell öffnen
- diesen Befehl einfügen
- Enter drücken
dann sollte spätestens bei Punkt drei die Alarmglocke klingeln.
Leider funktioniert diese Masche offenbar oft genug, dass Angreifer sie weiterhin einsetzen.
Die beste Schutzfunktion bleibt trotzdem der eigene Kopf
Auch mit der neuen Chrome-Funktion sollte man kopierte Befehle nicht blind ausführen.
Das gilt besonders für PowerShell, die Eingabeaufforderung oder das Windows Terminal.
Wer einen Befehl aus dem Internet kopiert, sollte zumindest verstehen, was er ungefähr macht.
Besondere Vorsicht ist angebracht, wenn eine Webseite behauptet, man müsse zur Fehlerbehebung:
- PowerShell starten
- Terminal öffnen
- die Registry verändern
- Sicherheitsfunktionen deaktivieren
- eine unbekannte Datei herunterladen
Ein CAPTCHA braucht übrigens ebenfalls keine PowerShell.
Falls eine Webseite etwas anderes behauptet, darf man relativ sicher davon ausgehen, dass irgendetwas nicht stimmt.
Mein Eindruck
Google versucht hier nicht nur klassische Schadsoftware zu erkennen, sondern stärker auf moderne Betrugsmethoden zu reagieren.
Das halte ich für sinnvoll.
Gerade ClickFix-Angriffe zeigen, dass technische Schutzmechanismen allein nicht immer reichen.
Der Angreifer muss den Browser gar nicht überwinden, wenn er den Nutzer dazu bringt, seinen Schadcode selbst auszuführen.
Dass Chrome an genau dieser Stelle künftig warnen kann, dürfte zumindest einen Teil dieser Angriffe abfangen.
Die serverseitige Analyse mit Gemini wird beim Thema Datenschutz sicherlich nicht jedem gefallen.
Da die Funktion aber zum erweiterten Schutz gehört, bleibt zumindest eine gewisse Wahlmöglichkeit.
Fazit
Google erweitert Enhanced Protection in Chrome um zusätzliche Sicherheitsfunktionen.
Besonders interessant ist der neue Schutz vor ClickFix-Angriffen.
Kopiert ein Nutzer auf einer verdächtigen Webseite einen möglicherweise gefährlichen Befehl, kann Chrome diesen analysieren und bei erkannter Gefahr warnen.
Personenbezogene Informationen sollen dabei vor der serverseitigen Analyse entfernt werden.
Zusätzlich erweitert Google die Betrugserkennung mit einem größeren Gemini-Modell. Dadurch sollen künftig neben klassischen Support-Betrugsseiten auch gefälschte Antiviren-Warnungen und Fake-Browser-Updates besser erkannt werden.
Für mich ist der ClickFix-Schutz dabei die spannendste Neuerung.
Denn manchmal ist die gefährlichste Sicherheitslücke eben kein Fehler in Chrome oder Windows.
Es ist ein „Kopieren, einfügen und Enter drücken“.
Quellen
Neowin:
Google can now monitor your clipboard in Chrome to check if you copied unsafe content
https://www.neowin.net/news/google-can-now-monitor-your-clipboard-in-chrome-to-check-if-you-copied-safe-content/
Google Security Blog:
Our latest defenses against evolving web scams
https://blog.google/security/our-latest-defenses-against-evolving-web-scams/