Ivanti Connect Secure: Zero-Days greifen Active Directory an
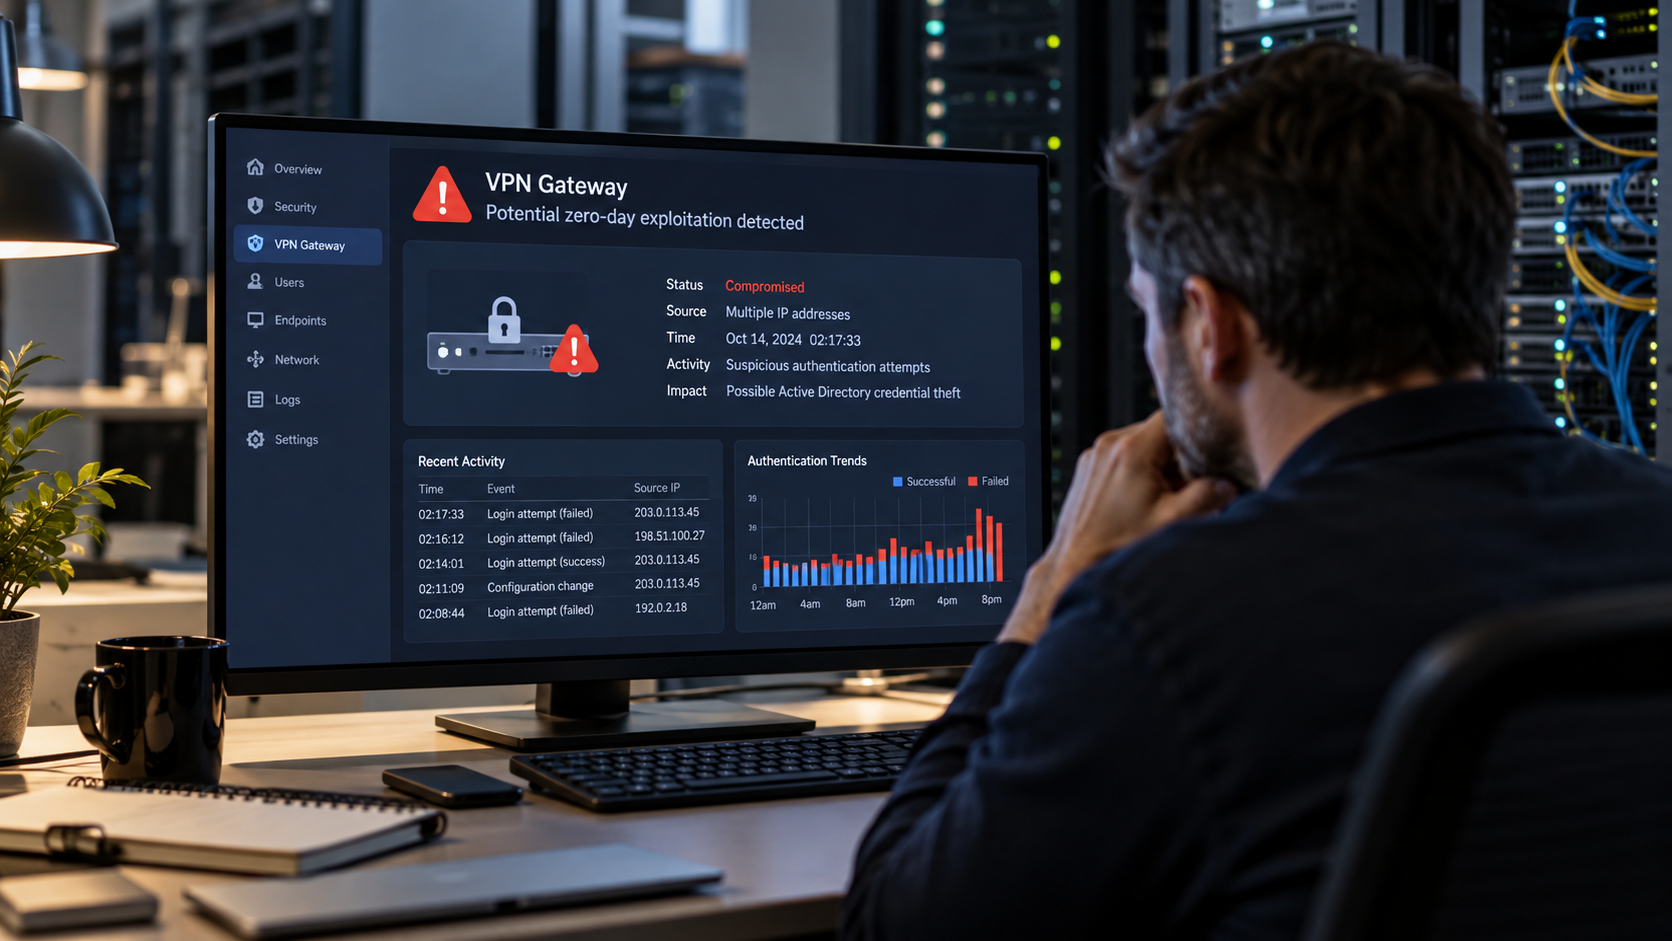
Bei Ivanti Connect Secure ist eine neue Angriffskampagne bekannt geworden, die für Administratoren durchaus ernst zu nehmen ist. Angreifer haben mehrere bislang unbekannte Schwachstellen miteinander kombiniert, um ohne vorherige Anmeldung Zugriff auf VPN-Appliances zu bekommen und anschließend bis zu Root-Rechten vorzudringen.
Besonders unangenehm: Nach Angaben der Sicherheitsforscher wurde auch ein vollständig gepatchtes System mit Ivanti Connect Secure 22.8R2.4 erfolgreich angegriffen.
Damit zeigt sich wieder einmal ein Problem, das Administratoren nur begrenzt beeinflussen können: Gegen eine echte Zero-Day-Lücke hilft selbst ein sauber gepflegtes Patchmanagement erst einmal wenig.
Angriff seit Anfang Oktober beobachtet
Die Angriffe wurden von der Sicherheitsfirma Volexity entdeckt, nachdem bei einem Kunden verdächtige Aktivitäten aufgefallen waren.
Die beobachtete Kampagne begann demnach am 3. Oktober 2026. Volexity führt den bislang nicht näher bekannten Angreifer unter der Bezeichnung UTA0576.
Im Mittelpunkt standen Ivanti-Connect-Secure-Systeme, die als VPN-Gateway naturgemäß an einer besonders interessanten Stelle im Unternehmensnetz stehen.
Wer einen solchen Zugang übernimmt, befindet sich schließlich direkt an der Grenze zwischen Internet und internem Netzwerk.
Drei Schwachstellen wurden miteinander kombiniert
Nach der Analyse von Volexity verwendeten die Angreifer eine Kette aus insgesamt drei bislang unbekannten Schwachstellen.
Zunächst wurde ein Schutzmechanismus zur Authentifizierung umgangen. Anschließend konnte eine Schwachstelle beim Schreiben beziehungsweise Hochladen von Dateien missbraucht werden.
Ivanti führt diese beiden Probleme gemeinsam unter der Kennung CVE-2026-104935.
Damit konnten die Angreifer zunächst Code mit eingeschränkten Rechten auf dem Gerät ausführen.
Eine weitere Schwachstelle ermöglichte anschließend die Ausweitung der Berechtigungen bis auf Root-Ebene.
Damit hatten die Angreifer praktisch vollständige Kontrolle über die betroffene Appliance.
Patch für CVE-2026-104935 ist verfügbar
Ivanti veröffentlichte am 13. Oktober 2026 eine Korrektur für CVE-2026-104935.
Das ist wichtig, löst aber zum Zeitpunkt des Berichts noch nicht das komplette Problem.
Für die zusätzliche Schwachstelle zur Rechteausweitung befand sich eine Korrektur laut Bericht noch in Entwicklung.
Administratoren sollten deshalb nicht davon ausgehen, dass allein die Installation eines einzelnen Updates automatisch sämtliche Risiken der beobachteten Angriffskette beseitigt.
Entscheidend ist außerdem die Frage, ob ein Gerät möglicherweise bereits vor der Installation des Updates kompromittiert wurde.
Ziel waren Active-Directory-Zugangsdaten
Nach dem erfolgreichen Zugriff beschäftigten sich die Angreifer offenbar intensiv mit dem angebundenen Active Directory.
Dabei sollen unter anderem Informationen gesucht worden sein, die für weitere Angriffe innerhalb eines Unternehmens interessant sind.
Dazu gehörten beispielsweise:
- Zugangsdaten und Kontoinformationen
- LAPS-Passwörter lokaler Administratoren
- BitLocker-Wiederherstellungsschlüssel
- Informationen zu Benutzern und Anmeldevorgängen
- Pfade zu Anmeldeskripten
- weitere Verzeichnisinformationen
Besonders kritisch ist dabei die Rolle des VPN-Systems selbst.
Die Angreifer konnten offenbar das auf der Appliance hinterlegte Active-Directory-Dienstkonto verwenden, um Abfragen gegen einen Domain Controller durchzuführen.
Aus einem kompromittierten VPN-Gateway kann damit schnell ein Sprungbrett in weitere Teile der Infrastruktur werden.
Auch gespeicherte Zugangsdaten wurden untersucht
Die Angreifer beschränkten sich nicht auf LDAP-Abfragen.
Laut Volexity wurden außerdem auf der Appliance gespeicherte Zugangsdaten untersucht und Authentifizierungsprotokolle nach gültigen Benutzernamen durchsucht.
Zusätzlich gab es Versuche mit Password Spraying gegen Active-Directory-Konten.
Dabei werden wenige häufig verwendete Kennwörter gegen viele verschiedene Benutzerkonten ausprobiert. Dadurch kann ein Angreifer versuchen, Sperrmechanismen zu umgehen, die bei vielen fehlgeschlagenen Anmeldungen für ein einzelnes Konto greifen würden.
Das eigentliche Ziel der Kampagne konnte Volexity bislang nicht abschließend bestimmen.
Die Aktivitäten sprechen nach Einschätzung der Forscher jedoch stark dafür, dass eine spätere Seitwärtsbewegung innerhalb des Netzwerks vorbereitet wurde.
Keine klassische Backdoor notwendig
Interessant ist auch, wie unauffällig der Angriff offenbar aufgebaut war.
Volexity fand nach eigenen Angaben keine dauerhaft installierte Webshell oder klassische Backdoor.
Stattdessen wurden Befehle weiterhin über den für den Angriff verwendeten HTTPS-Kanal übertragen.
Das erschwert die Erkennung erheblich.
Wer bei einer Untersuchung ausschließlich nach dauerhaft abgelegter Schadsoftware oder bekannten Webshells sucht, könnte deshalb zu einem falschen Ergebnis kommen.
Ein scheinbar sauberes Dateisystem bedeutet in diesem Fall nicht automatisch, dass nichts passiert ist.
Spuren wurden teilweise entfernt
Der Angreifer versuchte zusätzlich, seine Aktivitäten zu verschleiern.
Einträge aus Ivanti-Debug-Protokollen sowie Linux-Audit-Logs wurden teilweise entfernt.
Einige Änderungen fanden außerdem nur im Arbeitsspeicher statt und wurden anschließend wieder zurückgesetzt.
Dadurch besteht laut Volexity die Möglichkeit, dass selbst das Integrity Checker Tool von Ivanti nicht zwangsläufig alle Hinweise auf eine Kompromittierung erkennt.
Für Administratoren ist das unangenehm.
Normalerweise möchte man nach einem Sicherheitsvorfall gerne einen eindeutigen Schalter haben: grün bedeutet sauber, rot bedeutet kompromittiert.
Hier ist die Realität leider komplizierter.
Netzwerkverkehr wurde ebenfalls untersucht
Die Angreifer sollen außerdem den Netzwerkverkehr analysiert haben.
Dabei wurde nach Informationen gesucht, die sich möglicherweise zur weiteren Authentifizierung verwenden lassen.
Unter anderem standen LDAP-Zugangsdaten, HTTP-Basic-Authentication-Daten und NTLM-Challenge-Response-Informationen im Fokus.
Auch das passt zum vermuteten Ziel, weitere Systeme im internen Netzwerk zu erreichen.
Eine VPN-Appliance ist dafür ein besonders attraktiver Ausgangspunkt, weil sie häufig Zugriff auf sensible interne Dienste und Authentifizierungsinfrastruktur besitzt.
Was Administratoren jetzt tun sollten
Betreiber von Ivanti Connect Secure sollten zunächst prüfen, ob für ihre eingesetzte Version aktuelle Sicherheitsupdates verfügbar sind und diese möglichst zeitnah installieren.
Damit ist die Arbeit allerdings nicht unbedingt erledigt.
Geräte, die während des möglichen Angriffszeitraums aus dem Internet erreichbar waren, sollten zusätzlich auf verdächtige Aktivitäten untersucht werden.
Volexity empfiehlt unter anderem, nach auffälligen wiederholten HTTP-Anfragen sowie ungewöhnlicher Nutzung des Headers X-DSCGI-PATH zu suchen.
Auch verdächtige Dateien oder Aktivitäten in temporären Verzeichnissen können Hinweise liefern.
Da ein Teil der Manipulationen nur im Arbeitsspeicher stattgefunden haben könnte, sind bei einem konkreten Verdacht gegebenenfalls Memory- und Netzwerkforensik erforderlich.
Ein sauberer Integritätscheck reicht möglicherweise nicht
Dieser Punkt ist für mich besonders wichtig.
Bei Sicherheitsvorfällen wird gerne nach einem schnellen Indikator gesucht, der bestätigt, dass ein System sauber ist.
Genau das scheint hier nicht zuverlässig möglich zu sein.
Wenn Logdateien manipuliert wurden und Änderungen nur kurzfristig im Arbeitsspeicher existierten, kann ein nachträglicher Scan wichtige Spuren übersehen.
Unternehmen, die verdächtige Aktivitäten feststellen, sollten deshalb nicht allein darauf vertrauen, dass kein offensichtliches Schadprogramm gefunden wurde.
Edge-Geräte bleiben ein attraktives Ziel
Der Vorfall zeigt erneut, warum VPN-Appliances, Firewalls und andere öffentlich erreichbare Netzwerkgeräte für Angreifer besonders interessant sind.
Sie stehen direkt am Übergang zum internen Netzwerk, besitzen häufig weitreichende Berechtigungen und sind teilweise mit Active Directory oder anderen zentralen Diensten verbunden.
Wird ein solches Gerät kompromittiert, geht es deshalb schnell um mehr als nur die Appliance selbst.
Genau das ist hier passiert.
Die Angreifer interessierten sich offenbar sehr schnell für Zugangsdaten, Active-Directory-Informationen und Möglichkeiten zur weiteren Bewegung im Netzwerk.
Mein Eindruck
Der Vorfall ist ein gutes Beispiel dafür, warum „vollständig gepatcht“ und „sicher“ leider nicht dasselbe bedeuten.
Das ist keine Kritik am Patchmanagement – ganz im Gegenteil. Updates bleiben eine der wichtigsten Schutzmaßnahmen überhaupt.
Bei einer bislang unbekannten Schwachstelle kann ein Hersteller allerdings erst reagieren, nachdem das Problem entdeckt wurde.
Entscheidend ist deshalb, dass Unternehmen zusätzlich erkennen können, wenn sich ein System ungewöhnlich verhält.
Gerade bei öffentlich erreichbaren VPN-Gateways würde ich mich nicht ausschließlich auf regelmäßige Updates verlassen. Netzwerküberwachung, Logauswertung und eine vernünftige Segmentierung bleiben mindestens genauso wichtig.
Fazit
Angreifer haben mehrere Zero-Day-Schwachstellen in Ivanti Connect Secure miteinander kombiniert, um ohne Anmeldung auf betroffene Systeme zuzugreifen und anschließend Root-Rechte zu erlangen.
Besonders kritisch ist, dass dabei gezielt nach Active-Directory-Zugangsdaten, LAPS-Passwörtern und BitLocker-Wiederherstellungsschlüsseln gesucht wurde.
Für CVE-2026-104935 steht mittlerweile ein Update bereit. Die zusätzlich verwendete Schwachstelle zur Rechteausweitung war zum Zeitpunkt des Berichts allerdings noch nicht vollständig behoben.
Administratoren sollten betroffene Systeme deshalb nicht nur aktualisieren, sondern bei möglicher Exposition auch gründlich untersuchen.
Denn gerade bei diesem Angriff gilt: Kein sichtbarer Schädling bedeutet noch lange nicht, dass niemand im System war.
Quellen
Cybersecurity News:
Ivanti Connect Secure 0-Day Exploited to Steal Active Directory Credentials
https://cybersecuritynews.com/ivanti-connect-secure/
Volexity:
A Series of Unauthenticated Events: Chained Exploitation of Ivanti Connect Secure Zero-Days
https://www.volexity.com/blog/2026/10/13/a-series-of-unauthenticated-events-chained-exploitation-of-ivanti-connect-secure-zero-days/